Раздел «Пользователи» — учётные записи, которым предоставляется доступ к платформе и рабочим столам.
Где это. Учётные записи ведутся в разделе «Пользователи», их объединения — в разделе «Группы» бокового меню. Подключение внешних каталогов и Gateway — в разделе «Шлюзы и аутентификация».
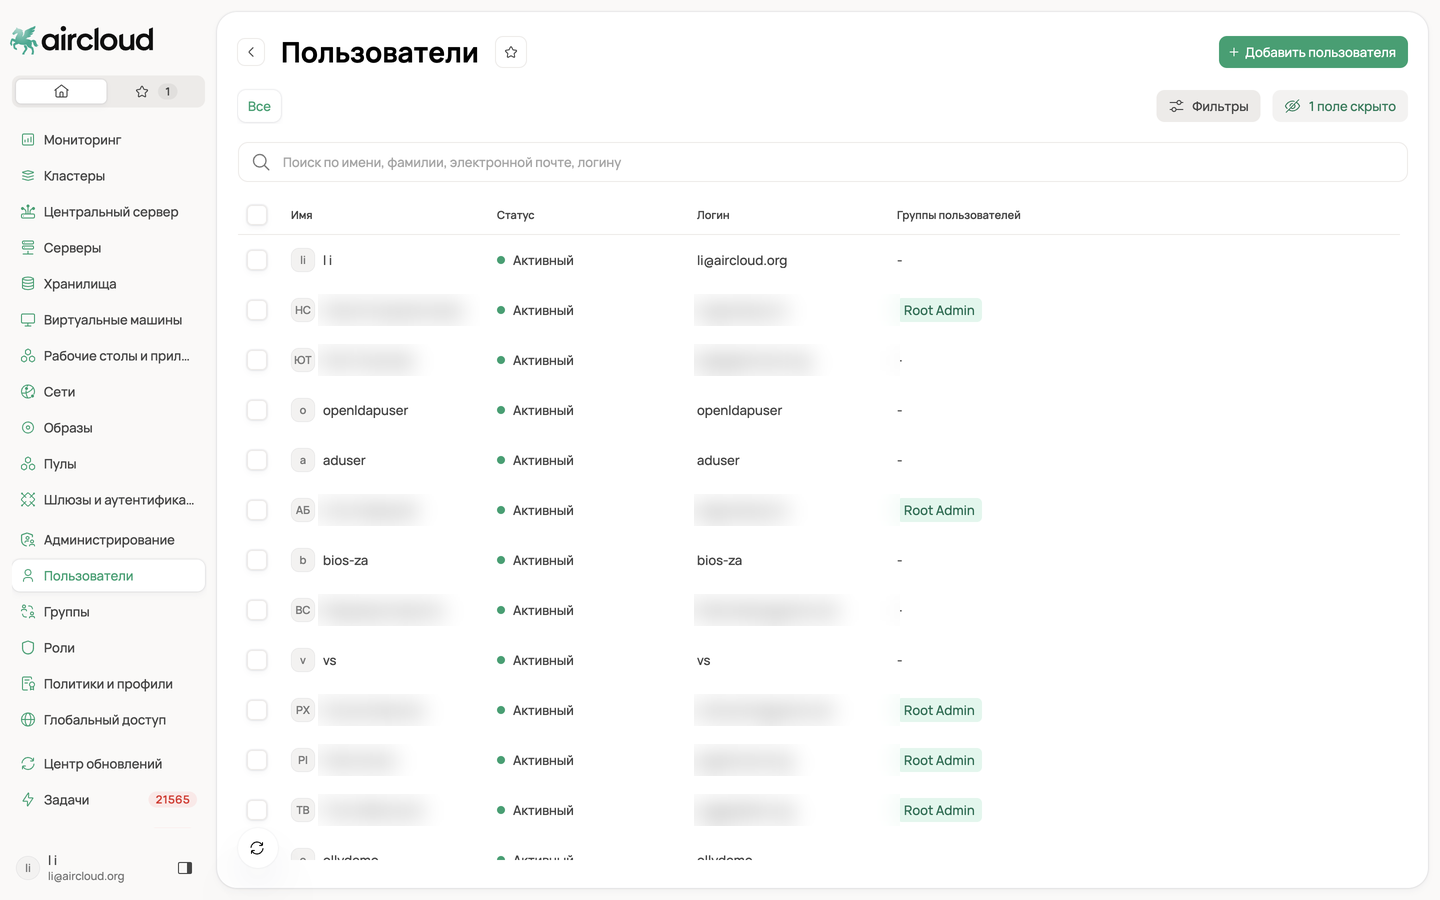
Раздел «Пользователи»: имя, логин и группы; локальные учётные записи и записи из внешних каталогов.
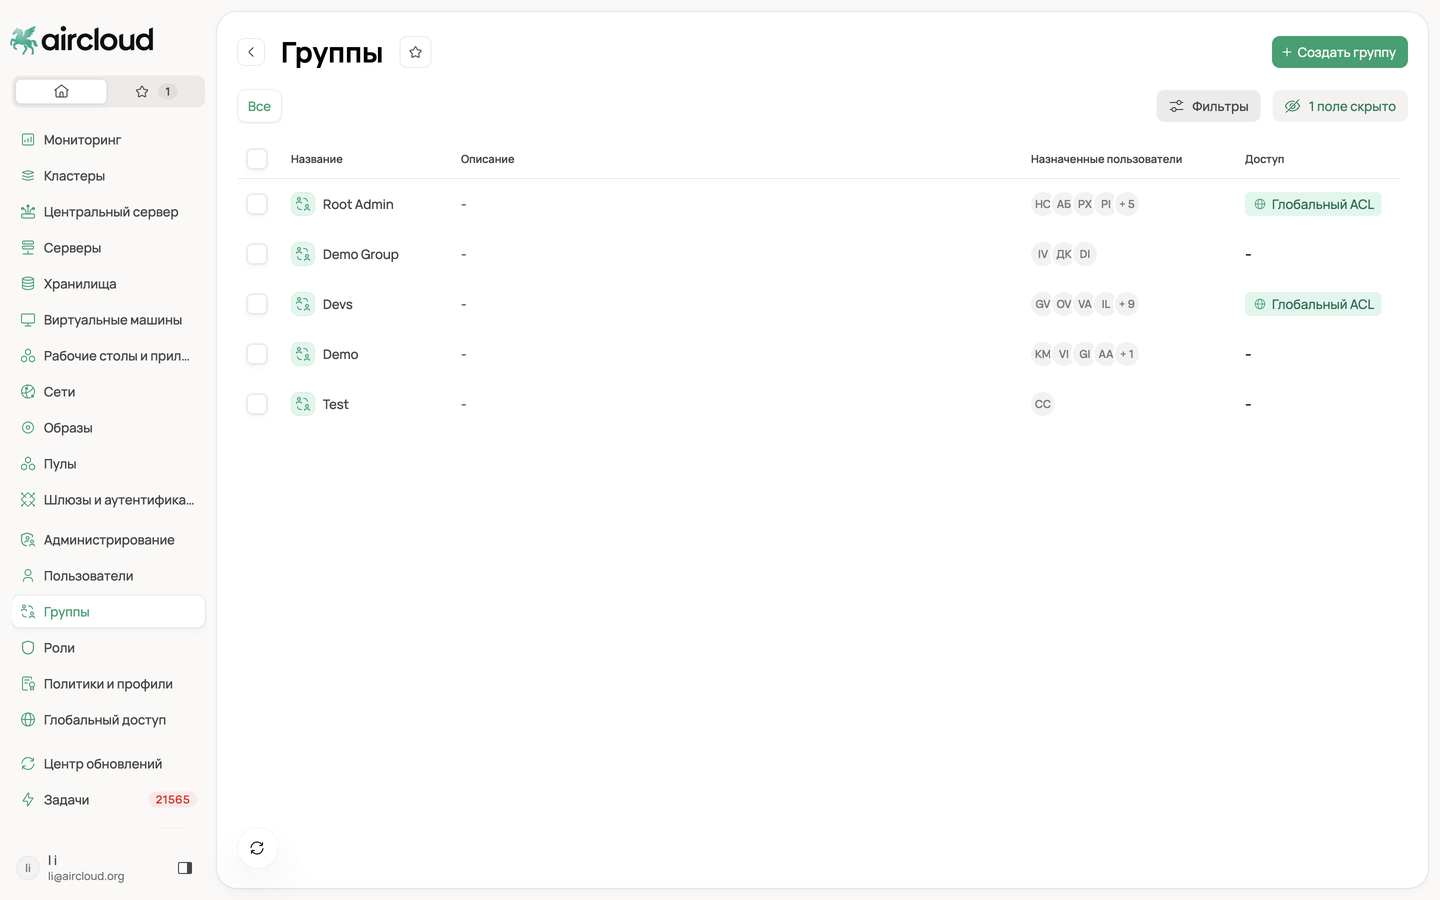
Раздел «Группы»: объединения пользователей для назначения ролей и прав.
Источники учётных записей
Поддерживаются локальные учётные записи и импорт из внешнего каталога — Active Directory и OpenLDAP. В основе обоих лежит поддержка RFC, поэтому подходят и отечественные каталоги на их базе. Доступна гранулярная фильтрация — вплоть до конкретного DN группы.
Чтобы добавить пользователей из каталога, подключите AD или OpenLDAP в разделе «Администрирование» (вкладки «Директории» и «Источники идентификации») и импортируйте нужные записи; локальную учётную запись создают кнопкой создания в разделе «Пользователи».
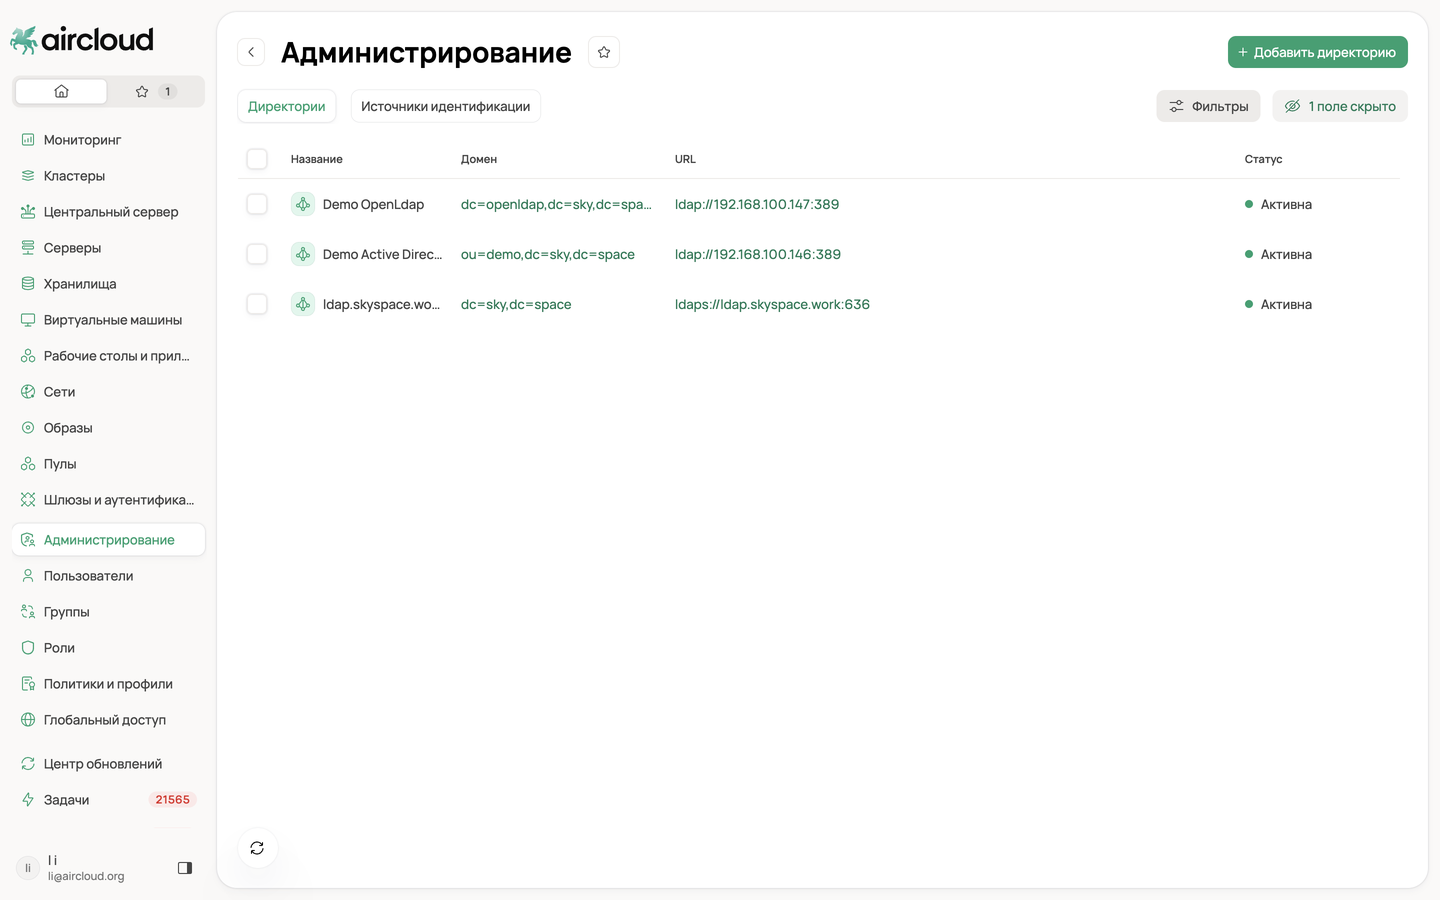
Раздел «Администрирование», вкладка «Директории»: подключённые каталоги (OpenLDAP, Active Directory) — название, домен (Base DN), URL и статус. Кнопка «+ Добавить директорию» — справа вверху.
Импортированные из каталога пользователи доступны только для просмотра — каталог остаётся единственным источником истины. Их данные в AirCloud не редактируются; в системе им лишь назначаются роли, привилегии и доступ.
Назначение доступа
Пользователям и группам назначаются роли и привилегии, а также политики безопасности. Базовые понятия модели доступа — в разделе Парадигма и понятия.
Аутентификация
Второй фактор обрабатывается на Gateway через RADIUS: OTP, смарт-карты, аппаратные ключи, биометрия. Федеративный вход — единый вход (SSO) через SAML или OIDC (подключается обменом metadata-URL с провайдером).