Сетевая модель AirCloud построена по принципам распределённого коммутатора и порт-групп: распределённые аплинки привязываются к физическим интерфейсам, порт-группы задают подсети и VLAN, а трафик можно ограничивать политиками QoS. Модель близка к привычной по корпоративной виртуализации, поэтому переход не требует переучивания.
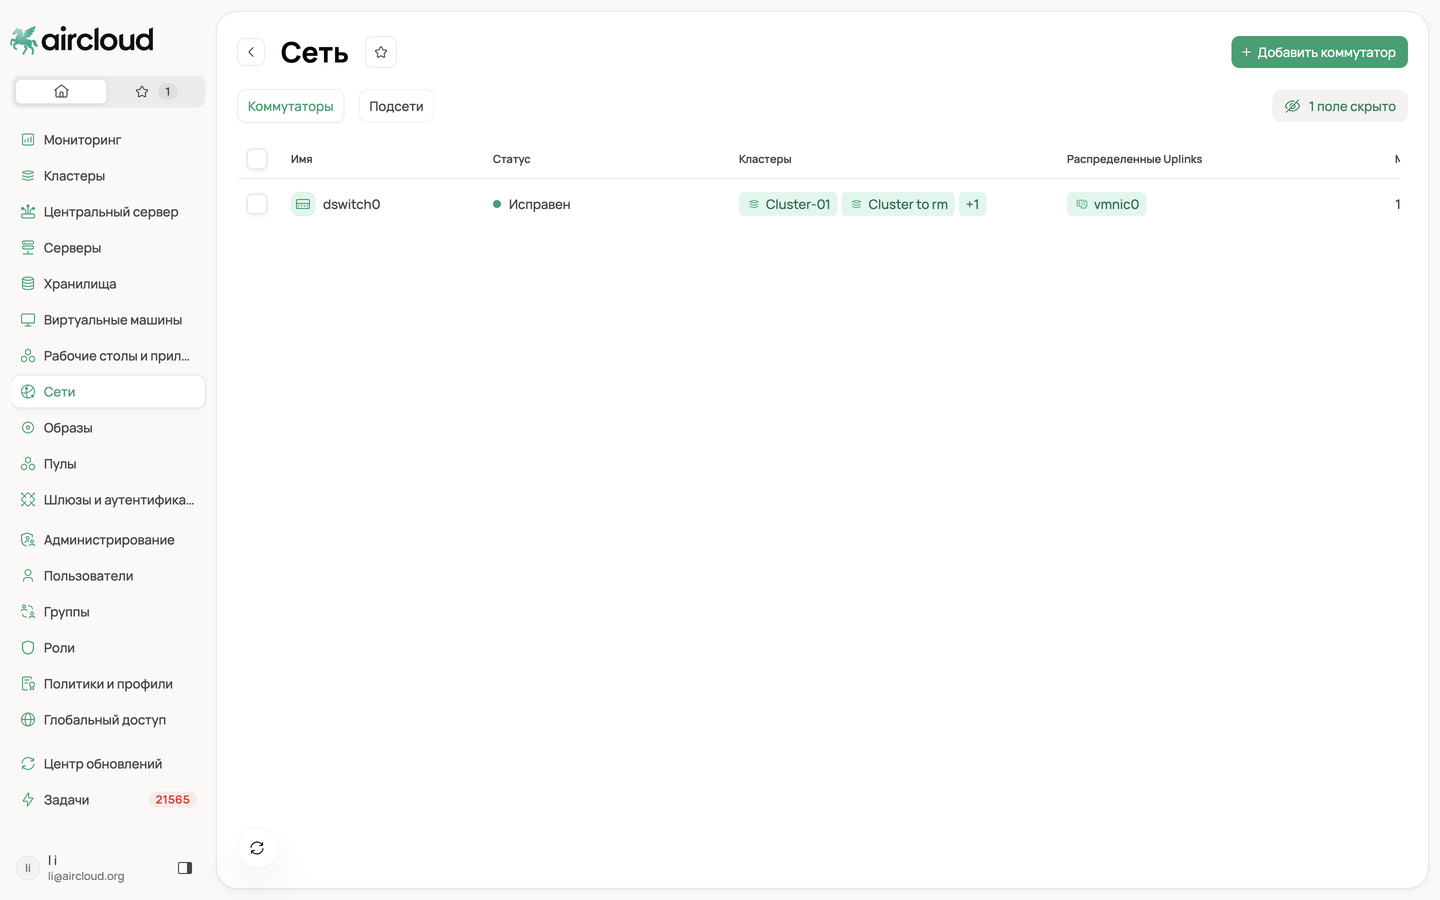
Раздел «Сети», вкладка «Коммутаторы»: список распределённых коммутаторов (dSwitch) — имя, статус, подключённые кластеры и распределённые Uplinks. Рядом — вкладка «Подсети». Кнопка «+ Добавить коммутатор» — справа вверху.
Распределённый коммутатор (dSwitch)
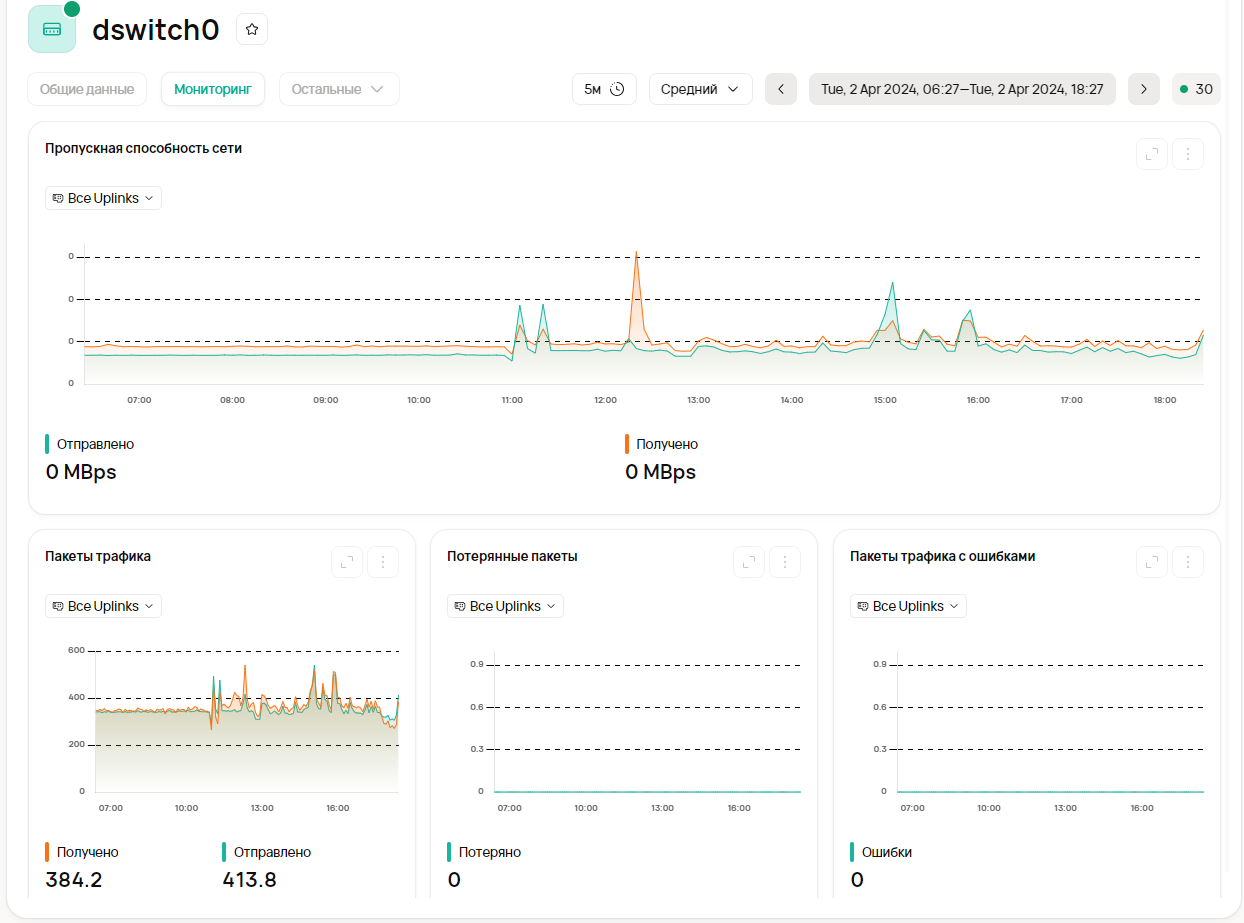
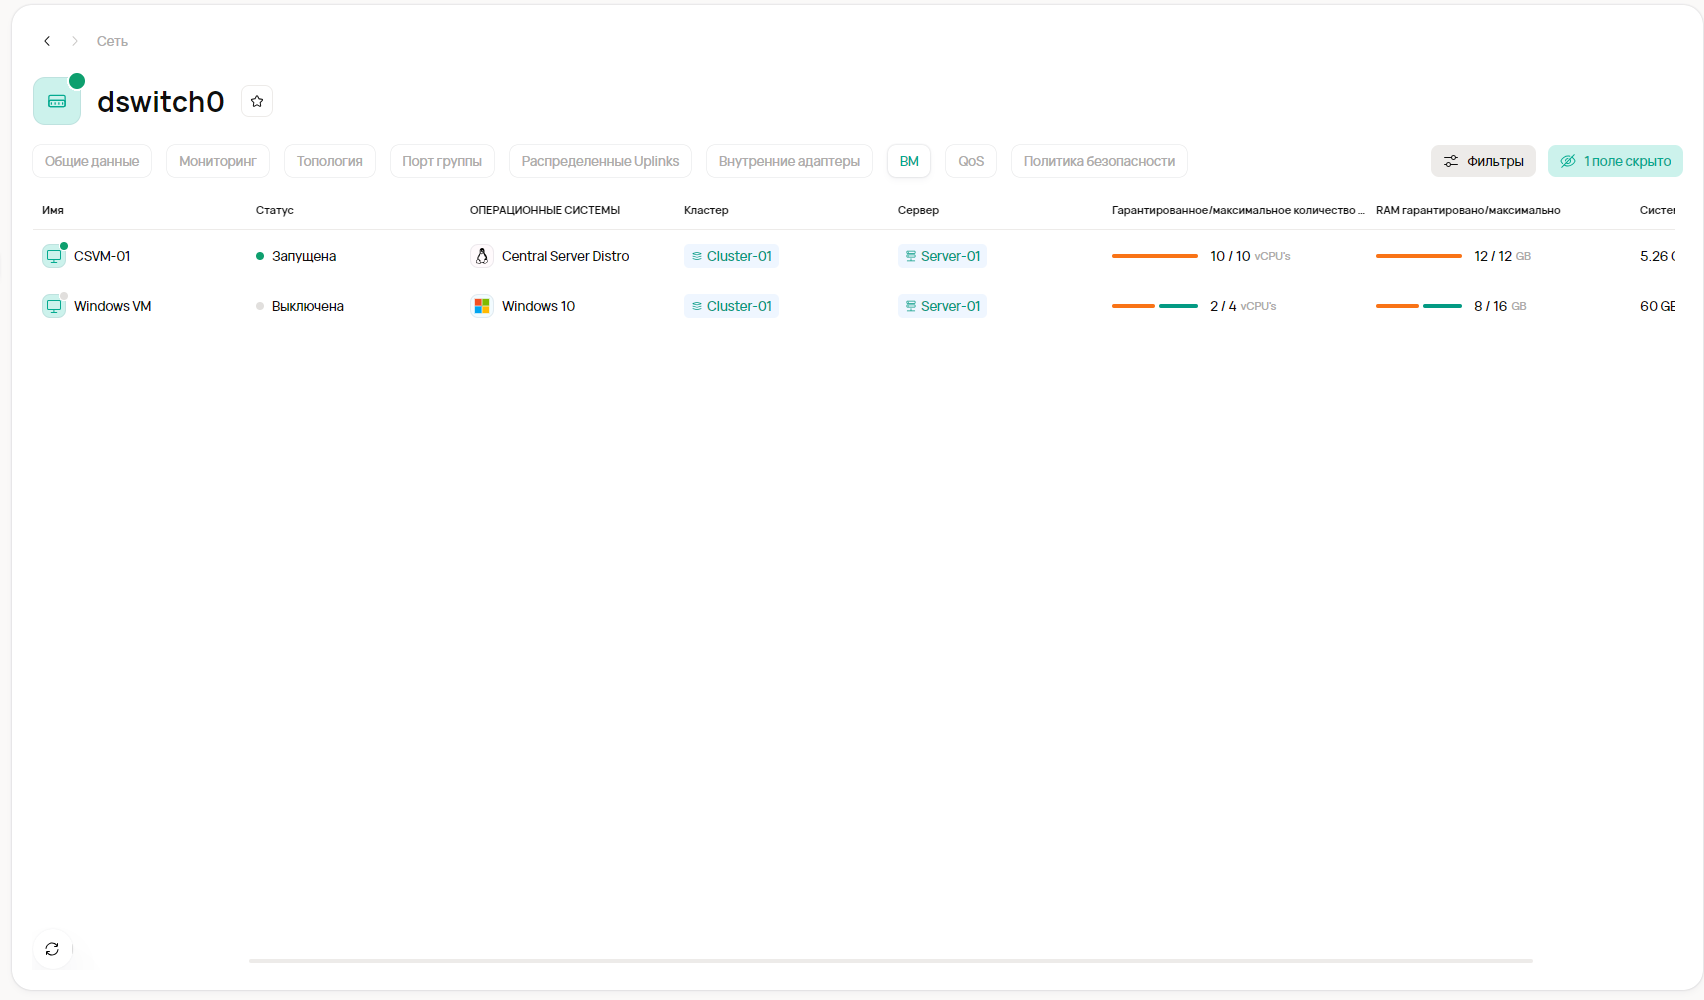
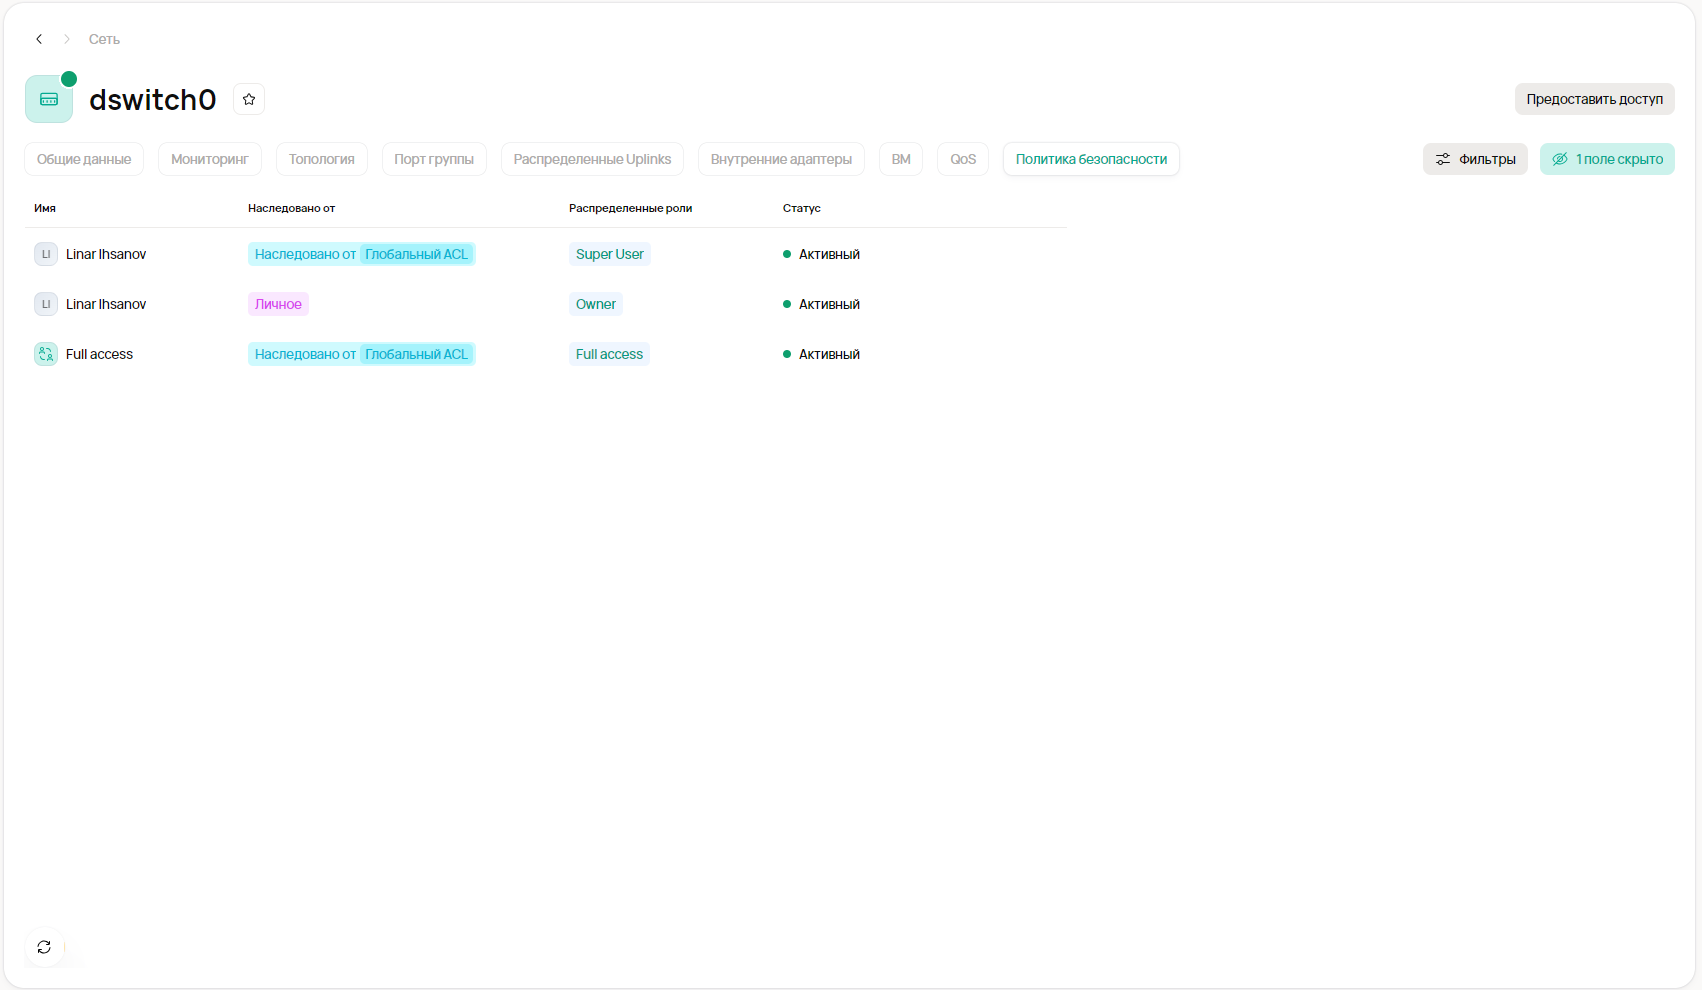
Раздел построен вокруг распределённых коммутаторов. Чтобы создать коммутатор, нажмите «Добавить dSwitch», выберите кластер и задайте значение MTU. У каждого коммутатора есть вкладки: Общие данные, Мониторинг, Топология, Порт группы, Распределённые Uplinks, Bonds, Внутренние адаптеры, ВМ, QoS и Политика безопасности.
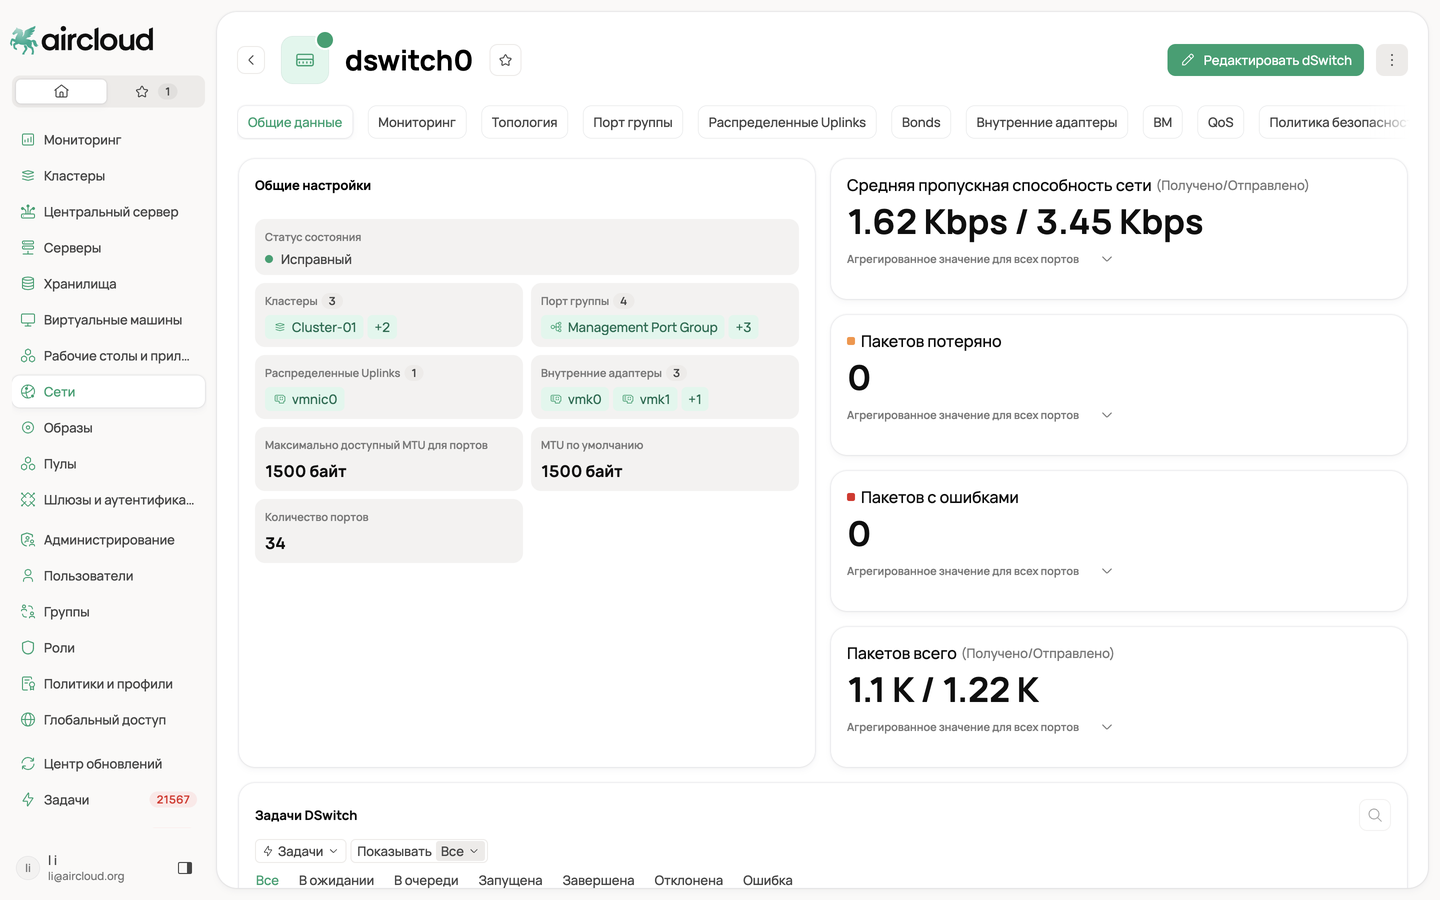
Карточка dSwitch, вкладка «Общие данные»: статус, кластеры, порт-группы, uplinks, внутренние адаптеры, MTU, число портов и статистика пакетов.
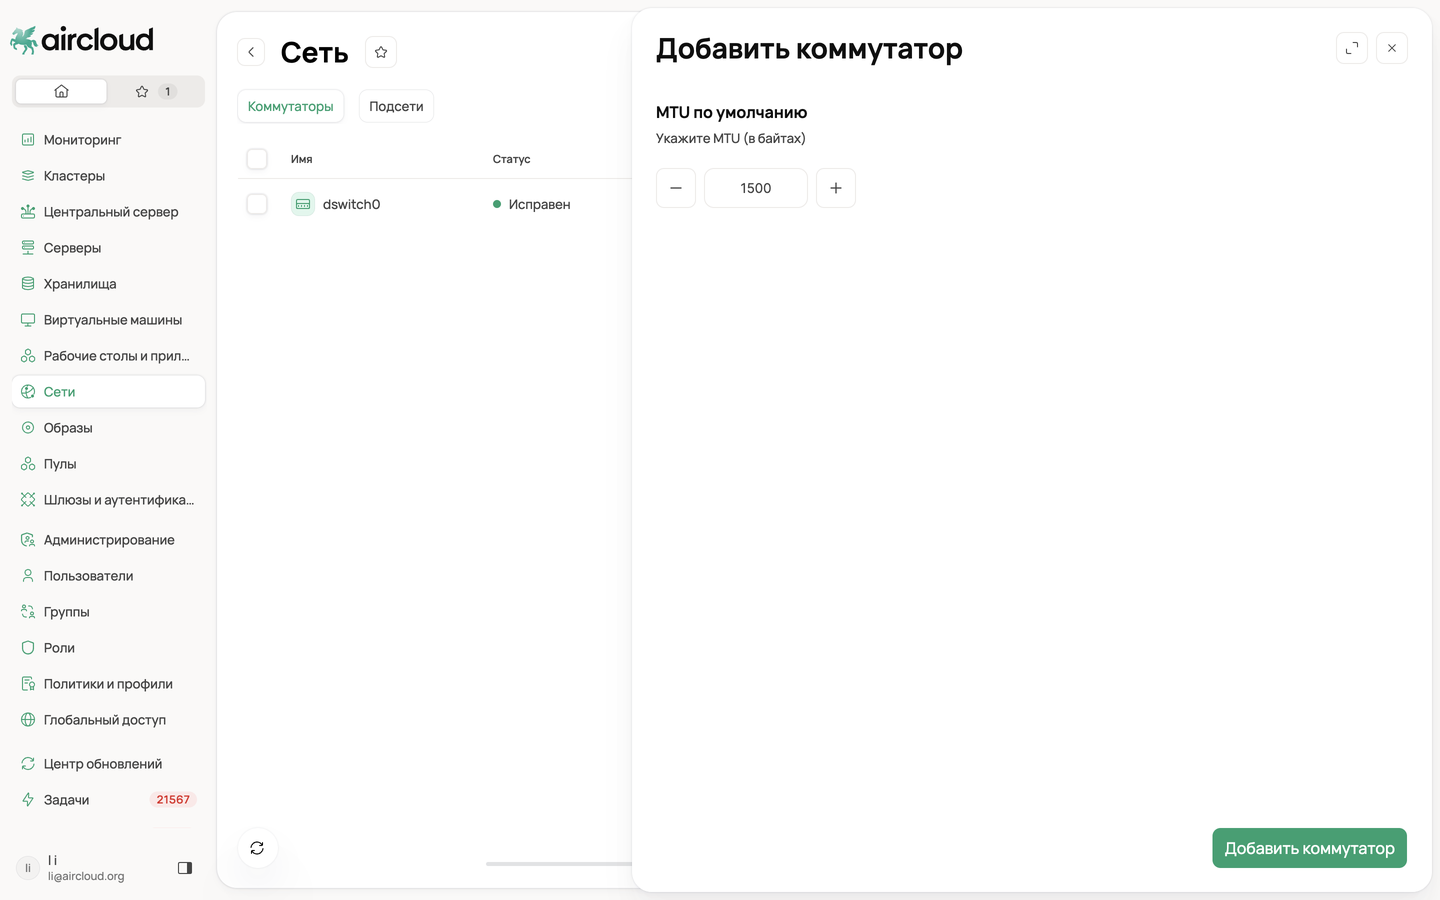
Диалог «Добавить коммутатор»: единственный параметр — MTU по умолчанию (в байтах).
На вкладке «Топология» наглядно видны связи: порт-группы с внутренними адаптерами (vmk) слева, распределённые аплинки (vmnic физических серверов) справа и линии соединений между ними.
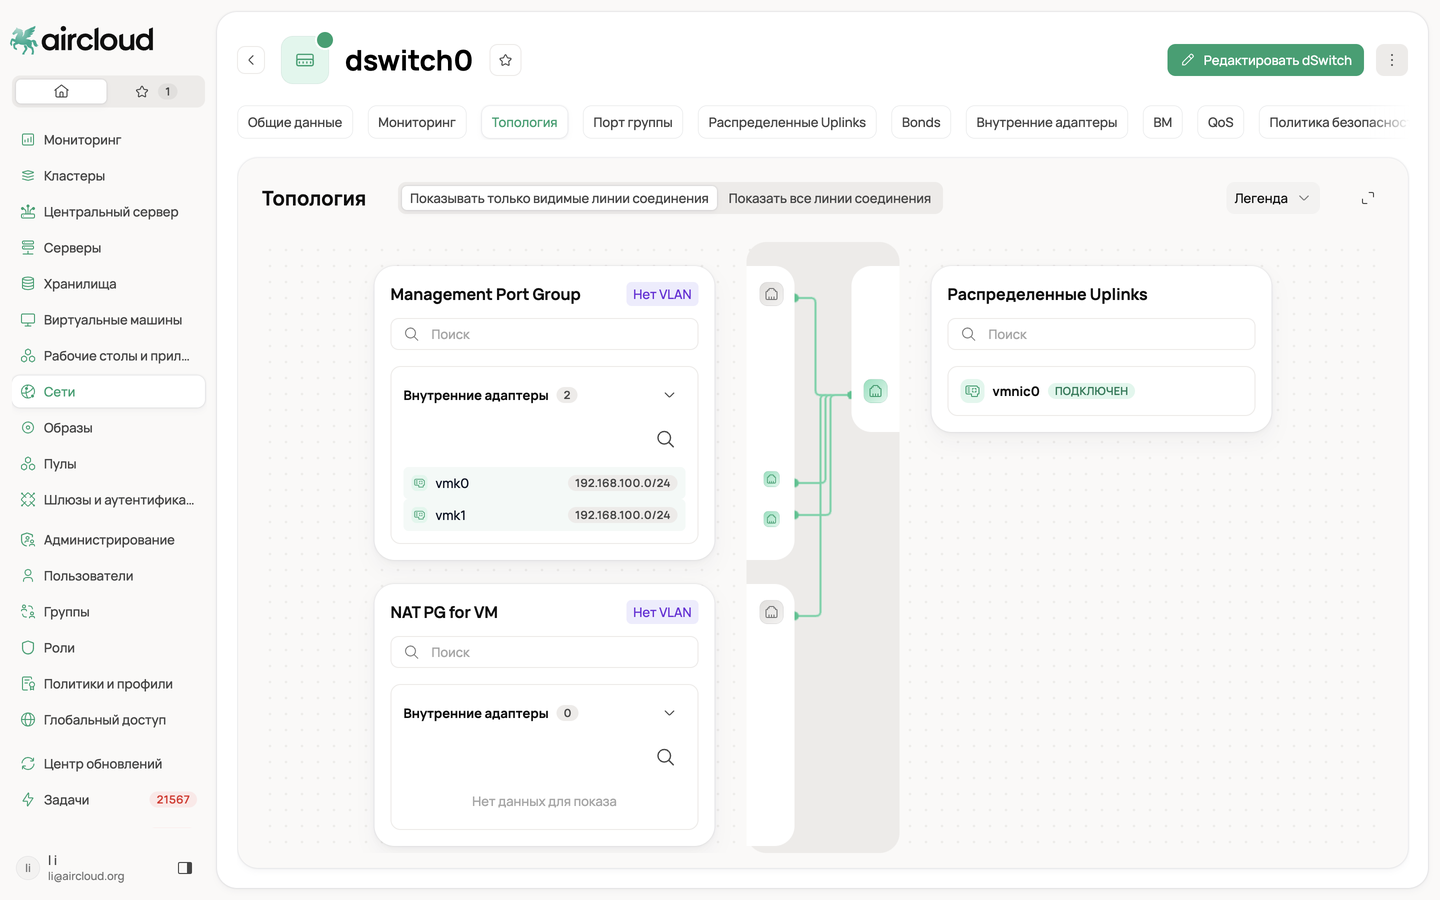
Топология dSwitch: порт-группы (public, SAN) с внутренними адаптерами и распределённые аплинки (vmnic0–vmnic3).
Порт-группы
Порт-группы задают подсети и план тегирования (VLAN). На вкладке «Порт группы» коммутатора нажмите создание и пройдите шаги мастера:
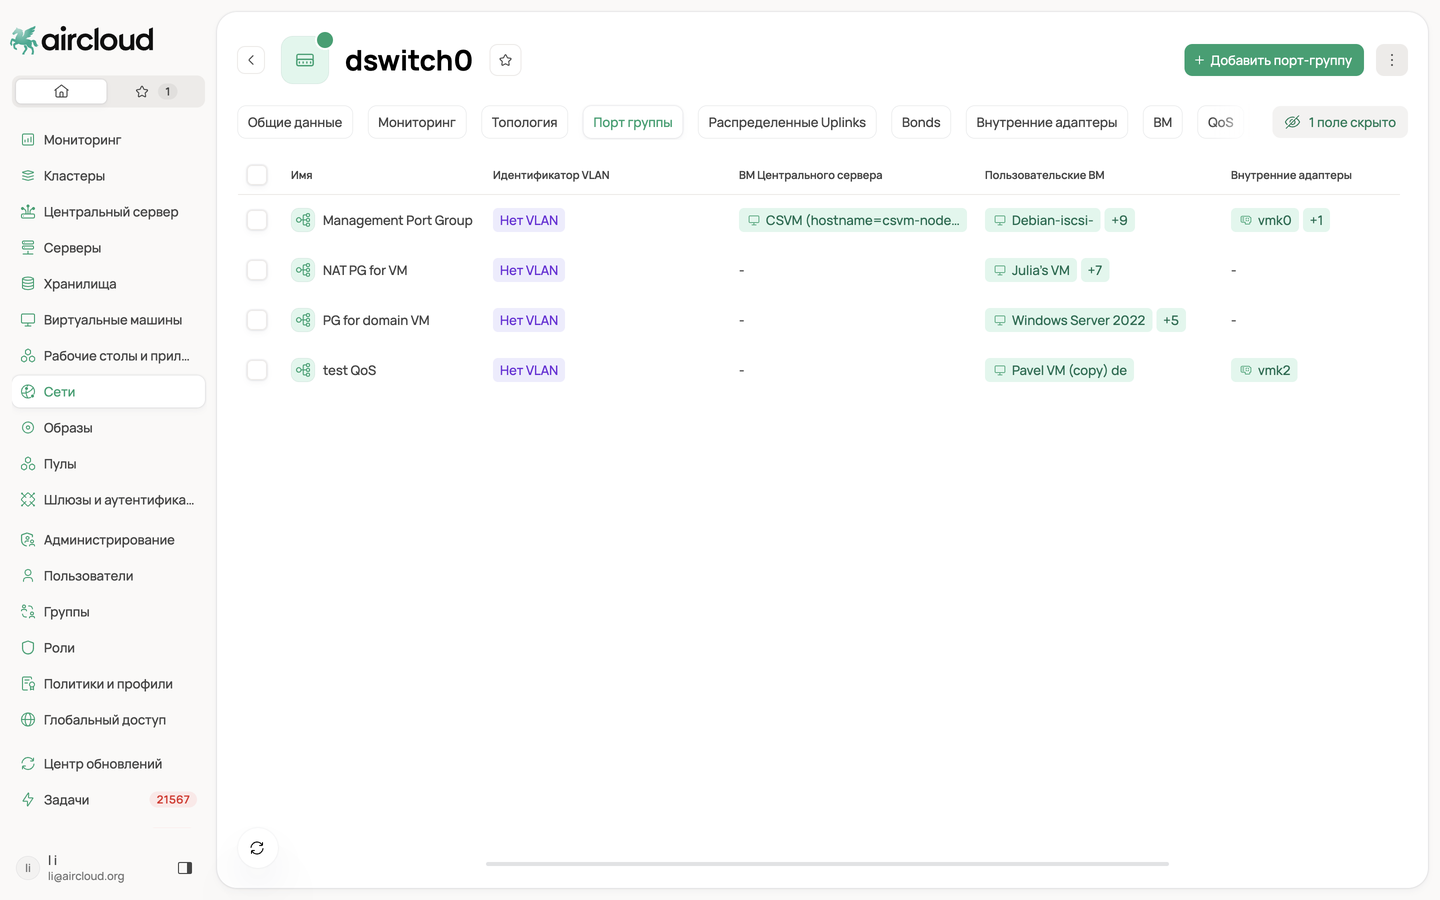
Вкладка «Порт группы»: имя, VLAN, ВМ центрального сервера, пользовательские ВМ и внутренние адаптеры каждой порт-группы.
-
Общие настройки. Имя порт-группы и, при необходимости, заметка.
-
Конфигурация. Режим VLAN Access или Port Access и значение MTU (можно унаследовать от коммутатора).
-
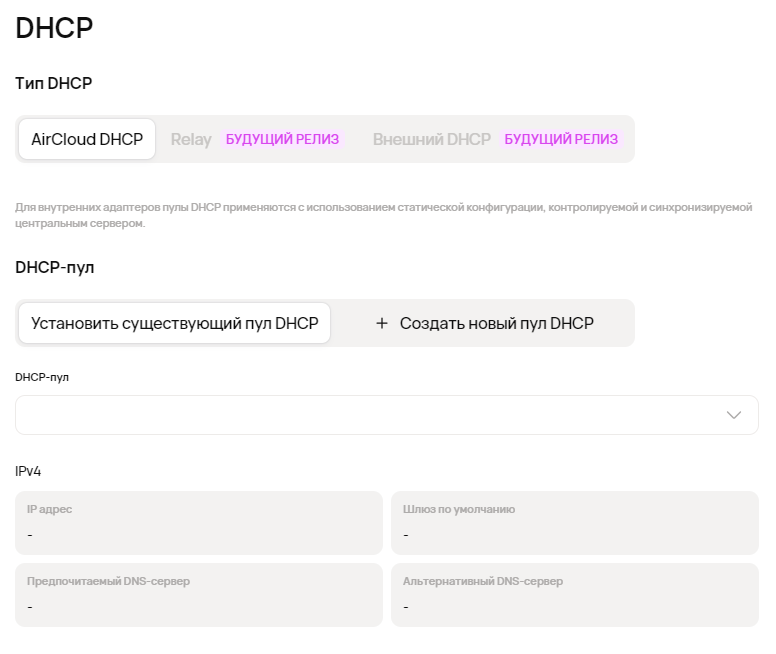
DHCP. Выберите существующий DHCP-пул (подсеть) или создайте новый.
-
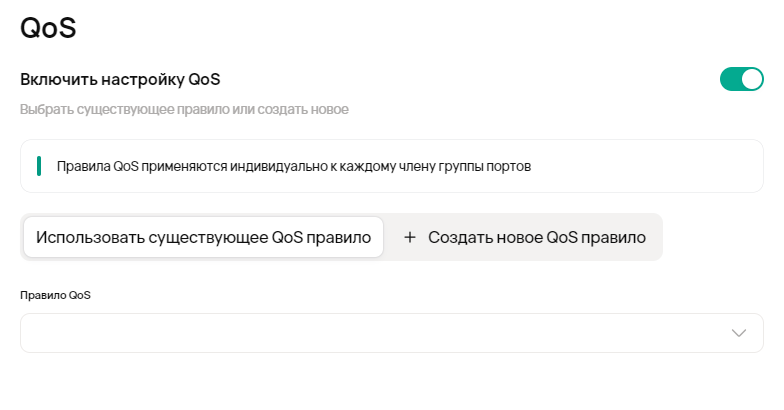
QoS. Выберите существующее правило QoS или создайте новое.
-
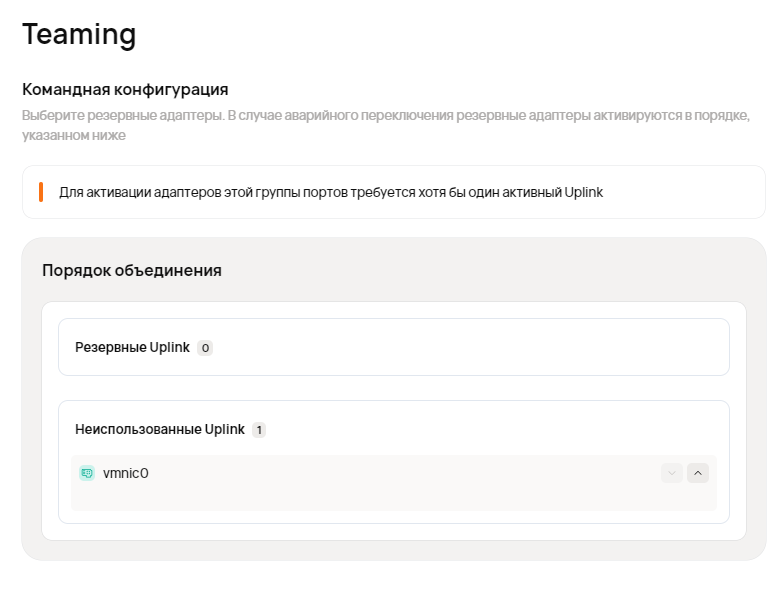
Teaming. Задайте порядок работы сетевых адаптеров (например, active-backup).
-
Резюме. Проверьте параметры и подтвердите.
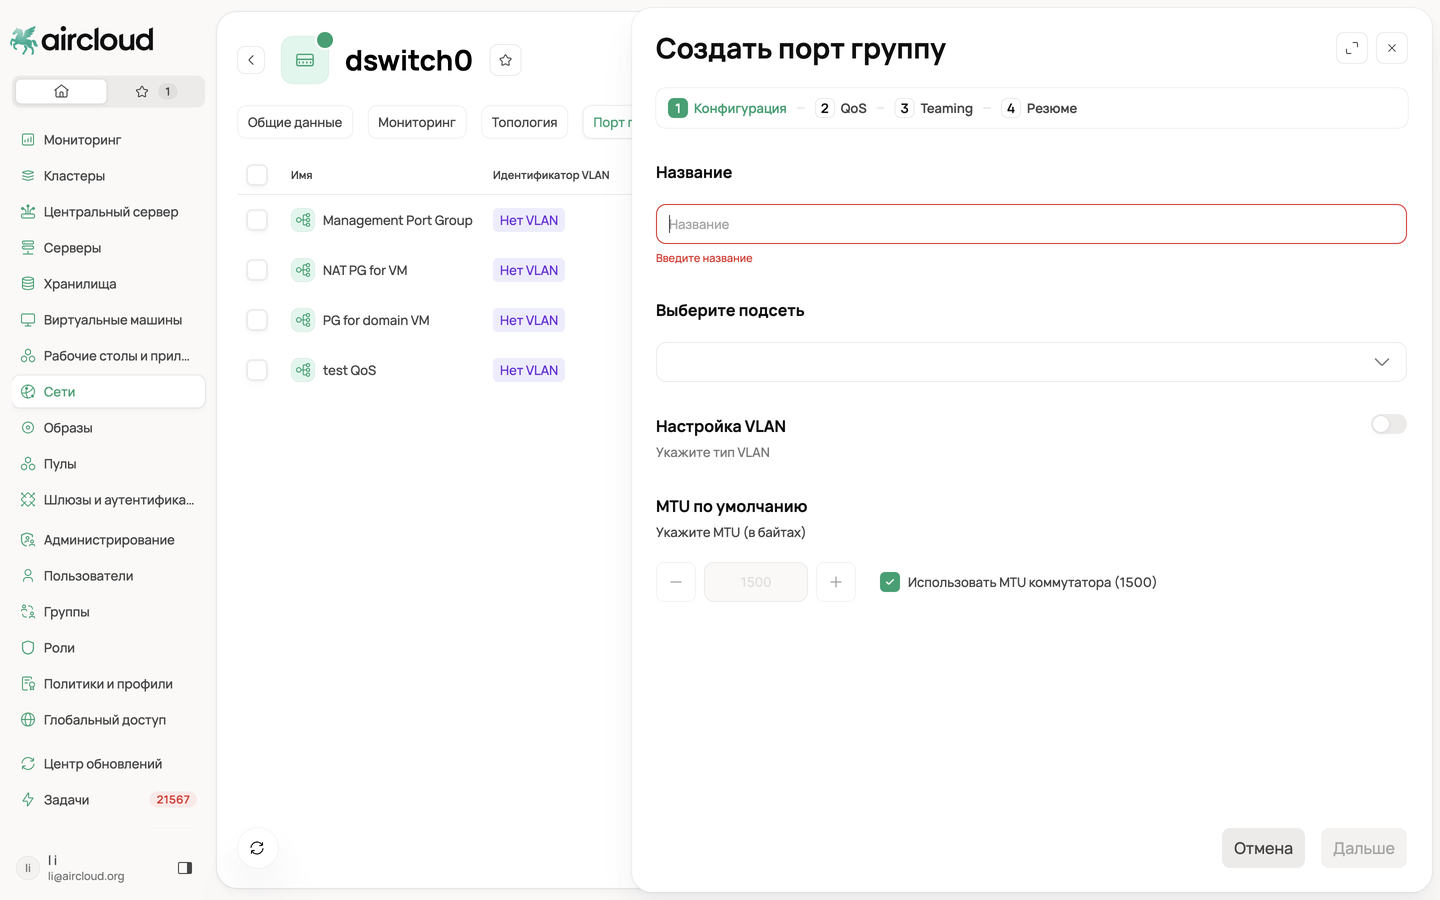
Мастер «Создать порт группу» (dSwitch), шаг «Конфигурация»: название, выбор подсети, настройка VLAN и MTU (по умолчанию наследуется от коммутатора — 1500). Далее шаги QoS, Teaming и Резюме. Слева — список уже созданных порт-групп (Management Port Group, public).
Аплинки и тиминг
Распределённые аплинки привязывают порт-группы к физическим интерфейсам серверов (vmnic). Чтобы создать аплинк, на вкладке «Распределённые Uplinks» укажите:
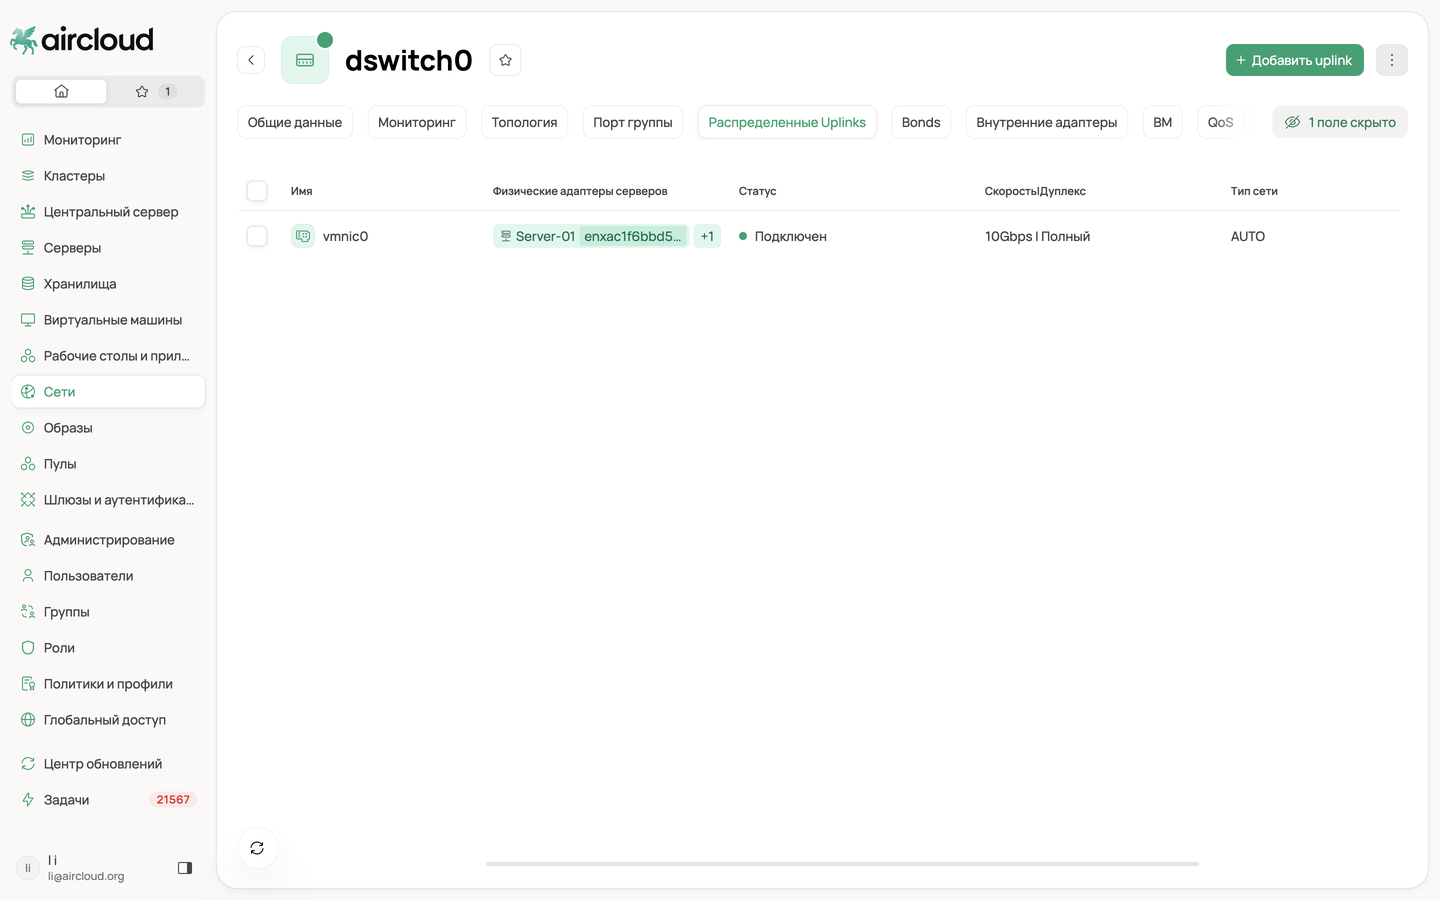
Вкладка «Распределенные Uplinks»: uplink, физические адаптеры серверов, статус, скорость/дуплекс и тип сети.
-
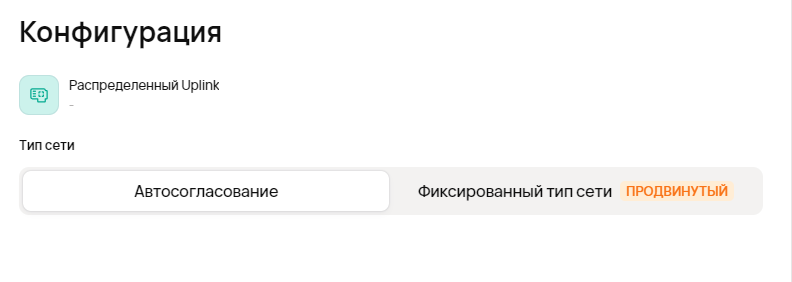
Конфигурация. Целевую порт-группу и согласование скорости — автоматическое или фиксированное.
-
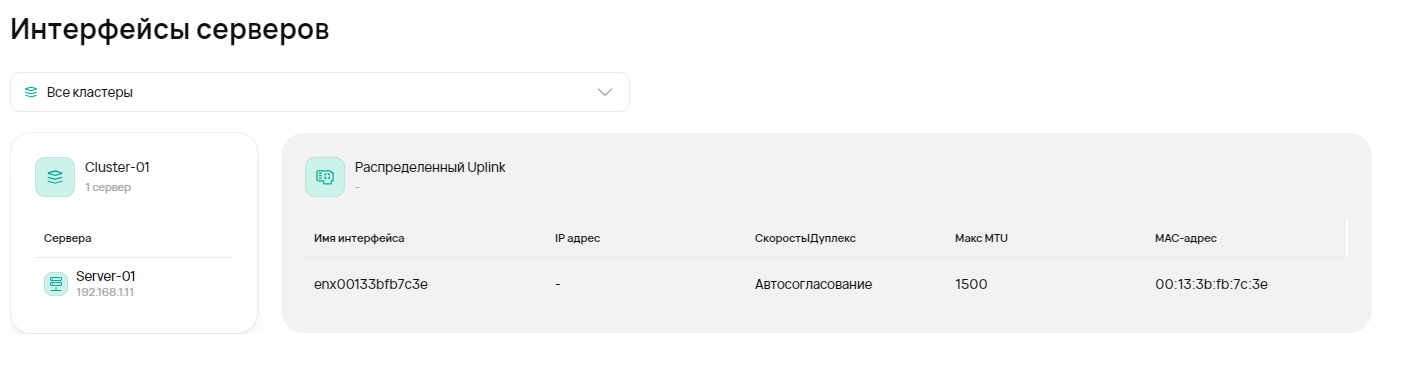
Интерфейсы серверов. Физические интерфейсы (vmnic) в кластерах, к которым привязывается аплинк.
Поддерживаются teaming (active-backup) и объединение в bond: можно указать основной интерфейс bond, а на случай его полного отказа подключить резервный аплинк — это важно для отказоустойчивости менеджмент-сети.
Внутренние адаптеры
Внутренние адаптеры (vmk) дают служебным сервисам и хостам адреса в нужной подсети. Создание — на вкладке «Внутренние адаптеры»:
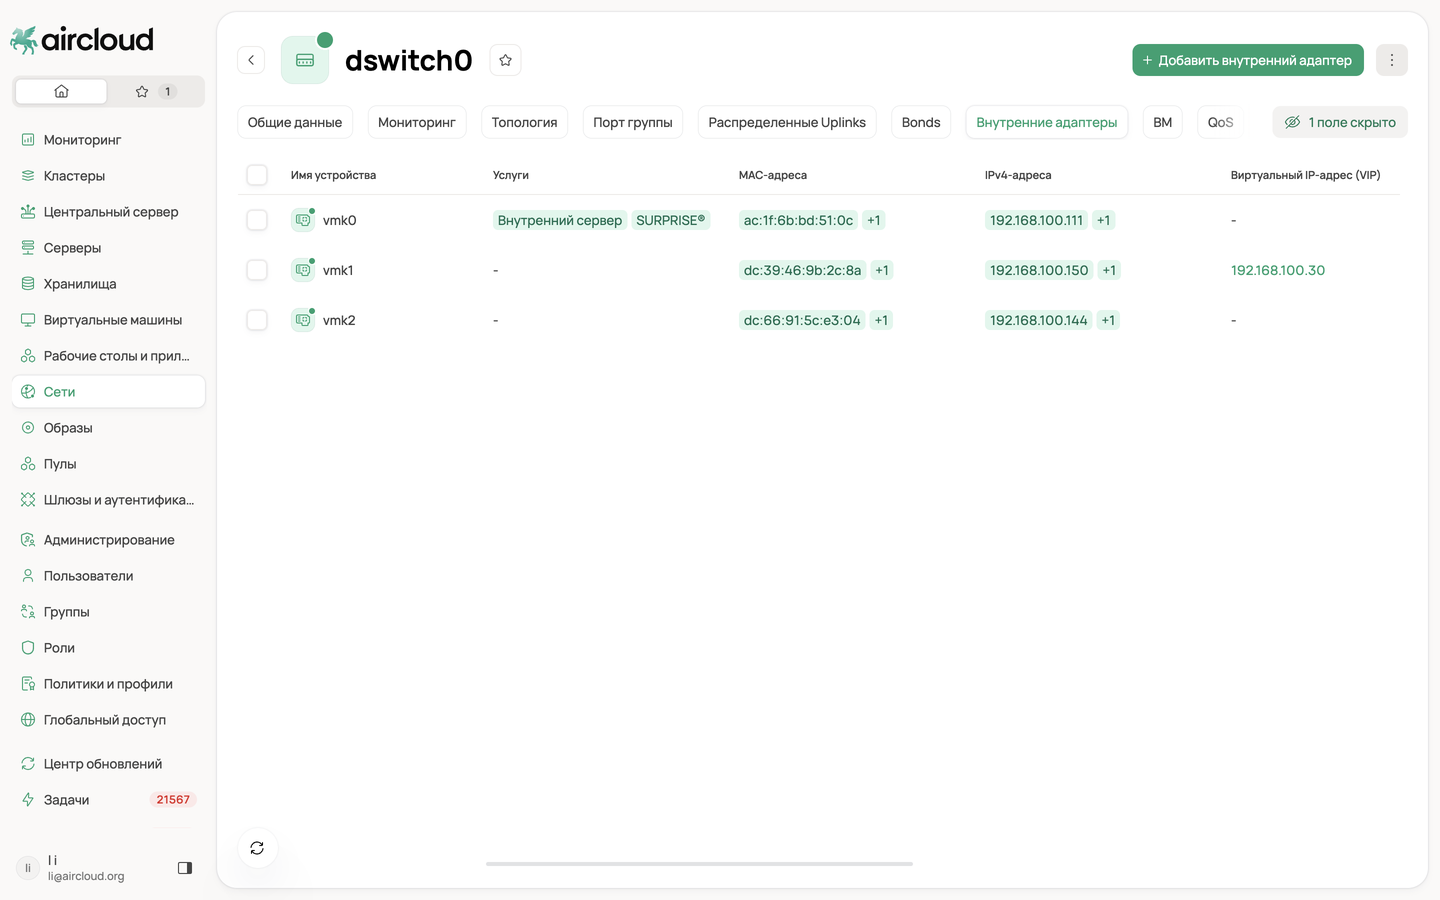
Вкладка «Внутренние адаптеры»: адаптеры vmk, обслуживаемые услуги, MAC- и IPv4-адреса, виртуальный IP (VIP).
-
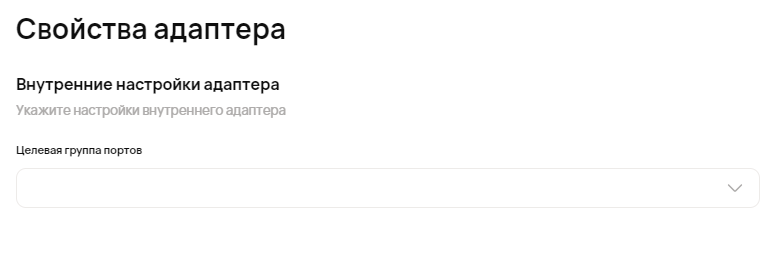
Свойства адаптера. Выберите целевую порт-группу.
-
IP / DHCP. Унаследуйте настройки DHCP от порт-группы, задайте вручную или создайте новый пул.
-
QoS. Выберите, унаследуйте или создайте правило.
-
Teaming. Порядок работы адаптеров.
-
Резюме. Проверка и подтверждение.
Подсети и DHCP
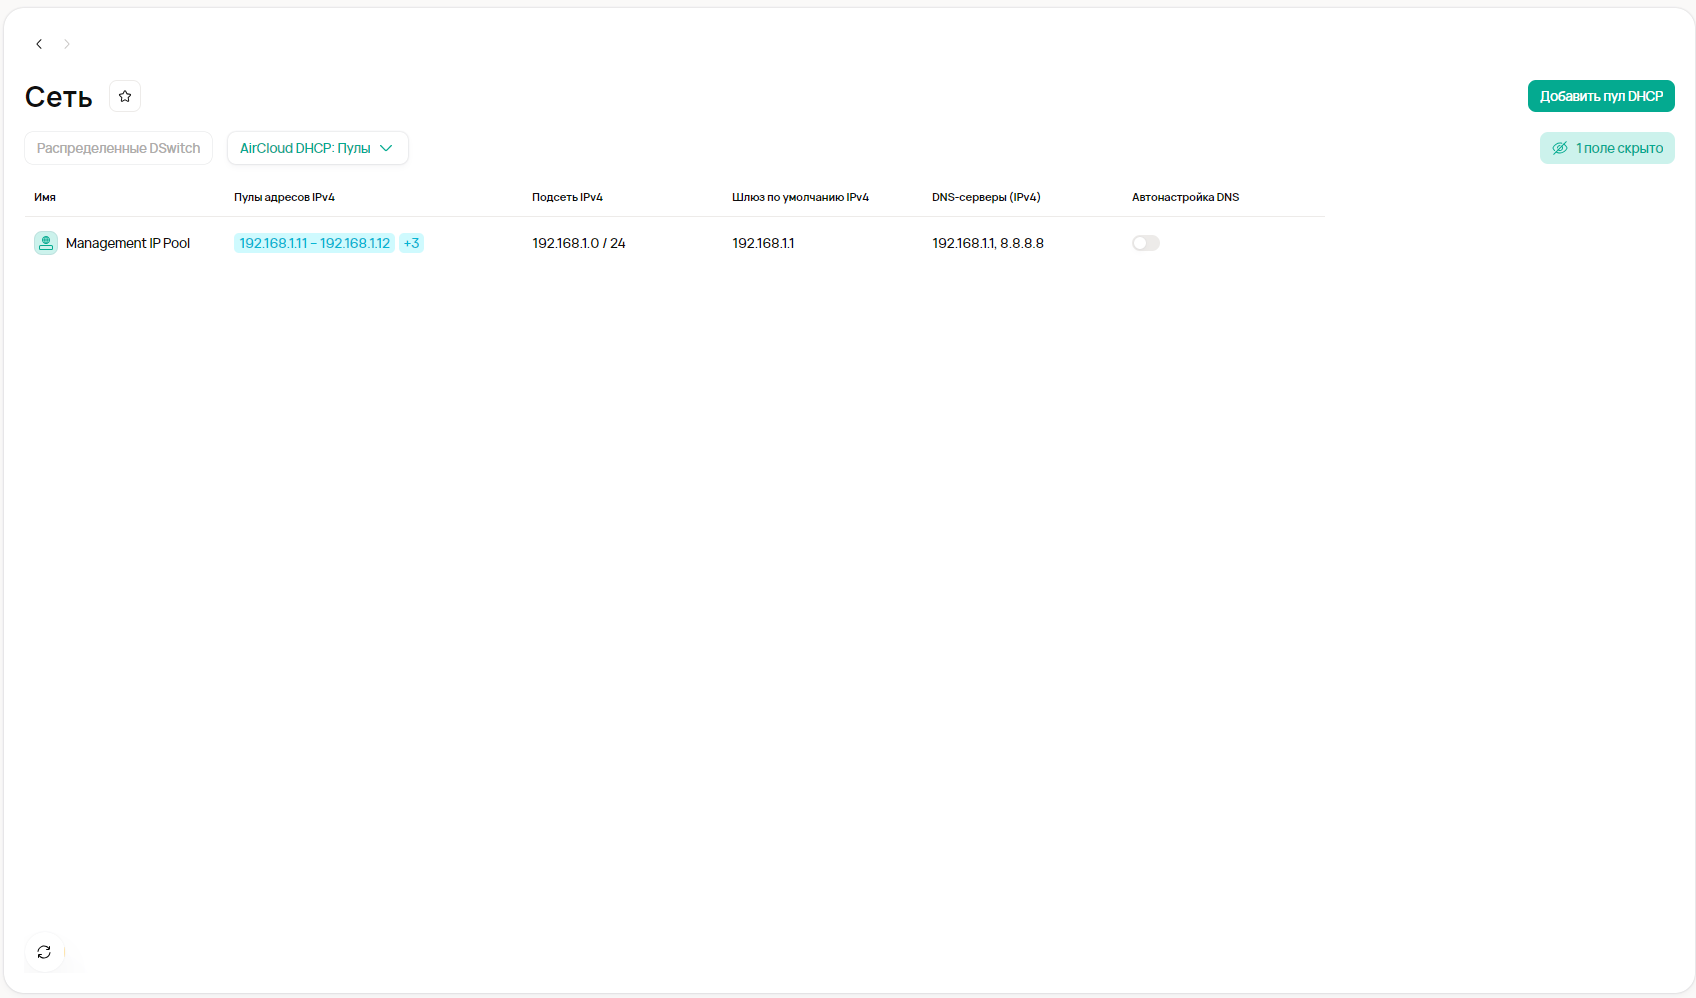
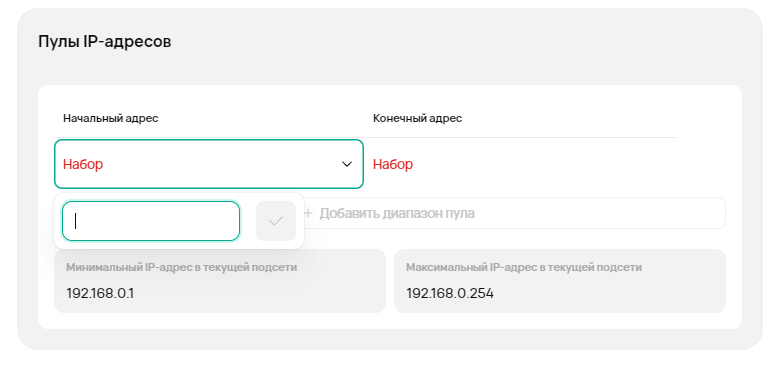
Подсети бывают внешние (собственная сеть предприятия) и NAT; работает встроенный DHCP-сервер, поддерживаются DHCP Relay и подключение к внешнему DHCP. Список — на вкладке «Подсети», добавление — кнопкой «+ Добавить подсеть». По каждой подсети видны имя, тип, VLAN ID, пул IP, IP/маска и гейтвей по умолчанию.
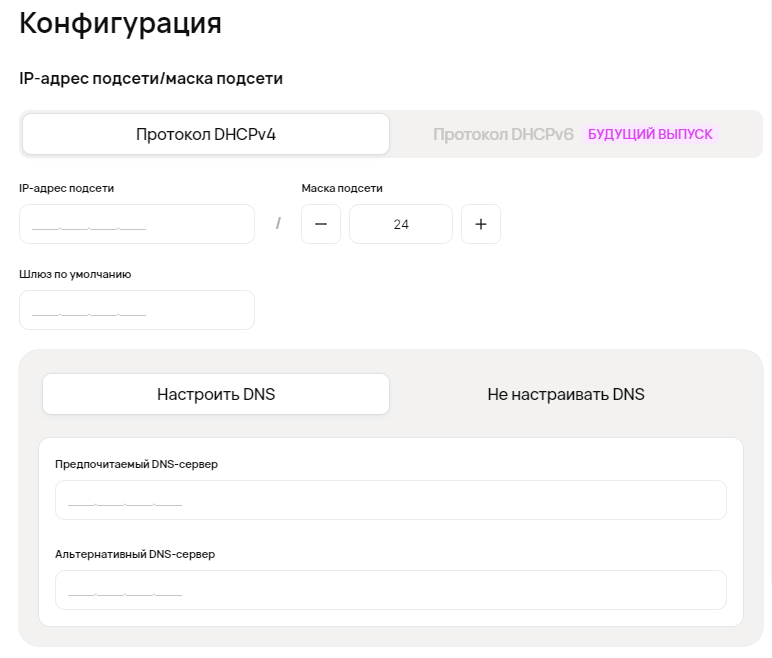
При создании пула задаются:
-
Общие настройки. Имя и заметка.
-
Конфигурация. Версия DHCP (IPv4 / IPv6), IP-адрес подсети и маска, шлюз по умолчанию, блок настроек DNS и диапазоны IP-адресов.
QoS
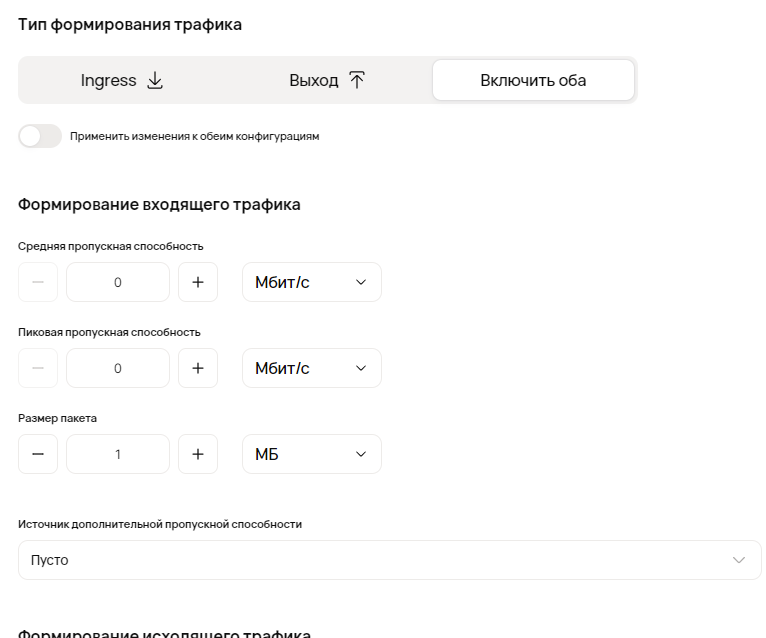
QoS управляет полосой пропускания и строит дерево наследования трафика: если в текущем правиле не хватает полосы, она «дозабирается» из вышестоящего — так выстраивается цепочка «глобальное правило → здание → департамент → кабинет».
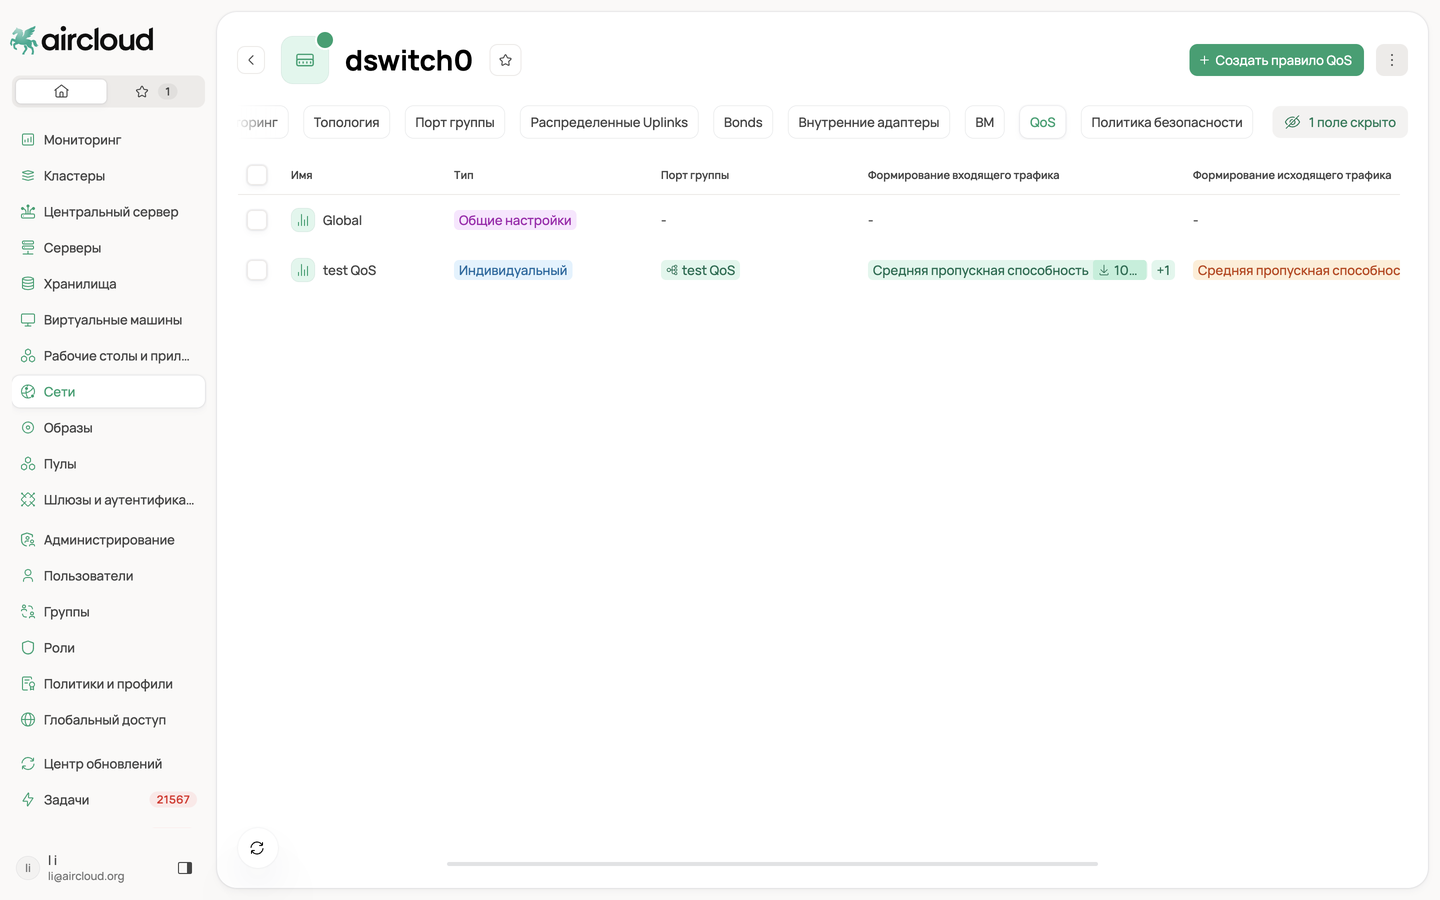
Вкладка «QoS»: глобальные настройки и индивидуальные правила с привязкой к порт-группе, формирование входящего и исходящего трафика.
Чтобы добавить правило, на вкладке «QoS» коммутатора нажмите «Создать правило» и заполните форму: «Название»; при желании — «Копировать настройки из» существующего правила; «Тип правила» (Индивидуальное или Общее); «Тип формирования трафика» (Ingress / Egress / Включить оба); среднюю и пиковую пропускную способность и размер пакета. Нажмите «Дальше» и подтвердите на шаге «Резюме».
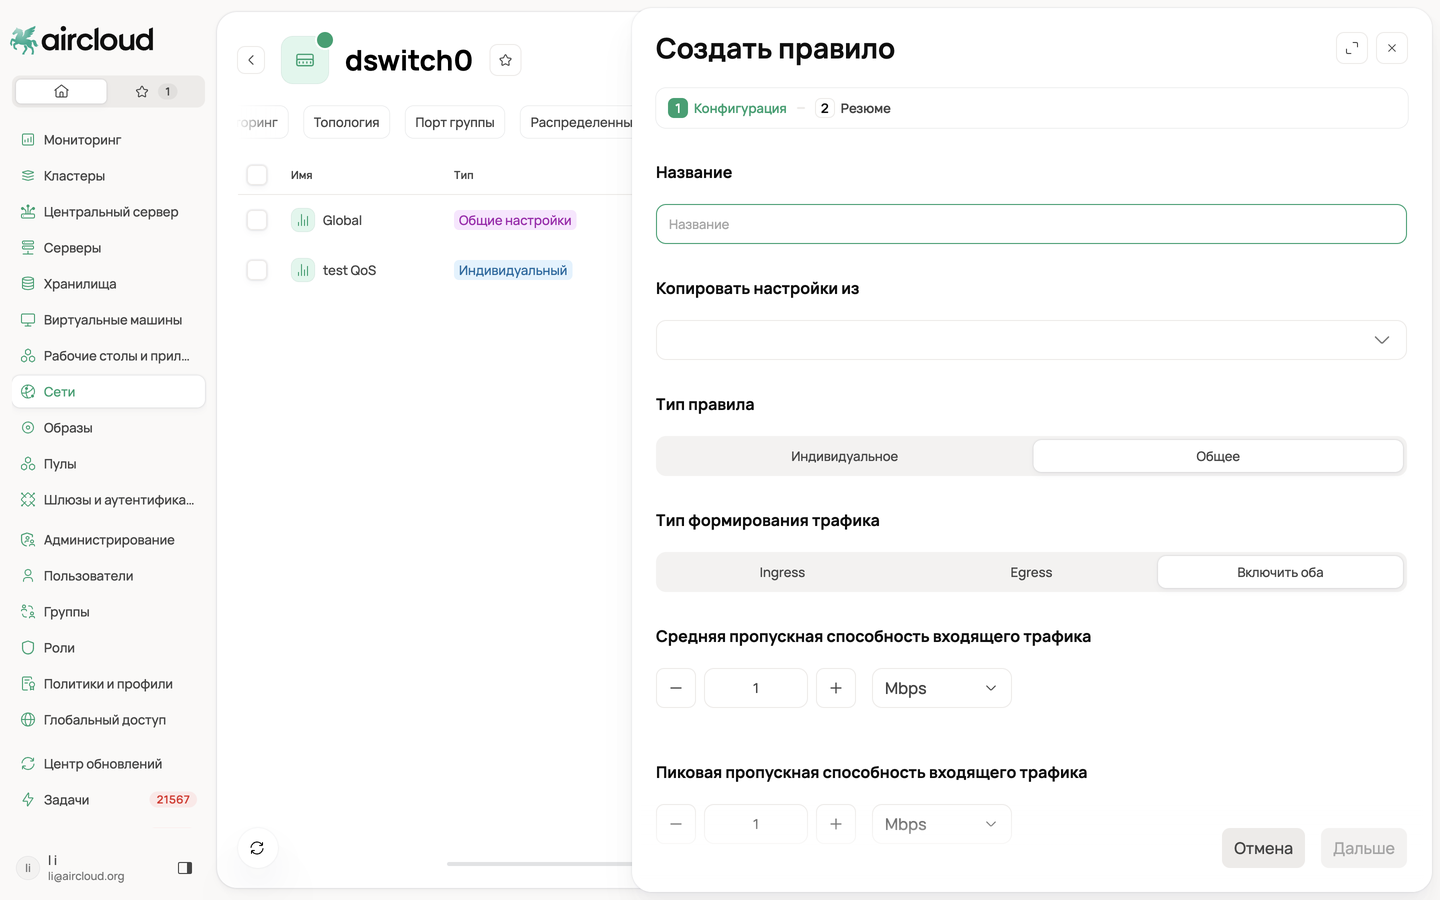
Создание правила QoS: тип (индивидуальное/общее), направление трафика, средняя и пиковая полоса, размер пакета.
Поддерживается приоритизация трафика, в том числе для VoIP.
Скриншоты предыдущей версии интерфейса (будут заменены)