Виртуальная машина (ВМ) — управляемый вычислительный ресурс с гостевой операционной системой, процессорами, памятью, виртуальными дисками, сетевыми адаптерами и параметрами пользовательского подключения. Раздел показывает все ВМ инсталляции независимо от способа их создания и назначения.
В одном списке представлены автономные ВМ, объекты пулов и планов виртуальных станций, системные ВМ компонентов AirCloud и ВМ, доставленные пользователям через группы доставки.
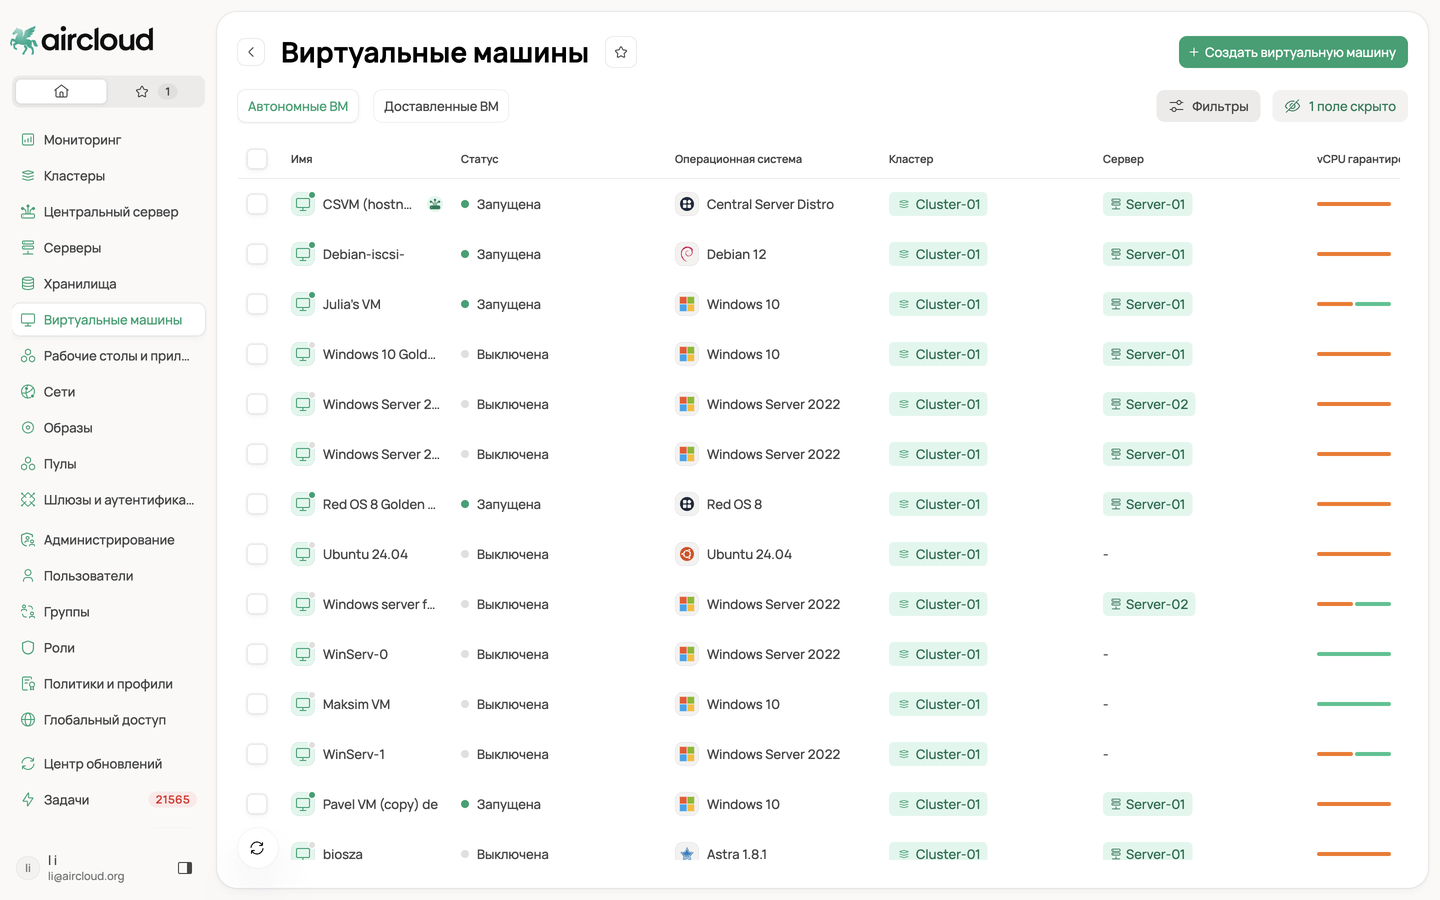
Рисунок 1 — Раздел «Виртуальные машины» со списком автономных и системных ВМ.
Вкладки списка
|
Вкладка |
Назначение |
|---|---|
|
Автономные ВМ |
Общий административный список: системные, пуловые и standalone-объекты. Используйте для инвентаризации, настройки и диагностики. |
|
Доставленные ВМ |
ВМ, доступ к которым предоставлен через группы доставки. Используйте для проверки назначения и массовых команд питания. |
Системные ВМ присутствуют в общем списке для целостной инвентаризации. Управление их питанием, ресурсами и частью конфигурации из обычного административного интерфейса ограничено. Используйте профильный раздел соответствующего компонента.
Поля списка виртуальных машин
|
Поле |
Описание и назначение |
|---|---|
|
Флажок выбора |
Выбирает одну или несколько строк для доступных массовых операций, в том числе удаления. |
|
Имя |
Отображаемая метка: помогает оператору найти объект, но на технические зависимости не влияет. |
|
Статус |
Текущее состояние питания или доступности; определяет, какие действия сейчас допустимы. |
|
Операционная система |
Выбранное семейство и версия гостевой ОС; используются для идентификации и подготовки совместимых драйверов. |
|
Кластер |
Кластер, ресурсы которого использует ВМ; показывает административную и ресурсную область размещения. |
|
Сервер |
Текущий или закреплённый хост; нужен для диагностики размещения и отказов. |
|
vCPU гарантированно/максимально |
Минимально зарезервированный и видимый гостевой ОС предел vCPU: показывает резерв и допустимый вычислительный burst. |
|
RAM гарантировано/максимально |
Минимально зарезервированный и видимый гостевой ОС предел памяти: показывает резерв и допустимое использование. |
|
id |
Уникальный идентификатор, позволяющий различать ВМ с одинаковыми именами. |
Состояния ВМ
|
Состояние |
Описание и действие |
|---|---|
|
Выключена |
Гостевая ОС не запущена. Можно изменять параметры, клонировать или удалять ВМ. |
|
Включается |
Выполняется запуск. Дождитесь завершения задачи и не запускайте конфликтующую операцию. |
|
Запущена |
ВМ работает. Доступны подключение и только разрешённые изменения на горячую. |
|
Выключается |
Выполняется завершение работы. Дождитесь перехода в состояние «Выключена». |
|
Недоступна (degraded) |
AirCloud не может нормально управлять ВМ: например, недоступен закреплённый сервер, кластер или произошёл инфраструктурный сбой. Восстановите инфраструктуру и повторно проверьте состояние. |
Создание виртуальной машины
Мастер создания формирует конфигурацию ВМ, выбирает область размещения и при необходимости добавляет диски и сетевые адаптеры. ВМ разрешено создать без диска и без сети: такой объект можно использовать как незавершённый шаблон, но на нём нельзя установить ОС или обеспечить сетевое подключение до добавления устройств.
Перед началом
-
выберите кластер и убедитесь, что в нём доступен хотя бы один рабочий сервер;
-
проверьте свободные гарантированные CPU и RAM на предполагаемом хосте;
-
подготовьте хранилище и установочный образ, если ВМ должна получить диск и ОС;
-
подготовьте порт-группу и адресный план, если ВМ требуется сеть;
-
определите, будет ли ВМ закреплена за сервером или размещаться балансировщиком нагрузки;
-
проверьте право роли на создание ВМ и доступ к связанным объектам.
Связанные требования: Кластеры, Серверы и Хранилища.
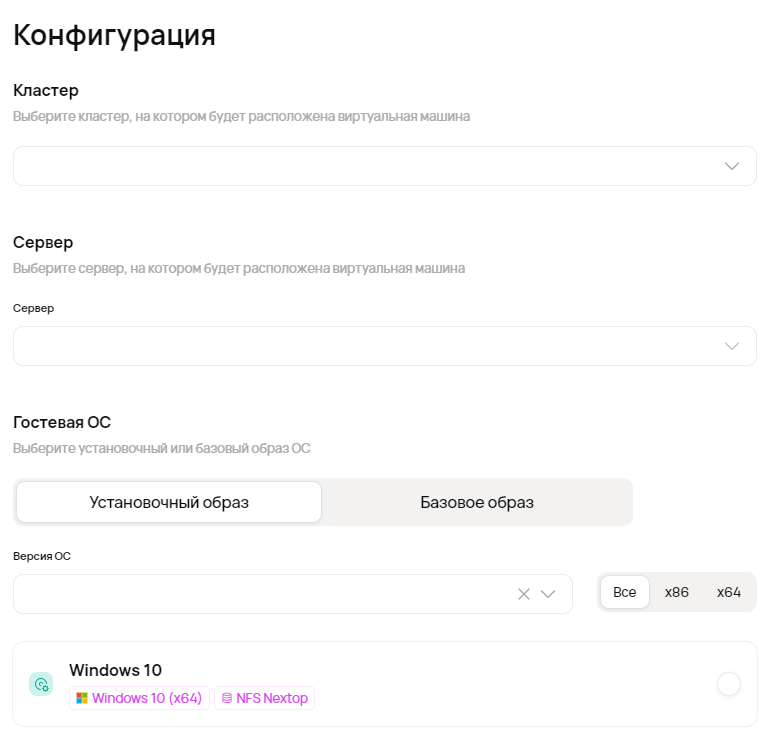
Общие поля
|
Поле 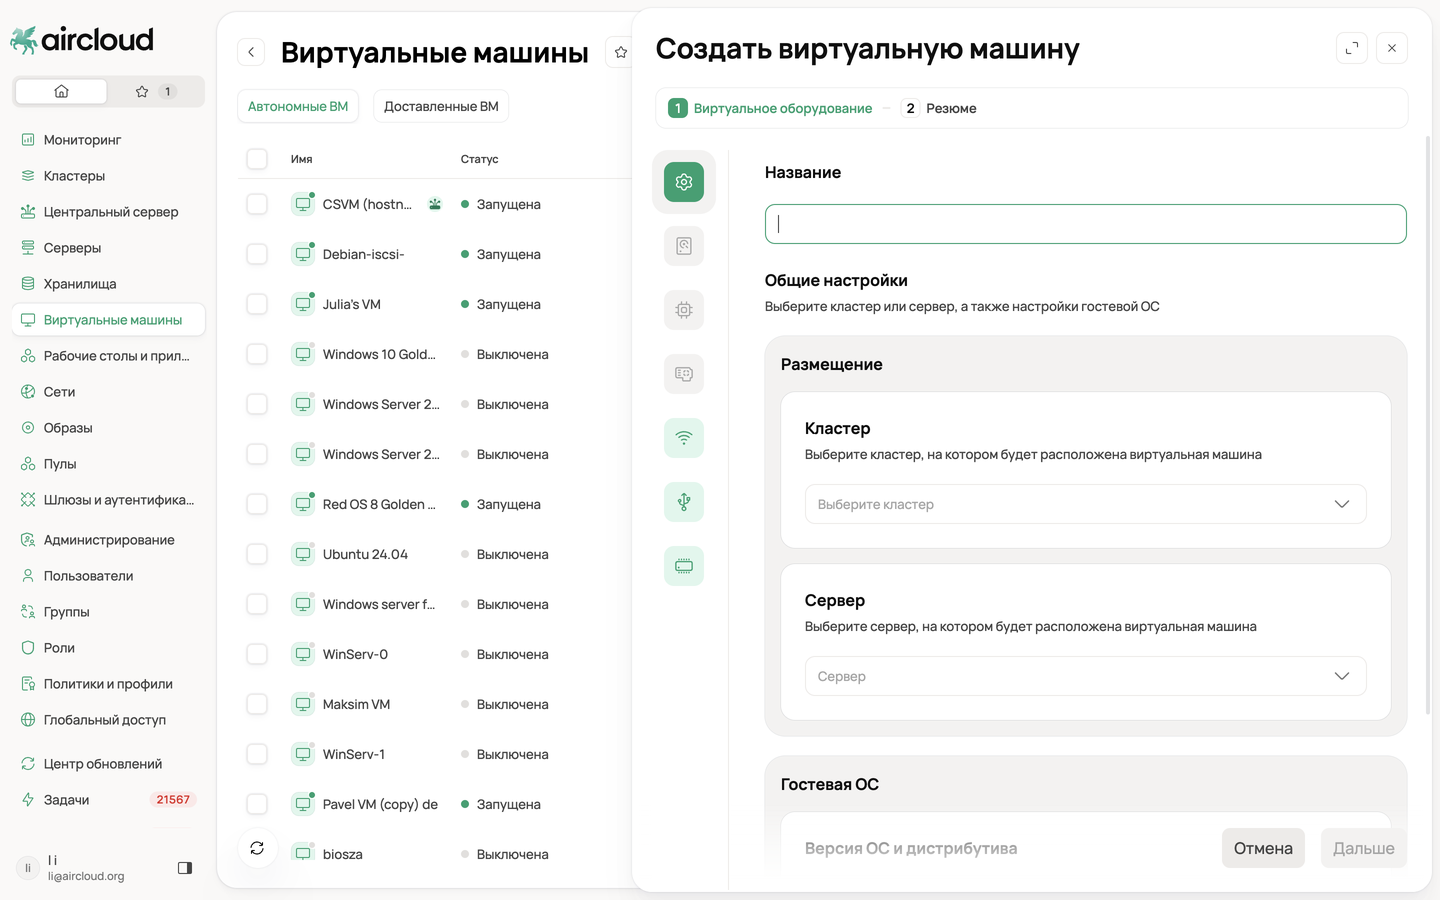
Мастер «Создать виртуальную машину», категория «Общие настройки»: название, размещение (кластер и сервер) и гостевая ОС. Слева — категории мастера, справа вверху — шаг «Резюме». |
Назначение |
Как выбирать |
|---|---|---|
|
Название |
Отображаемая метка ВМ длиной до 256 символов. |
Используйте понятное эксплуатационное имя. Переименование меняет только метку и не затрагивает зависимости. |
|
Кластер |
Задаёт пул серверов, сетей и хранилищ для ВМ. |
Выберите кластер, где доступны нужные ресурсы и связанная инфраструктура. |
|
Размещение |
Определяет способ выбора хоста: балансировщик нагрузки или конкретный сервер. |
Для автоматического размещения используйте балансировщик; для жёсткой привязки выберите сервер. |
|
Сервер |
Закрепляет ВМ за выбранным хостом. |
Используйте только при осознанной потребности в фиксированном размещении. |
|
Семейство ОС |
Определяет тип гостевой ОС и связанные параметры мастера. |
Выберите фактически устанавливаемое семейство. |
|
Версия ОС |
Уточняет гостевую систему и набор совместимых средств интеграции. |
Выберите наиболее близкую поддерживаемую версию. |
|
Подключить драйверы к гостевой ОС |
Для Windows подключает носители VirtIO и Win32, необходимые для драйверов и установки гостевого агента. |
Включите, если установщик Windows не содержит нужных драйверов; состав зависит от выбранной версии ОС. |
Ресурсы
|
Поле 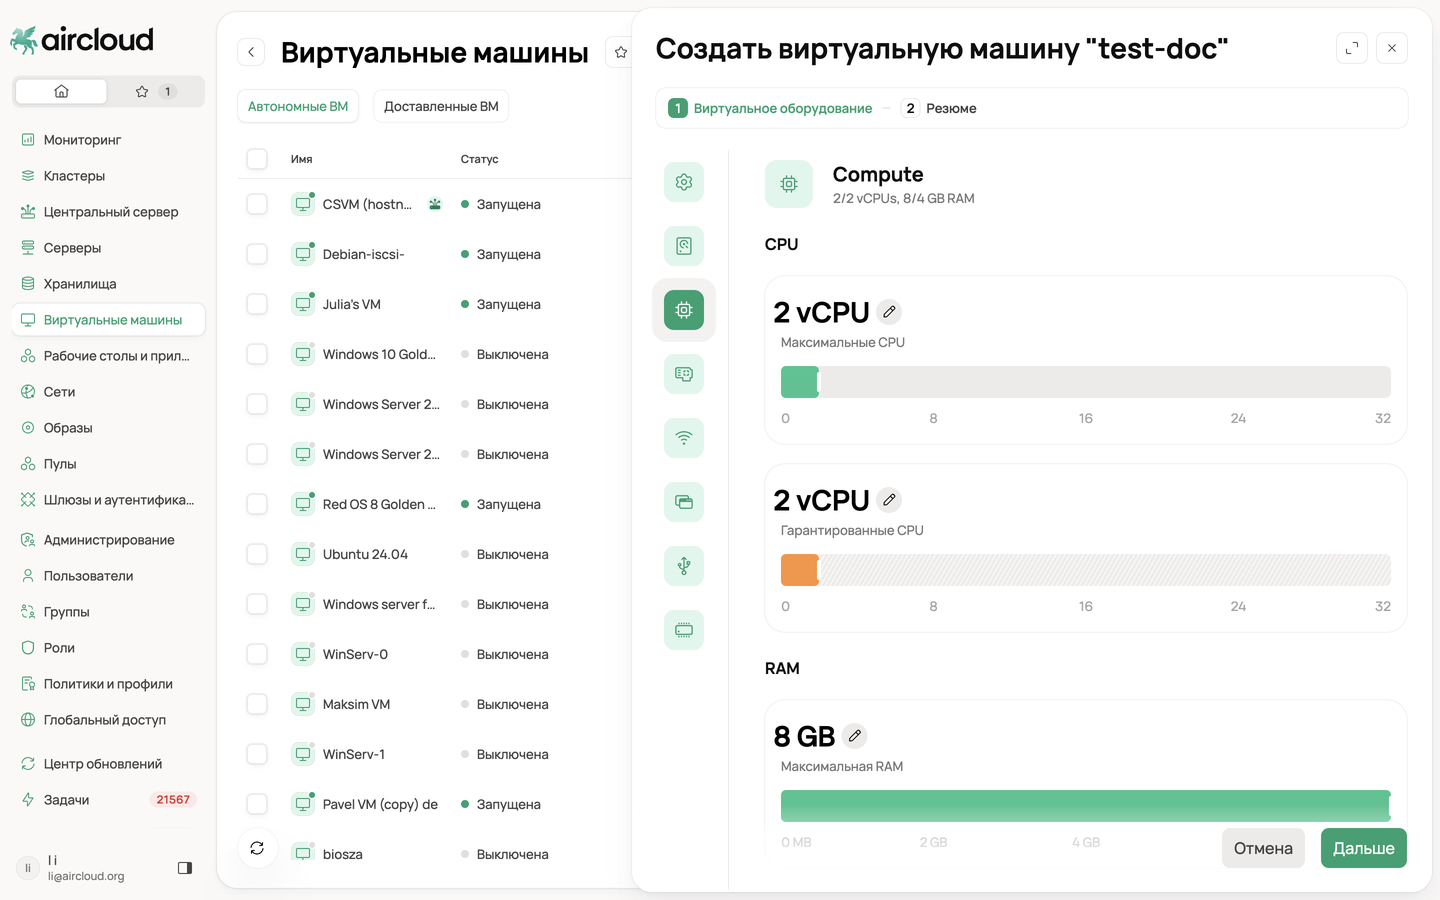
Категория «Compute»: гарантированные и максимальные vCPU и RAM. Разница между гарантированным и максимальным значением задаёт диапазон горячего расширения. |
Что резервирует |
Зачем требуется |
|---|---|---|
|
vCPU гарантированно |
Вычислительный ресурс, который гипервизор всегда резервирует для ВМ. |
Защищает минимальную производительность и учитывается при проверке вместимости хоста. |
|
vCPU максимально |
Предел vCPU, предоставленный гостевой ОС. |
Позволяет ВМ использовать дополнительную мощность при наличии свободного ресурса. |
|
RAM гарантировано |
Объём памяти, который всегда выделяется ВМ. |
Входит в гарантированную загрузку хоста и не может быть перепродан сверх доступного ресурса. |
|
RAM максимально |
Максимальная память, видимая гостевой ОС. |
Задаёт индивидуальный коэффициент переподписки и верхний предел использования. |
|
Hotplug CPU/RAM |
Разрешает менять vCPU и RAM у запущенной ВМ. |
Нужен только для ВМ, которые должны масштабироваться без выключения. |
|
Максимум hotplug CPU/RAM |
Пределы, до которых ресурсы можно увеличить на работающей ВМ. |
Заранее резервирует допустимую конфигурационную рамку и снижает накладные расходы hotplug. |
Гарантия и переподписка. На хосте нельзя создать ВМ, если сумма гарантированных ресурсов превысит доступные CPU или RAM. Максимальные значения задаются отдельно для каждой ВМ, видны гостевой ОС и используются как верхний предел при пиковых нагрузках.
Размещение
|
Вариант 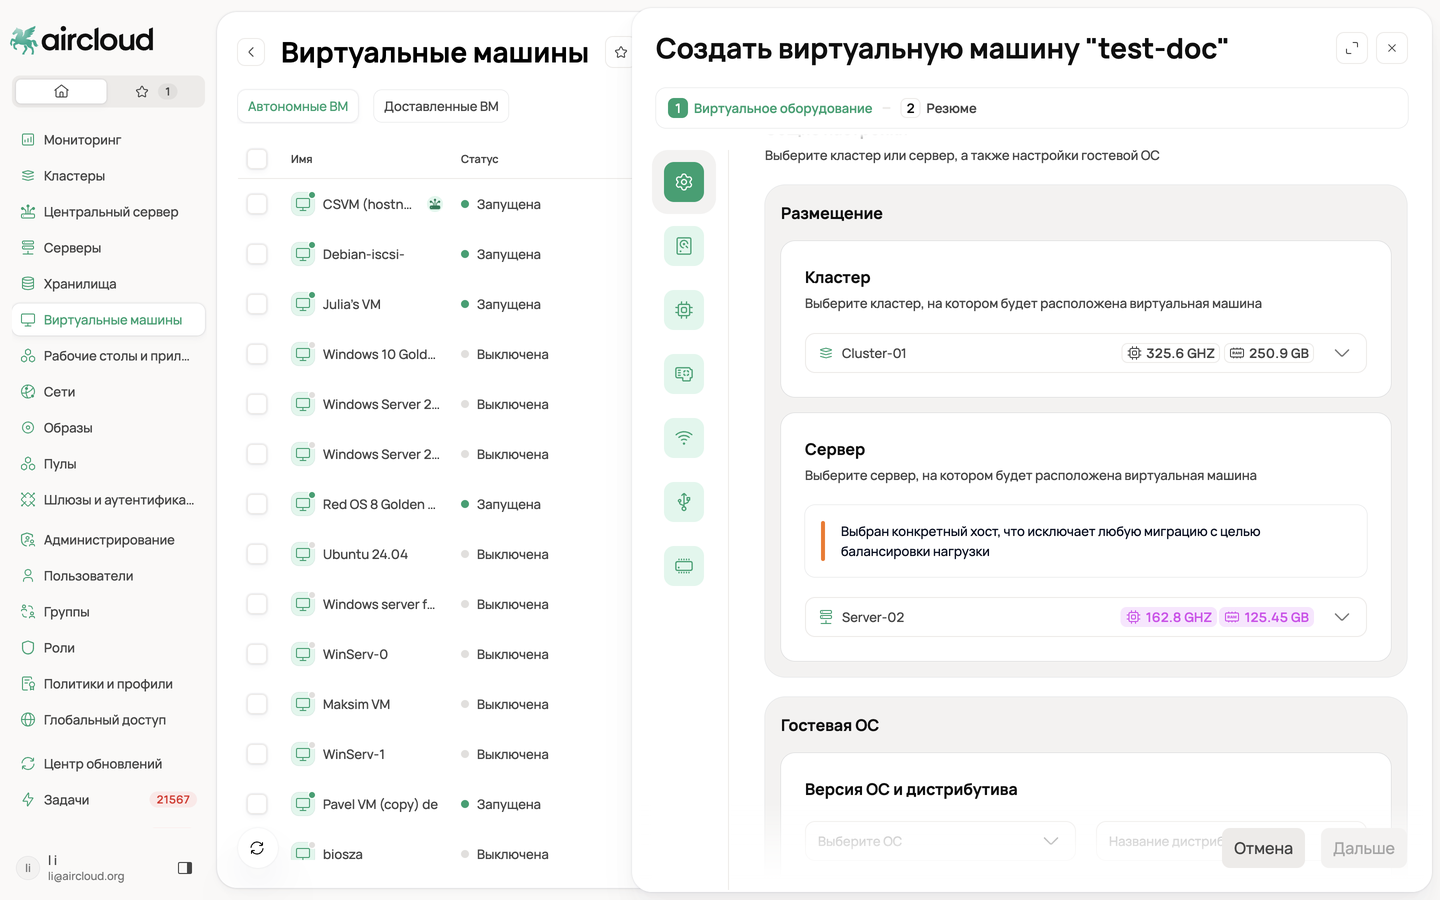
Размещение: выбор кластера и, при необходимости, конкретного сервера. Выбор конкретного хоста исключает миграцию ВМ при балансировке нагрузки. |
Поведение при запуске |
Последствие |
|---|---|---|
|
Использовать балансировщик нагрузки |
Хост определяется при старте по правилам балансировки, настроенным в кластере. |
ВМ участвует в автоматическом выборе размещения. |
|
Выбрать сервер |
ВМ запускается на указанном сервере. |
Автоматический перенос исключён, пока администратор вручную не перенесёт ВМ или не вернёт режим балансировщика. |
-
В боковом меню выберите «Виртуальные машины».
-
Нажмите «Создать виртуальную машину».
-
Укажите название, кластер, вариант размещения и гостевую ОС.
-
Задайте гарантированные и максимальные CPU и RAM.
-
Если потребуется изменение ресурсов без выключения, заранее включите hotplug и укажите максимальные пределы.
-
Добавьте необходимые диски, установочные образы, сеть и устройства либо продолжите без них.
-
Проверьте итоговую конфигурацию и запустите создание.
-
Откройте «Задачи» и дождитесь успешного завершения операции.
Включите hotplug и задайте максимальные CPU/RAM до первого запуска. На работающей ВМ ресурсы можно менять только внутри этих пределов.
Диски и образы виртуальной машины
Виртуальный диск хранит данные гостевой ОС, а установочный образ используется как носитель для установки или восстановления. Диск ВМ привязан к своей виртуальной машине и в текущей реализации не существует как свободно переносимый объект.
Способы подготовки диска
|
Способ 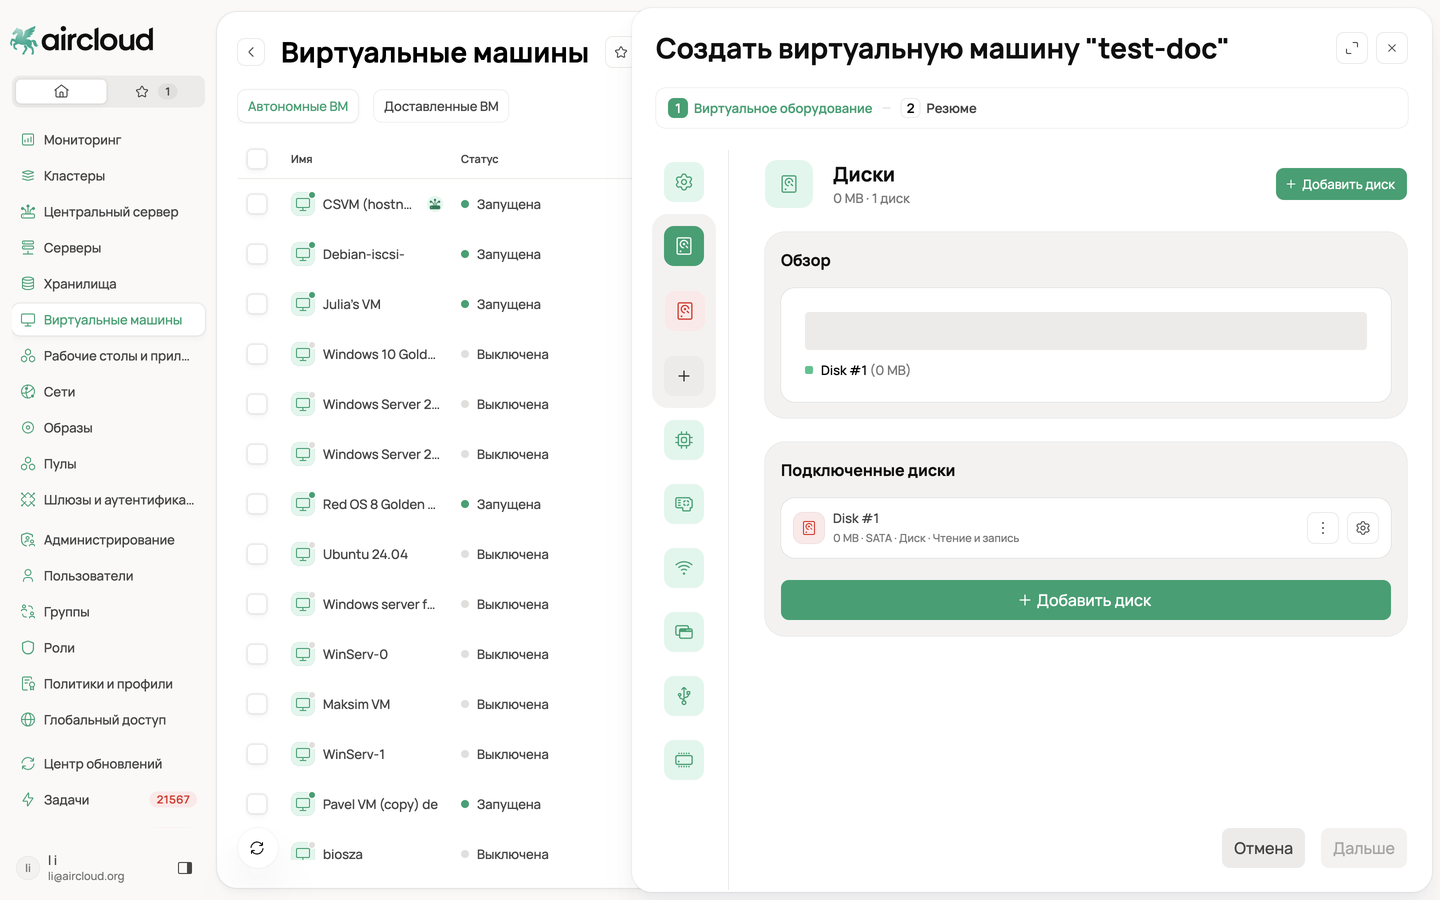
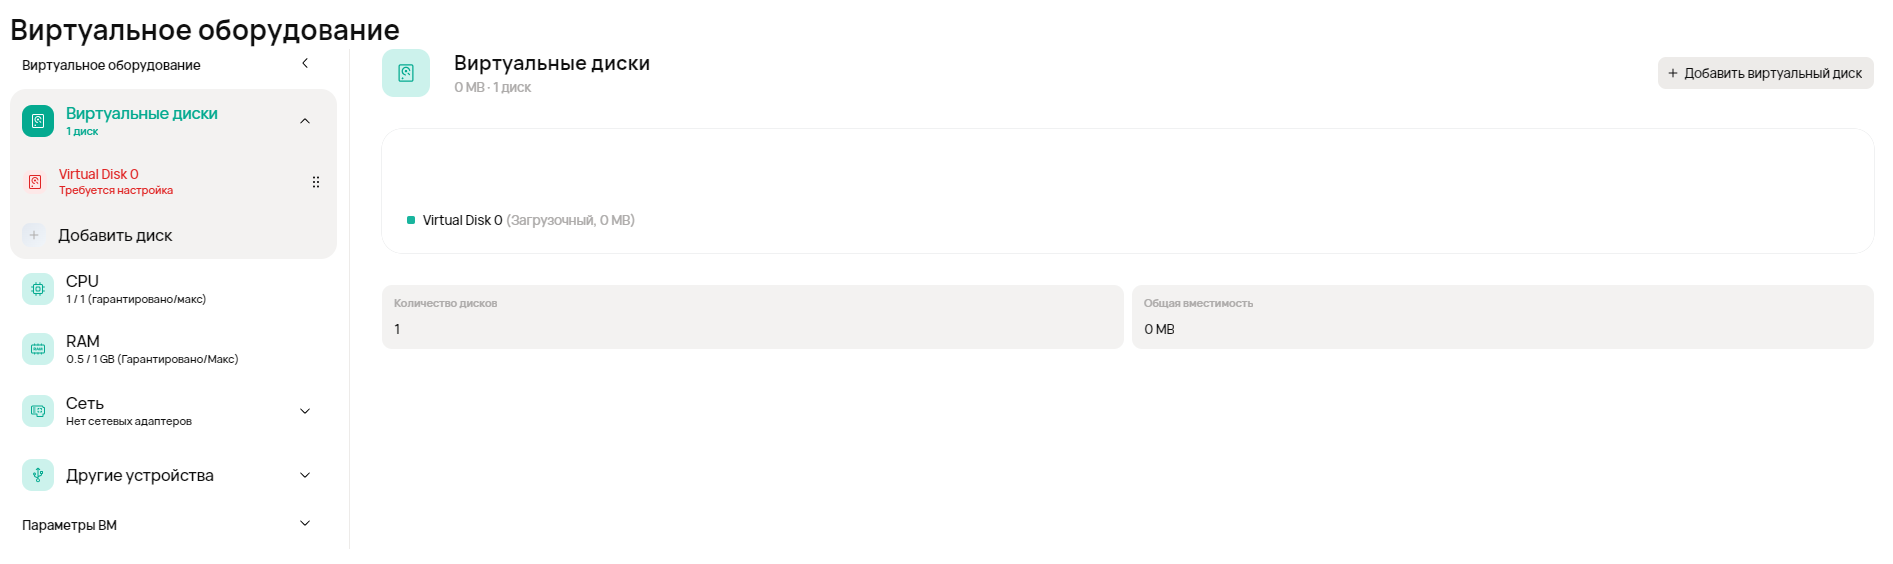
Категория «Диски»: обзор подключённых дисков ВМ и кнопка «Добавить диск». |
Назначение |
Особенности |
|---|---|---|
|
Создать пустой диск |
Новый системный или дополнительный диск. |
Укажите хранилище, размер, шину и неизменяемый признак шифрования. |
|
Подключить установочный образ |
Установка ОС, восстановление или загрузка с подготовленного носителя. |
Подключаются зарегистрированные installation-образы; это не подключение чужого диска ВМ. |
|
Импортировать сторонний образ |
Миграция виртуального диска из другого решения виртуализации. |
Файл загружается, конвертируется в конечный диск, затем исходный загруженный файл удаляется. |
Поля диска и образа
|
Поле 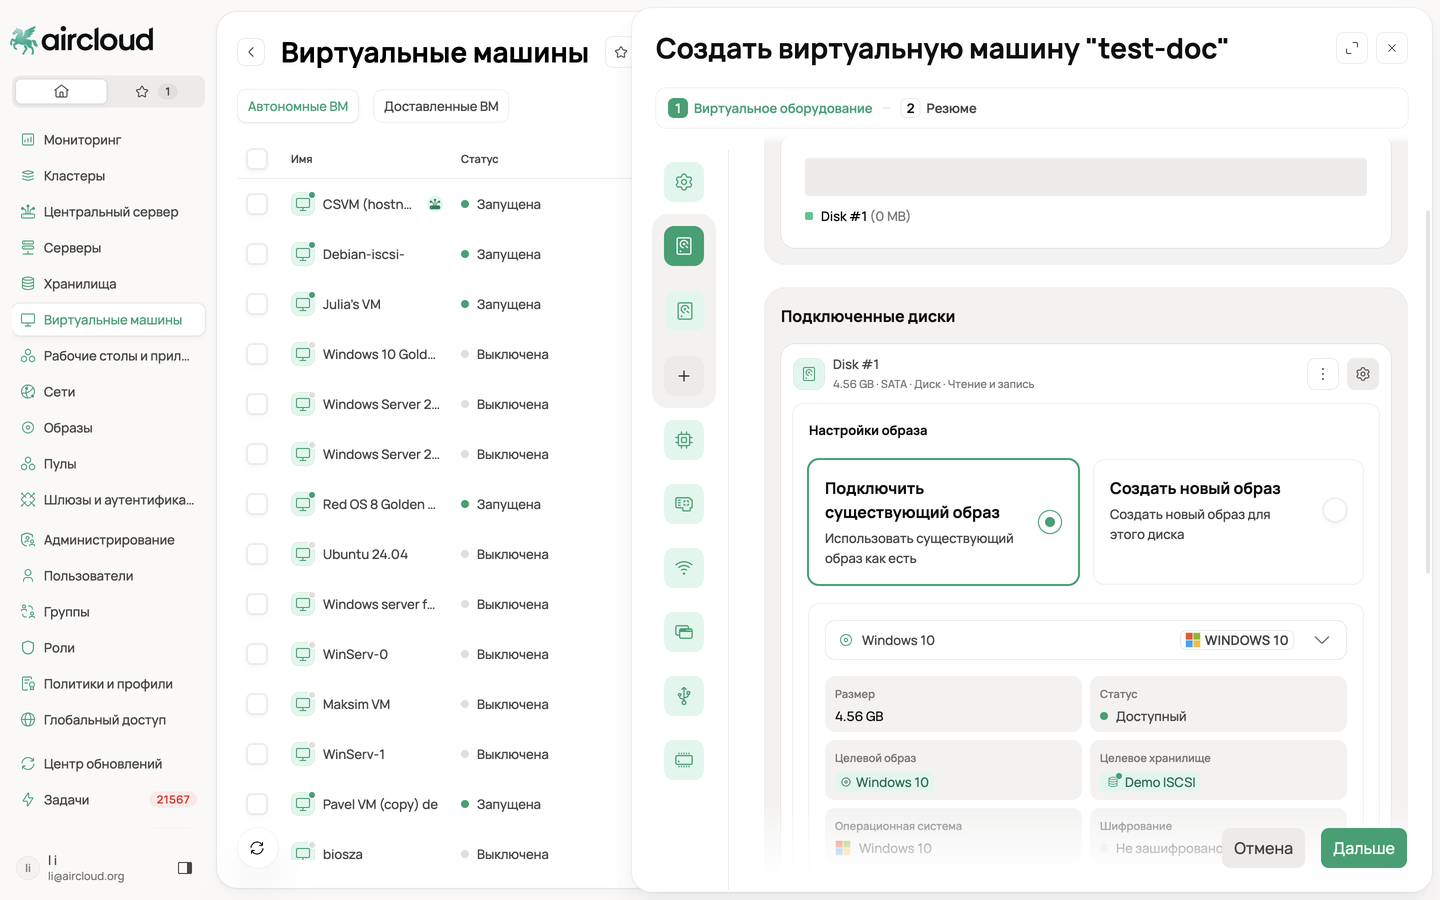
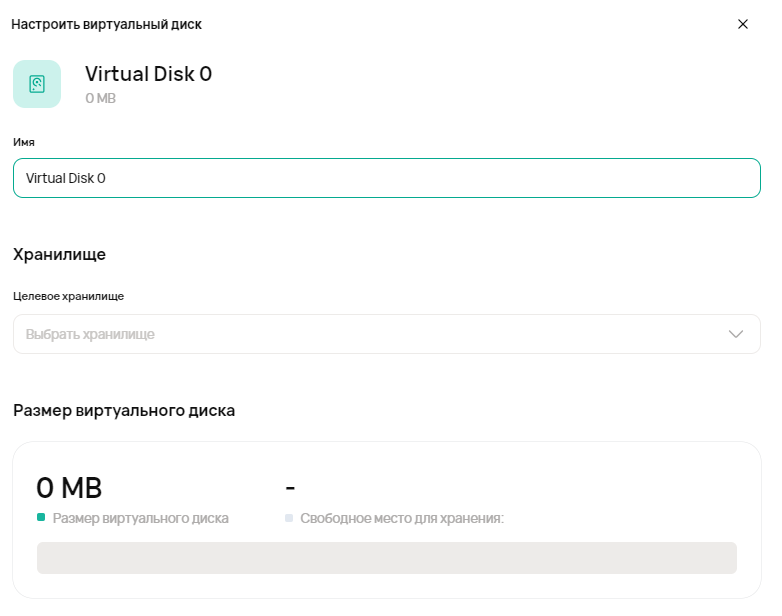
Настройки образа диска: подключить существующий образ или создать новый; выбранный образ показывает размер, статус, целевое хранилище, гостевую ОС и шифрование. |
Что задаёт |
Зачем требуется |
|---|---|---|
|
Название |
Метка виртуального диска или подключаемого носителя. |
Упрощает идентификацию нескольких устройств ВМ. |
|
Источник |
Пустой диск, установочный образ или импортируемый файл. |
Определяет способ наполнения и дальнейшую обработку. |
|
Файл |
Локальный файл стороннего образа. |
Передаёт исходный виртуальный диск для конвертации. |
|
Хранилище |
Место размещения конечного диска. |
Определяет доступность, ёмкость и характеристики хранения. |
|
Размер |
Логическая ёмкость нового диска. |
Должен покрывать потребность ОС и данных; изменение размера подключённого диска пока недоступно. |
|
Тип устройства |
Диск, CD-ROM или иной предлагаемый мастером тип носителя. |
Определяет, как гостевая ОС видит устройство. |
|
Шина |
Интерфейс подключения: SATA, IDE, VirtIO, VirtIO SCSI, SCSI или USB. |
Обеспечивает совместимость и требуемый профиль производительности. |
|
Загрузочный |
Разрешает использовать устройство в порядке загрузки. |
Нужен для установки ОС или запуска с выбранного диска. |
|
Только чтение |
Запрещает запись на подключённый носитель. |
Защищает установочные и эталонные образы от изменения. |
|
Съёмный |
Представляет устройство гостевой ОС как съёмное. |
Используется для сценариев установки и обслуживания, если поле доступно для выбранного типа. |
|
Шифрование |
Шифрует файл виртуального диска. |
Защищает данные на носителе; выбирается при создании и затем не изменяется. |
Импорт стороннего образа
Инструмент импорта предназначен для переноса дисков из других платформ виртуализации. Поддерживаемые типы исходных файлов: RAW, VMDK, QCOW2, VDI, VPC (VHD), VHDX и Parallels.
-
Выберите вариант импорта стороннего образа.
-
Укажите исходный файл и проверьте его формат.
-
Выберите хранилище для конечного виртуального диска.
-
Убедитесь, что свободного места достаточно одновременно для исходного загружаемого файла и конечного диска.
-
Запустите импорт и дождитесь завершения загрузки и конвертации.
-
Проверьте новый диск. После успешной конвертации исходный загруженный файл удаляется, а временно занятое место освобождается.
На время импорта требуется сумма места для загружаемого исходного файла и конечного виртуального диска. Недостаточно ориентироваться только на конечный размер.
Выбор шины
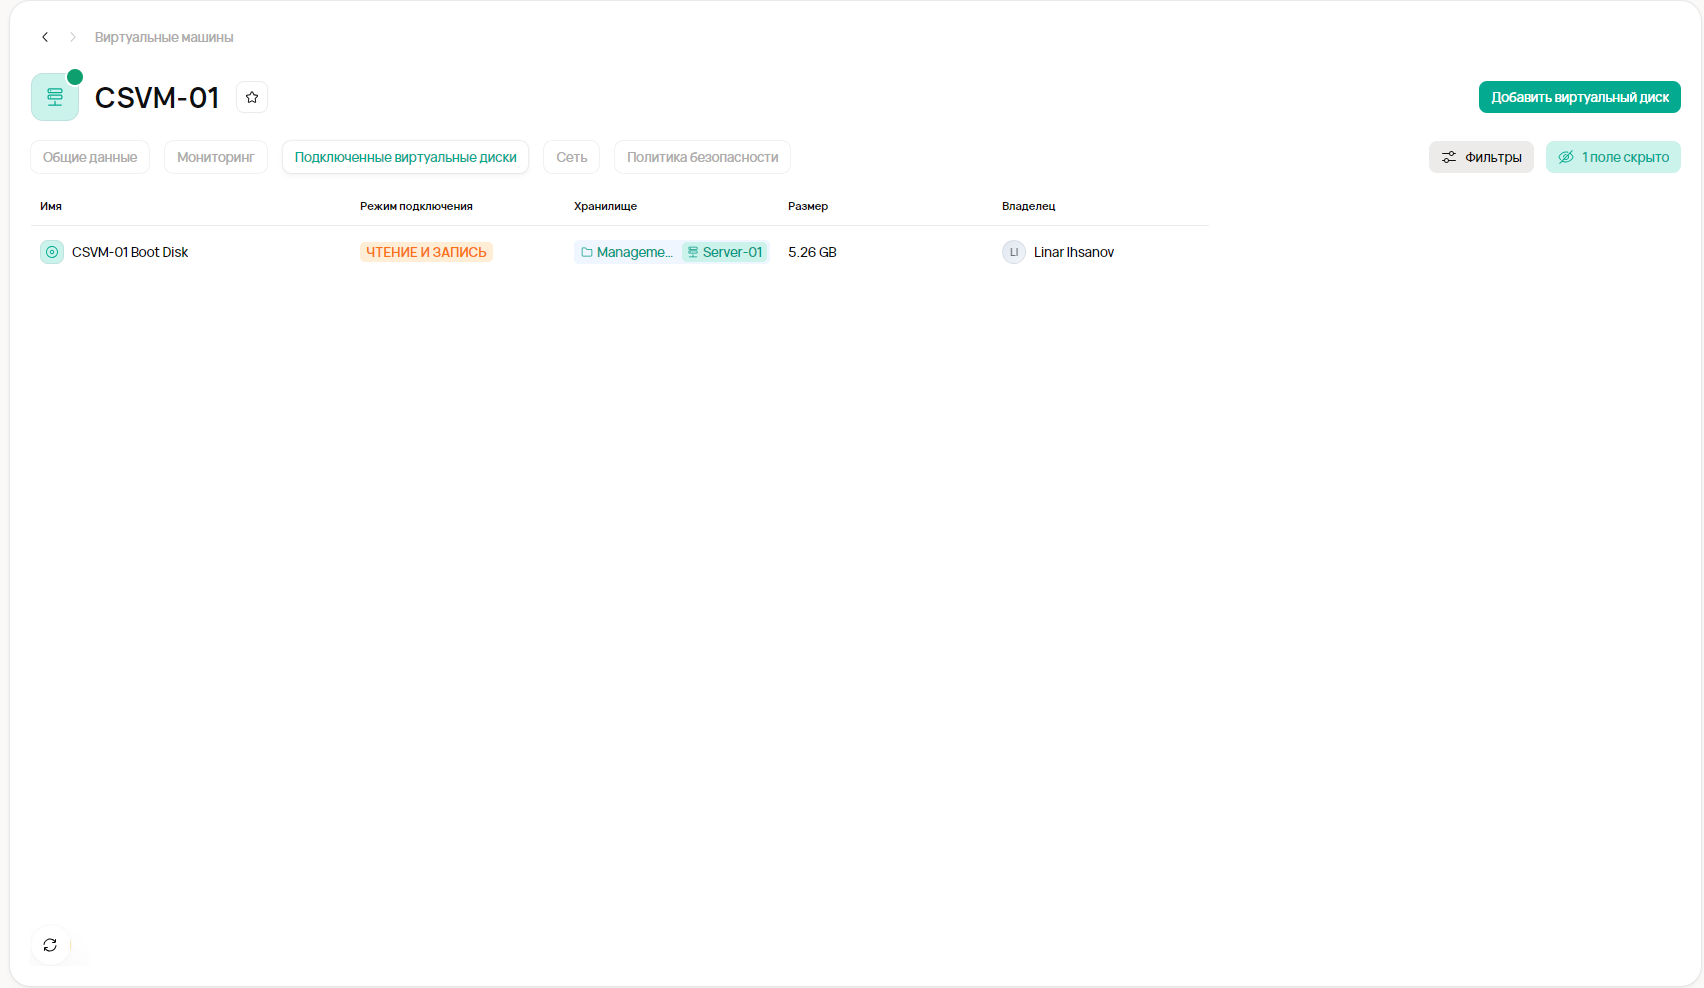
|
Шина 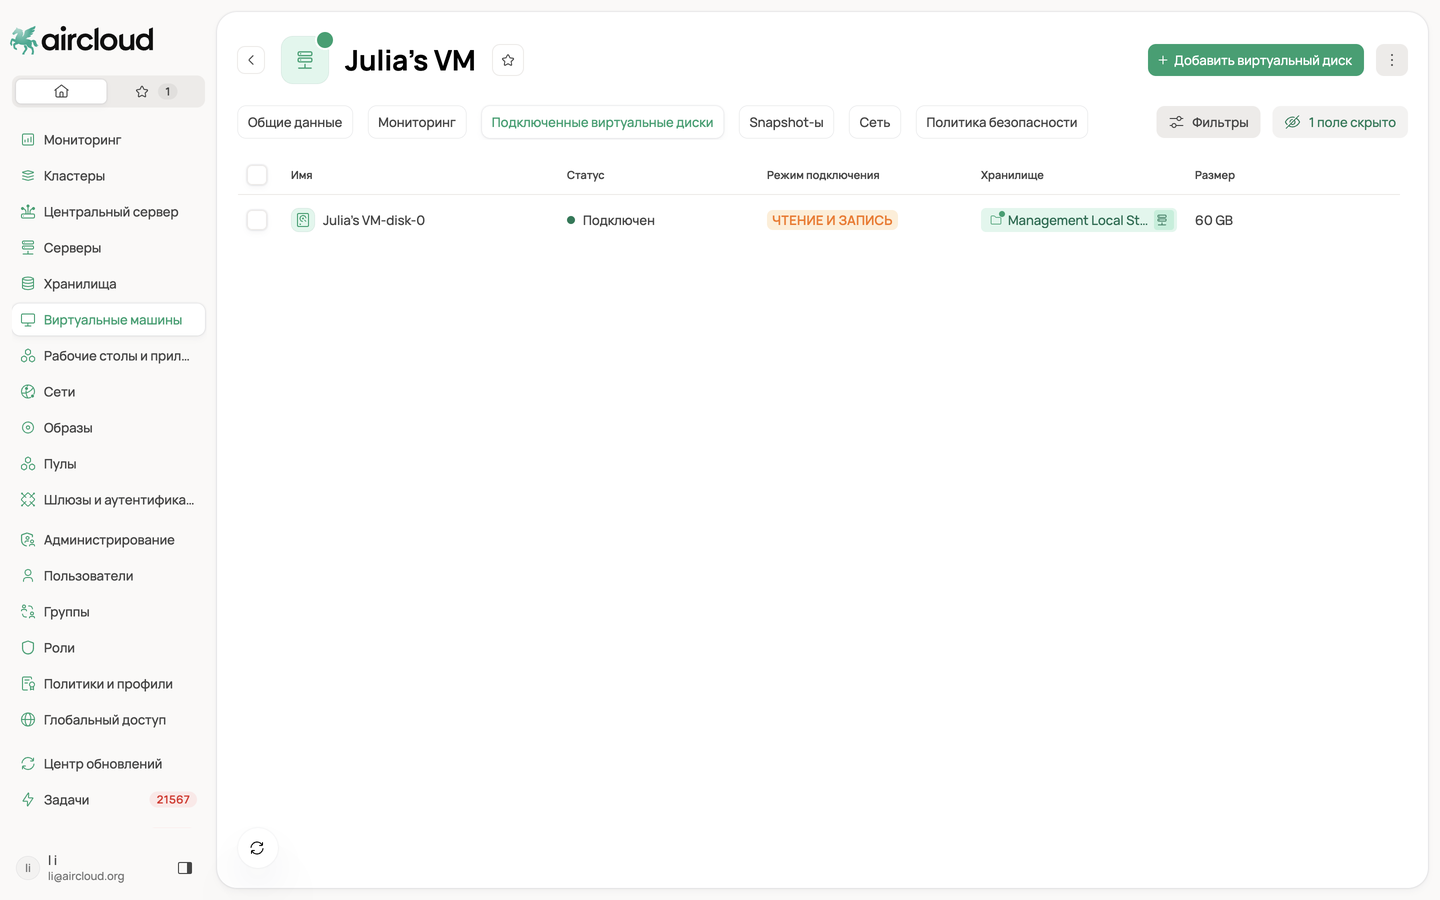
Вкладка «Подключенные виртуальные диски»: диски ВМ, статус, режим подключения (чтение и запись или только чтение), хранилище и размер. |
Рекомендованный сценарий |
Ограничение или компромисс |
|---|---|---|
|
VirtIO |
Производительный паравиртуальный диск при наличии драйвера в гостевой ОС. |
Без совместимого драйвера установщик или ОС могут не увидеть устройство. |
|
VirtIO SCSI |
Несколько дисков, функции SCSI и производительный современный стек. |
Также требует гостевого драйвера VirtIO. |
|
SCSI |
Гостевые ОС и приложения, ориентированные на SCSI-устройства. |
Конкретные возможности зависят от драйвера ОС. |
|
SATA |
Широкая совместимость, особенно на этапе установки ОС. |
Как правило, менее эффективна, чем паравиртуальные интерфейсы. |
|
IDE |
Устаревшие ОС и установочные сценарии совместимости. |
Не выбирайте без необходимости для новых систем. |
|
USB |
Сценарии, где носитель должен определяться как USB-устройство. |
Не является основным вариантом для системного диска. |
Справочно о паравиртуальных устройствах: libvirt — Virtio; QEMU — выбор virtio-blk и virtio-scsi.
Ключи хранятся в текущей инсталляции оркестратора. Зашифрованный диск можно использовать только в этой инсталляции; параметр нельзя изменить после создания.
Нельзя подключить существующий диск одной ВМ к другой ВМ, отключить диск с сохранением как самостоятельного объекта или изменить размер уже подключённого диска. При восстановлении снапшота возвращается конфигурация дисков, сохранённая в снимке.
Сетевые адаптеры виртуальной машины
Сетевой адаптер подключает ВМ к порт-группе. Порт-группа задаёт сетевой сегмент и связанные параметры адресации, а адаптер определяет модель виртуального устройства внутри гостевой ОС.
Перед добавлением адаптера
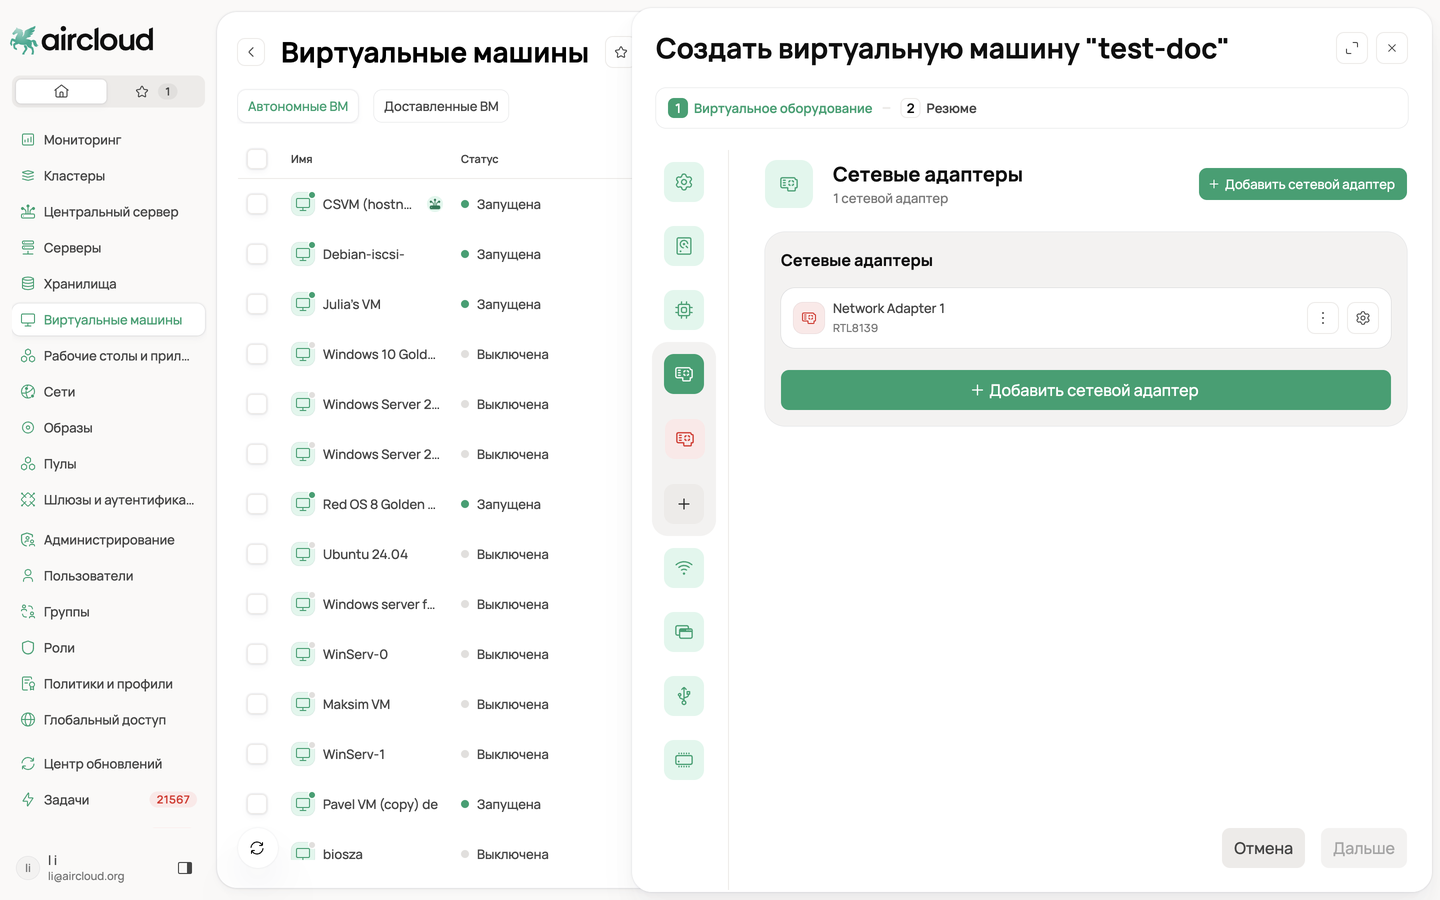
Категория «Сетевые адаптеры» до добавления: у ВМ нет адаптеров, кнопка «Добавить сетевой адаптер».
-
выберите порт-группу, доступную кластеру ВМ;
-
проверьте режим адресации и свободный адрес, если используется статический IPv4;
-
убедитесь, что гостевая ОС содержит драйвер выбранной модели адаптера;
-
учтите, что сеть не поддерживает hotplug: изменение состава адаптеров выполняйте на выключенной ВМ.
Поля сетевого адаптера
|
Поле 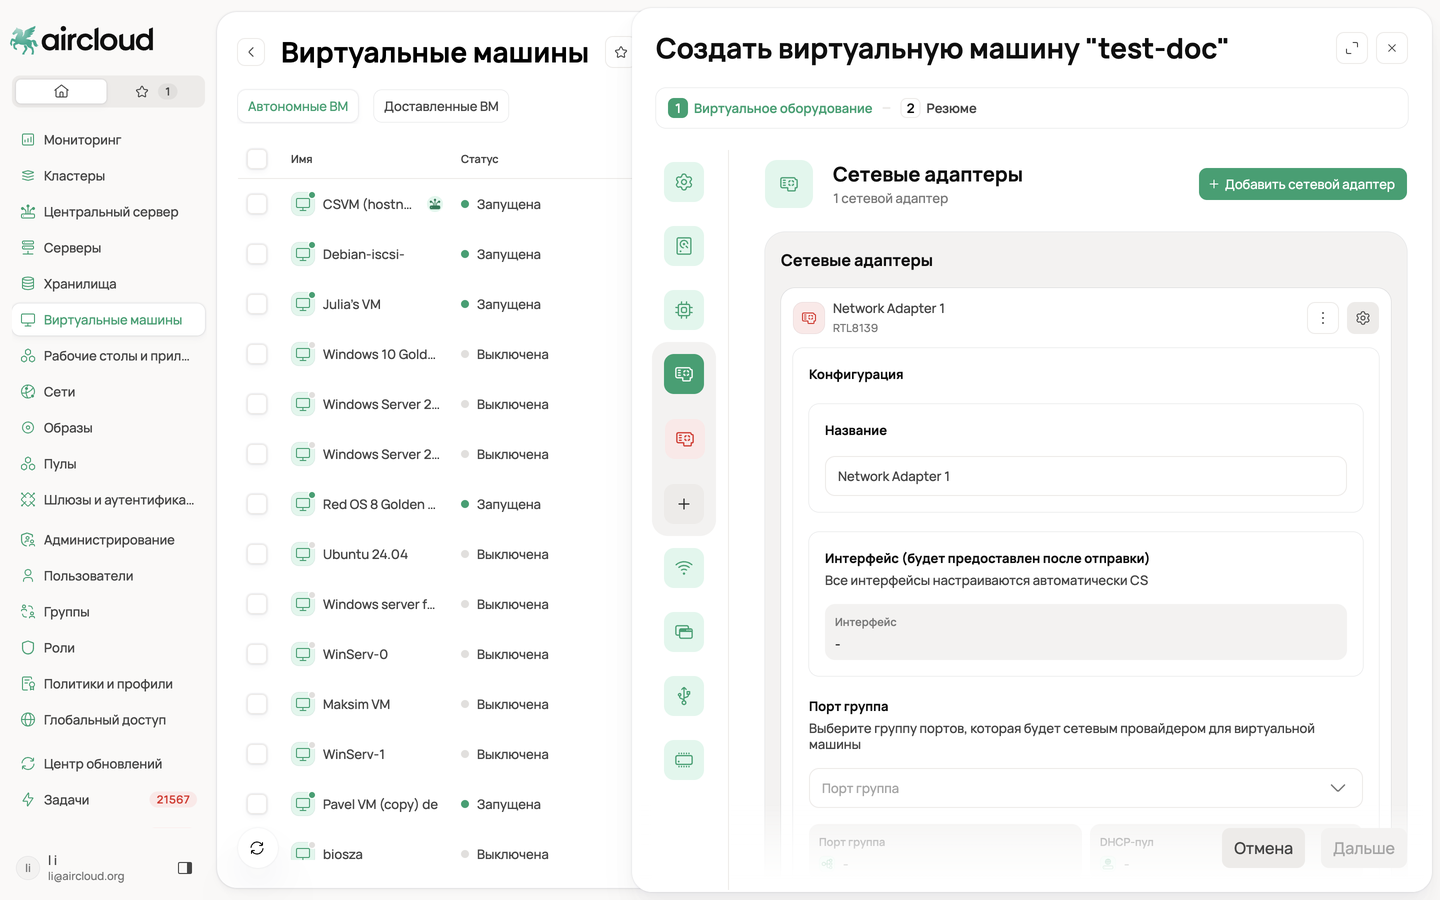
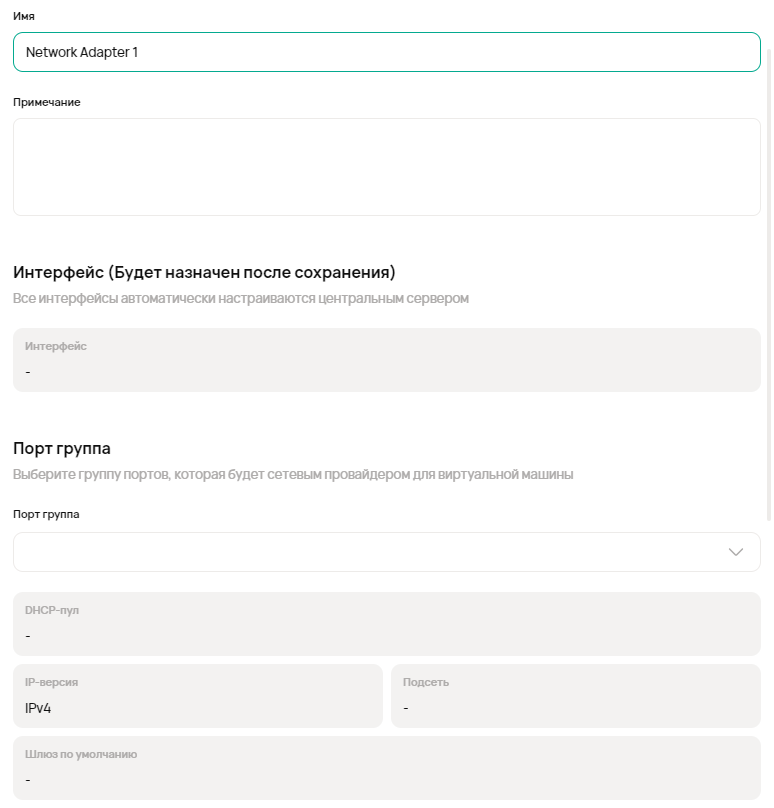
Конфигурация адаптера: название, модель, интерфейс (назначается центральным сервером автоматически) и порт-группа, которая будет сетевым провайдером ВМ. |
Что задаёт |
Зачем требуется |
|---|---|---|
|
Название |
Метка адаптера в AirCloud. |
Помогает различать интерфейсы многосетевой ВМ. |
|
Порт-группа |
Виртуальную сеть, к которой подключается адаптер. |
Передаёт ВМ VLAN/сегмент и параметры сетевой инфраструктуры. |
|
Режим IP |
Автоматическое получение или статическое назначение IPv4. |
Определяет, как ВМ получает адрес. |
|
Статический IPv4 |
Конкретный адрес ВМ. |
AirCloud проверяет адрес и резервирует его в DHCP; маска, шлюз и DNS наследуются от порт-группы. |
|
Модель |
RTL8139 или VirtIO. |
Определяет совместимость драйвера и производительность сетевого ввода-вывода. |
|
MAC-адрес |
Уникальный канальный адрес адаптера, сформированный системой. |
Используется коммутатором и сетевыми службами; после создания не изменяется. |
Выбор модели
|
Модель 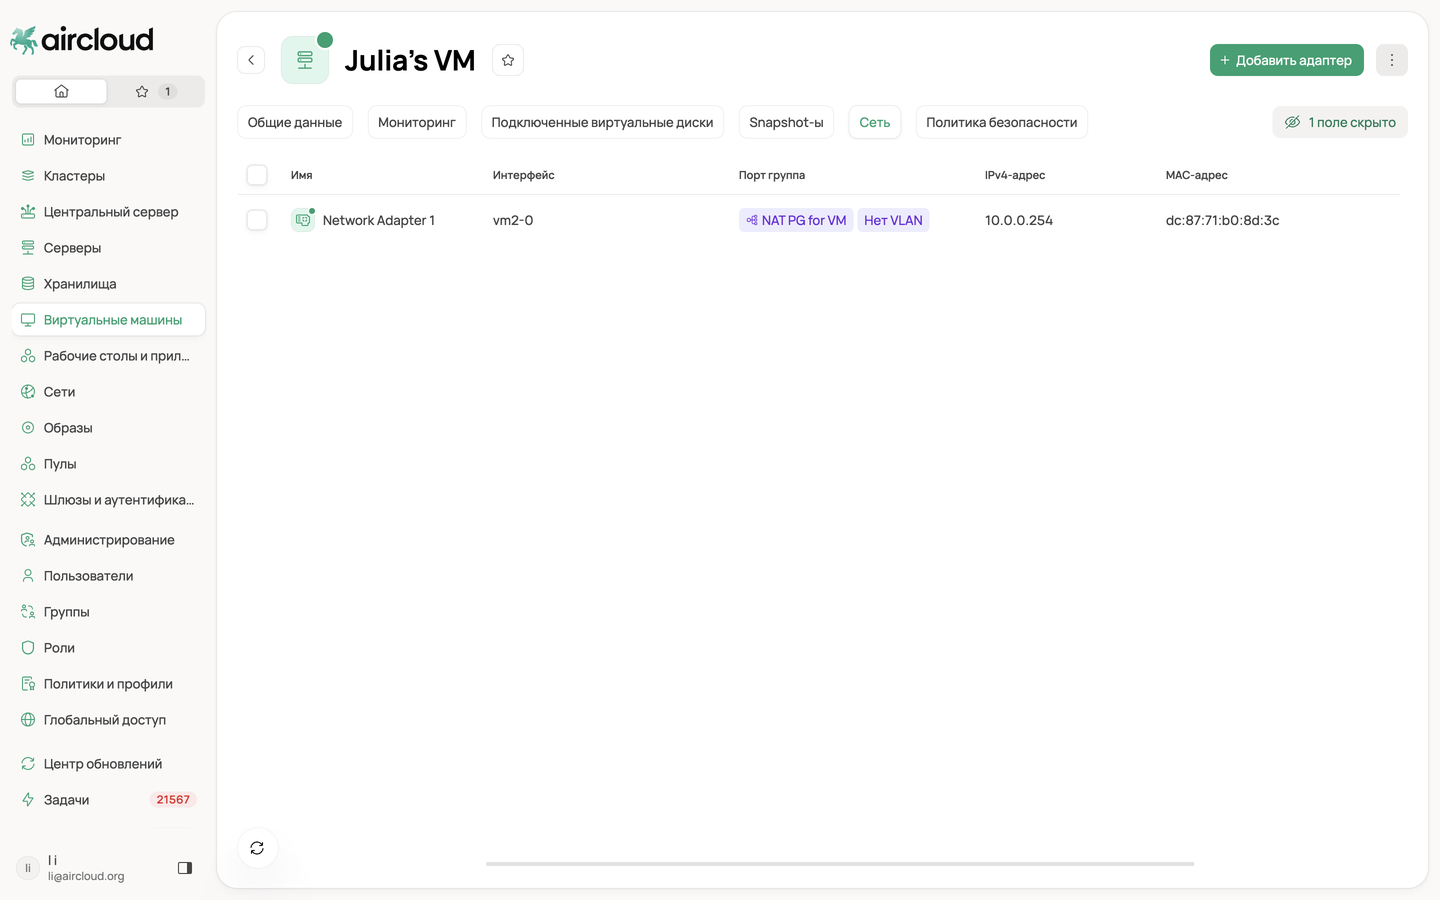
Вкладка «Сеть»: сетевые адаптеры ВМ, интерфейс, порт-группа и VLAN, IPv4- и MAC-адрес. |
Когда выбирать |
Что проверить |
|---|---|---|
|
VirtIO |
Основной вариант для современных гостевых ОС и производительных сетевых сценариев. |
Наличие драйвера VirtIO в дистрибутиве или на подключённом носителе. |
|
RTL8139 |
Совместимость со старыми ОС или установщиками, которые не видят VirtIO. |
После установки оцените возможность перехода на VirtIO; эмулируемая модель обычно медленнее. |
Наследование адресации. Для статического IPv4 администратор вводит сам адрес. Маска, шлюз и DNS берутся из порт-группы; AirCloud проверяет и резервирует адрес в DHCP.
Совместимость драйвера. Большинство современных ОС содержит необходимые сетевые драйверы, но исчерпывающий список совместимости не зафиксирован. Проверяйте выбранный образ ОС до массового развёртывания.
Удалённый доступ, дисплеи, USB и загрузка
Протокол удалённого доступа
|
Поле 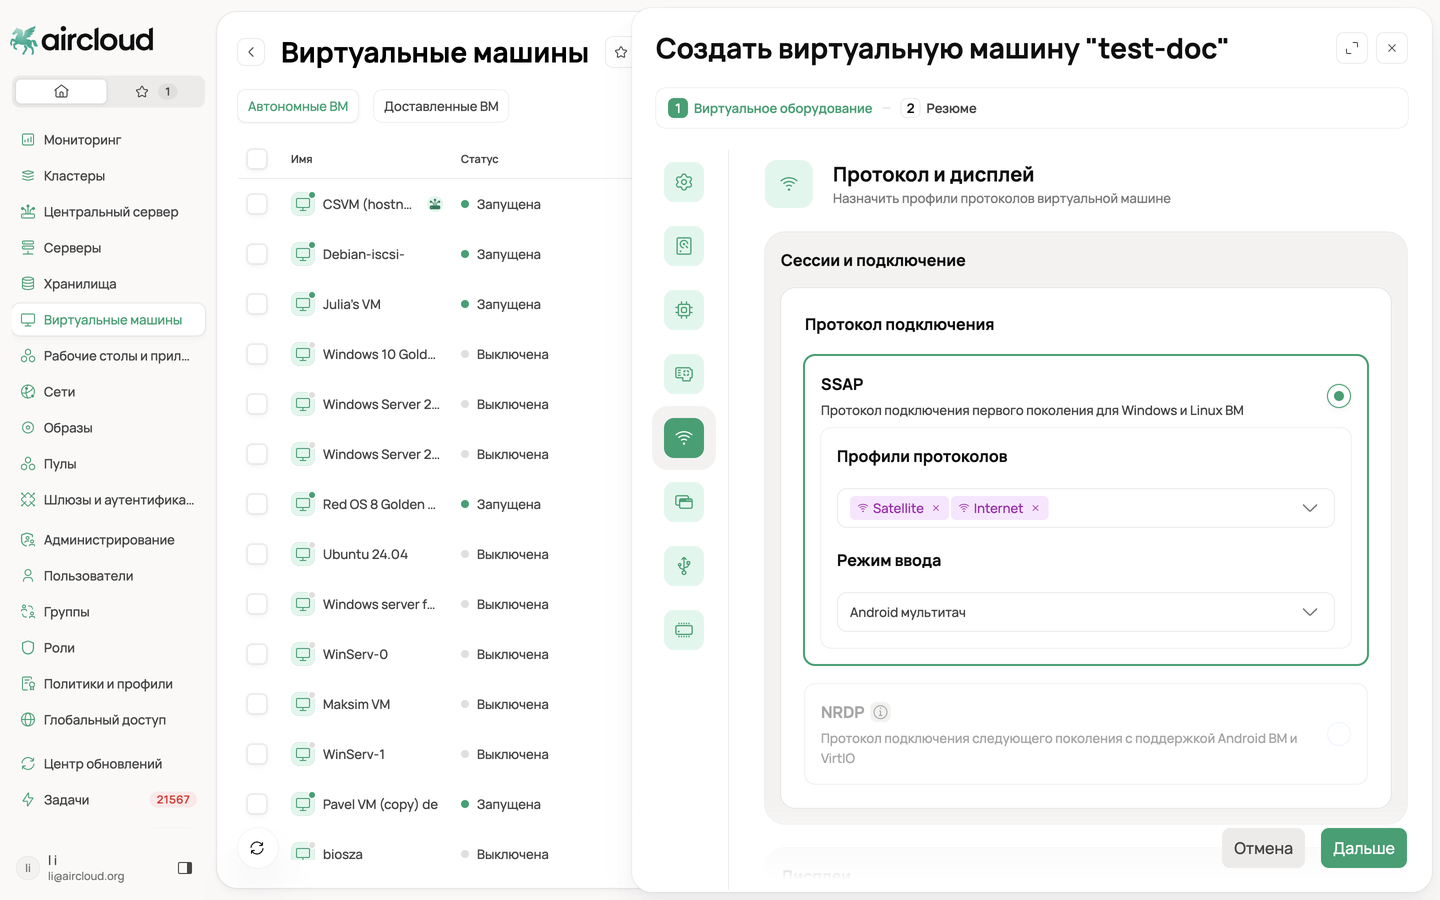
Категория «Протокол и дисплей»: выбор протокола подключения (SSAP или NRDP), назначенные профили протокола и режим ввода. |
Что задаёт |
Зачем требуется |
|---|---|---|
|
Протокол |
Технологию пользовательского подключения к ВМ. |
Определяет механизм удалённой сессии. SSAP — текущий рабочий вариант; NRDP — протокол следующего поколения, который может быть недоступен до завершения тестирования. |
|
Профили протокола |
Один или несколько полных наборов из 27 параметров. |
Позволяет пользователю при подключении выбрать профиль; параметры выбранного профиля применяются заново целиком и не конфликтуют с другим профилем. |
|
Режим ввода |
Реакцию протокола на взаимодействие с устройствами ввода. |
Настраивает поведение клавиатуры, указателя и связанных событий; зависимости от ОС или выбранного протокола нет. |
Применение изменений. Протокол и профили можно изменить на работающей ВМ, но новые значения начнут действовать при следующем подключении пользователя.
Дисплеи
|
Поле 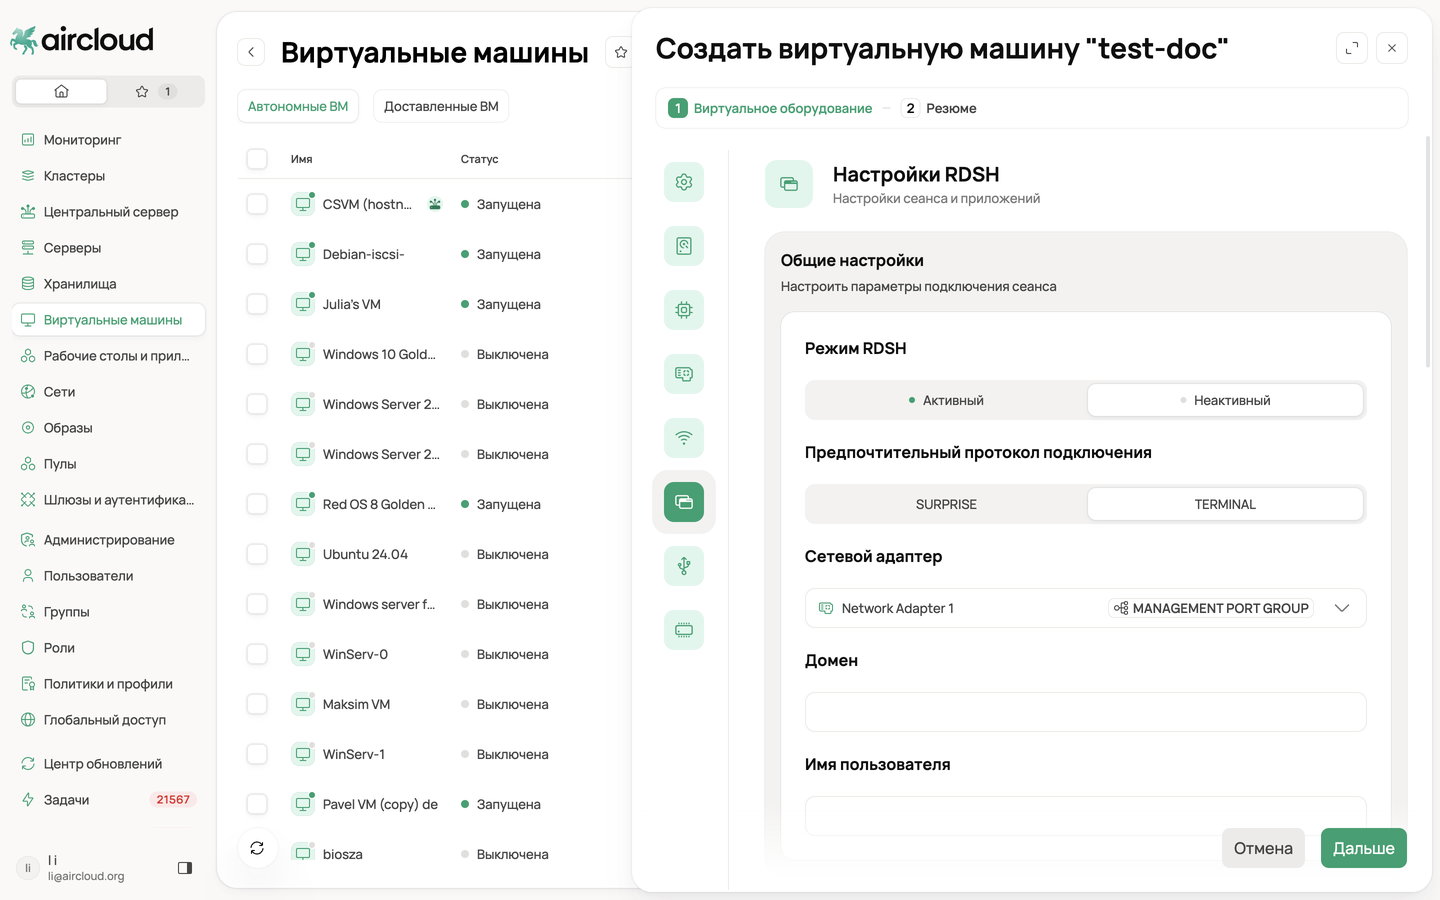
Категория «Настройки RDSH»: режим терминального доступа, предпочтительный протокол подключения, сетевой адаптер, домен и учётная запись. |
Допустимое значение |
Назначение и влияние |
|---|---|---|
|
Количество дисплеев |
До 4. |
Задаёт число виртуальных экранов пользовательской сессии. |
|
Разрешение |
До 4K для каждого из четырёх дисплеев. |
Определяет рабочую область; увеличение числа экранов и разрешения повышает нагрузку на графический тракт, сеть и клиентское устройство. |
Справочно о влиянии разрешения и числа экранов: Microsoft — RDP bandwidth; Citrix — system requirements.
Планирование дисплеев. Максимальная конфигурация технически допустима, но не гарантирует одинаковую отзывчивость во всех сетях и на всех клиентах. Проверьте реальную нагрузку пилотной группы. Изменения дисплеев применяются после перезапуска ВМ.
USB-контроллер
|
Поле |
Допустимое значение |
Зачем требуется |
|---|---|---|
|
Количество USB-устройств |
От 0 до 16. |
Создаёт виртуальный USB-контроллер с указанным числом доступных устройств. Значение 0 полностью исключает USB-проброс. |
Разделение ответственности. Здесь настраивается только контроллер гостевой ОС. Запреты и разрешения на конкретные USB-устройства применяются политиками безопасности. USB не поддерживает hotplug конфигурации ВМ.
BIOS и порядок загрузки
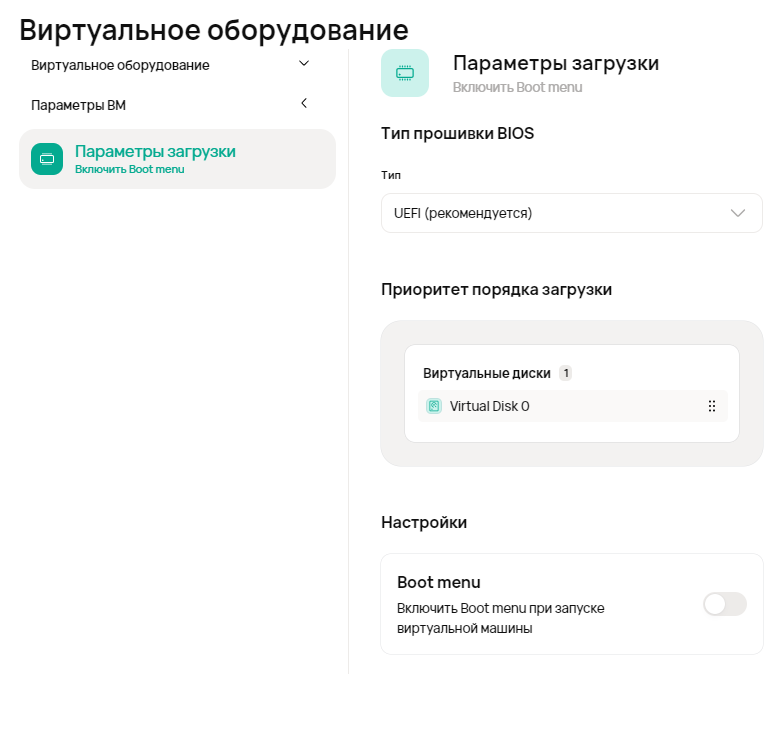
|
Поле 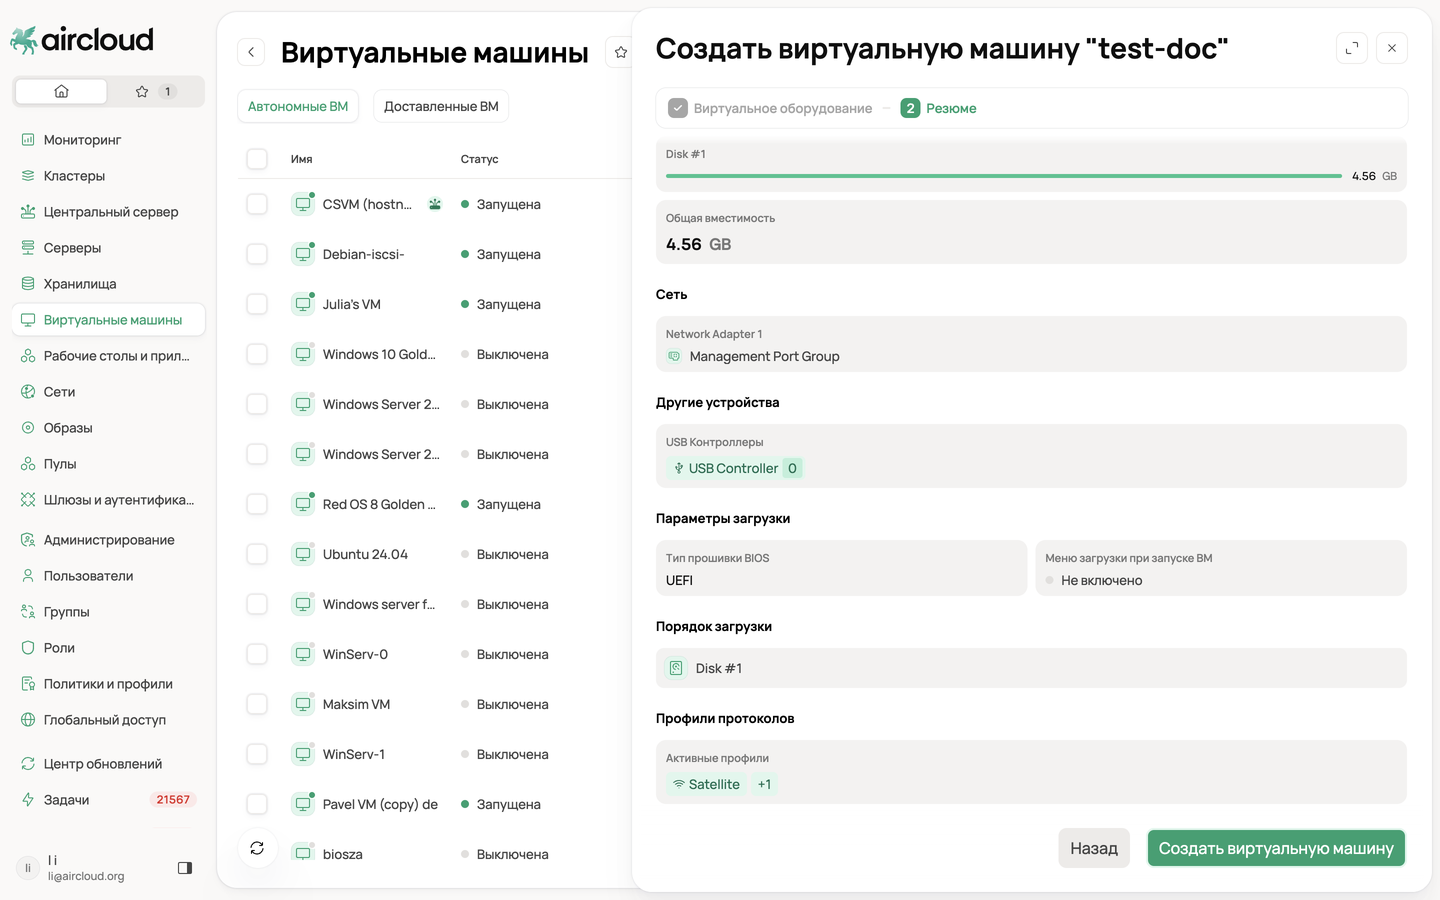
Шаг «Резюме», нижняя часть: сеть, USB-контроллеры, параметры загрузки (тип прошивки, меню загрузки), порядок загрузки и активные профили протокола. Кнопка «Создать виртуальную машину» завершает мастер. 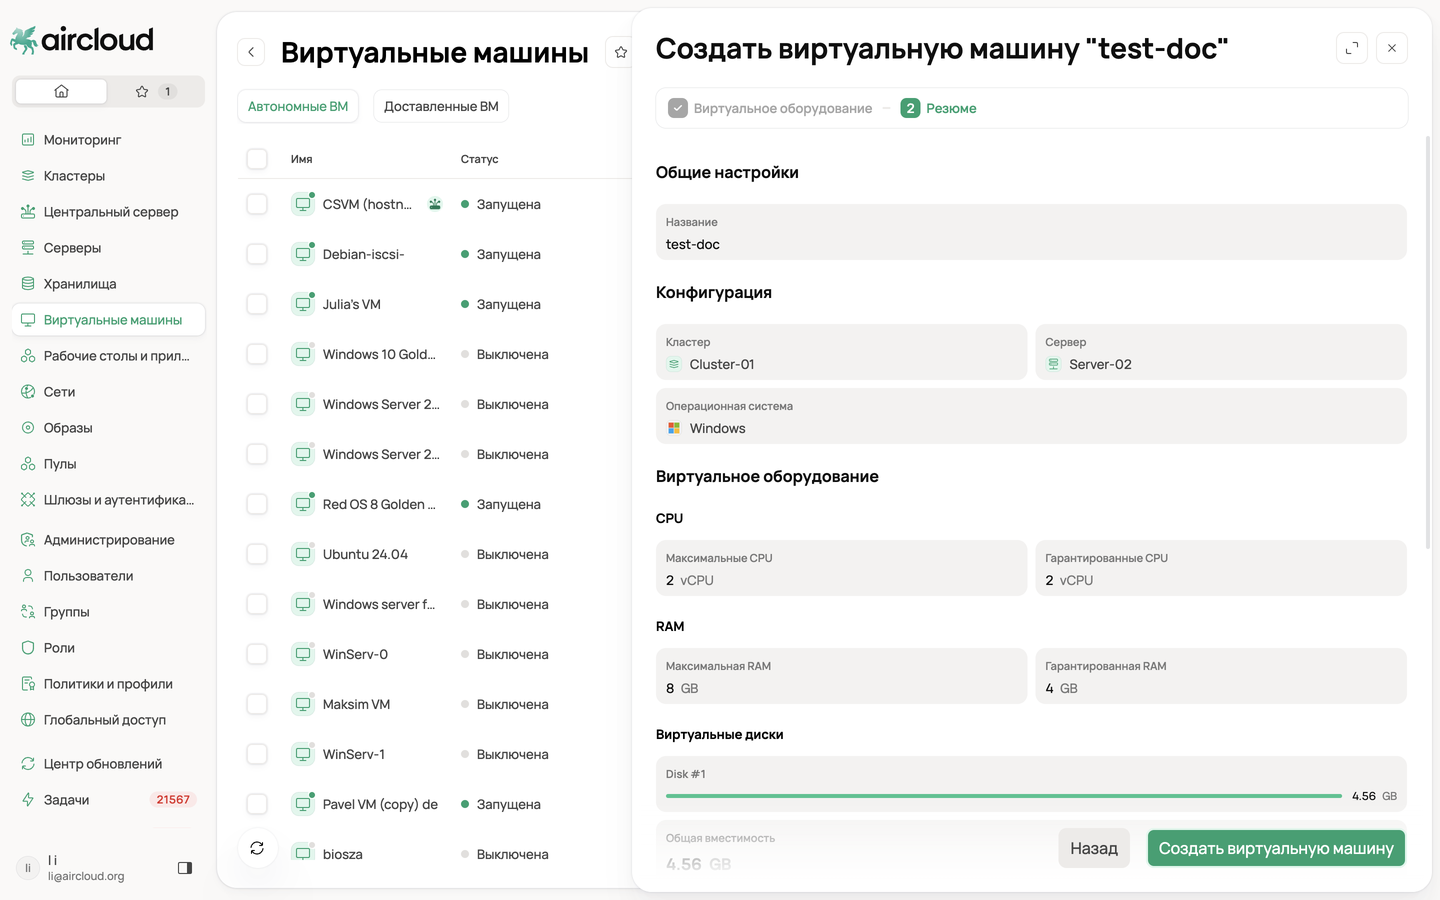
Шаг «Резюме», верхняя часть: название, кластер, сервер, гостевая ОС, vCPU и RAM (гарантированные и максимальные), виртуальные диски. |
Назначение |
Когда применяется |
|---|---|---|
|
BIOS/режим загрузки |
Определяет прошивку и способ старта гостевой ОС. |
После перезапуска ВМ; изменение должно соответствовать установленной ОС и разметке диска. |
|
Порядок загрузки |
Задаёт последовательность дисков и установочных носителей. |
После перезапуска ВМ; используйте для установки ОС, восстановления или возврата к системному диску. |
Просмотр и управление виртуальной машиной
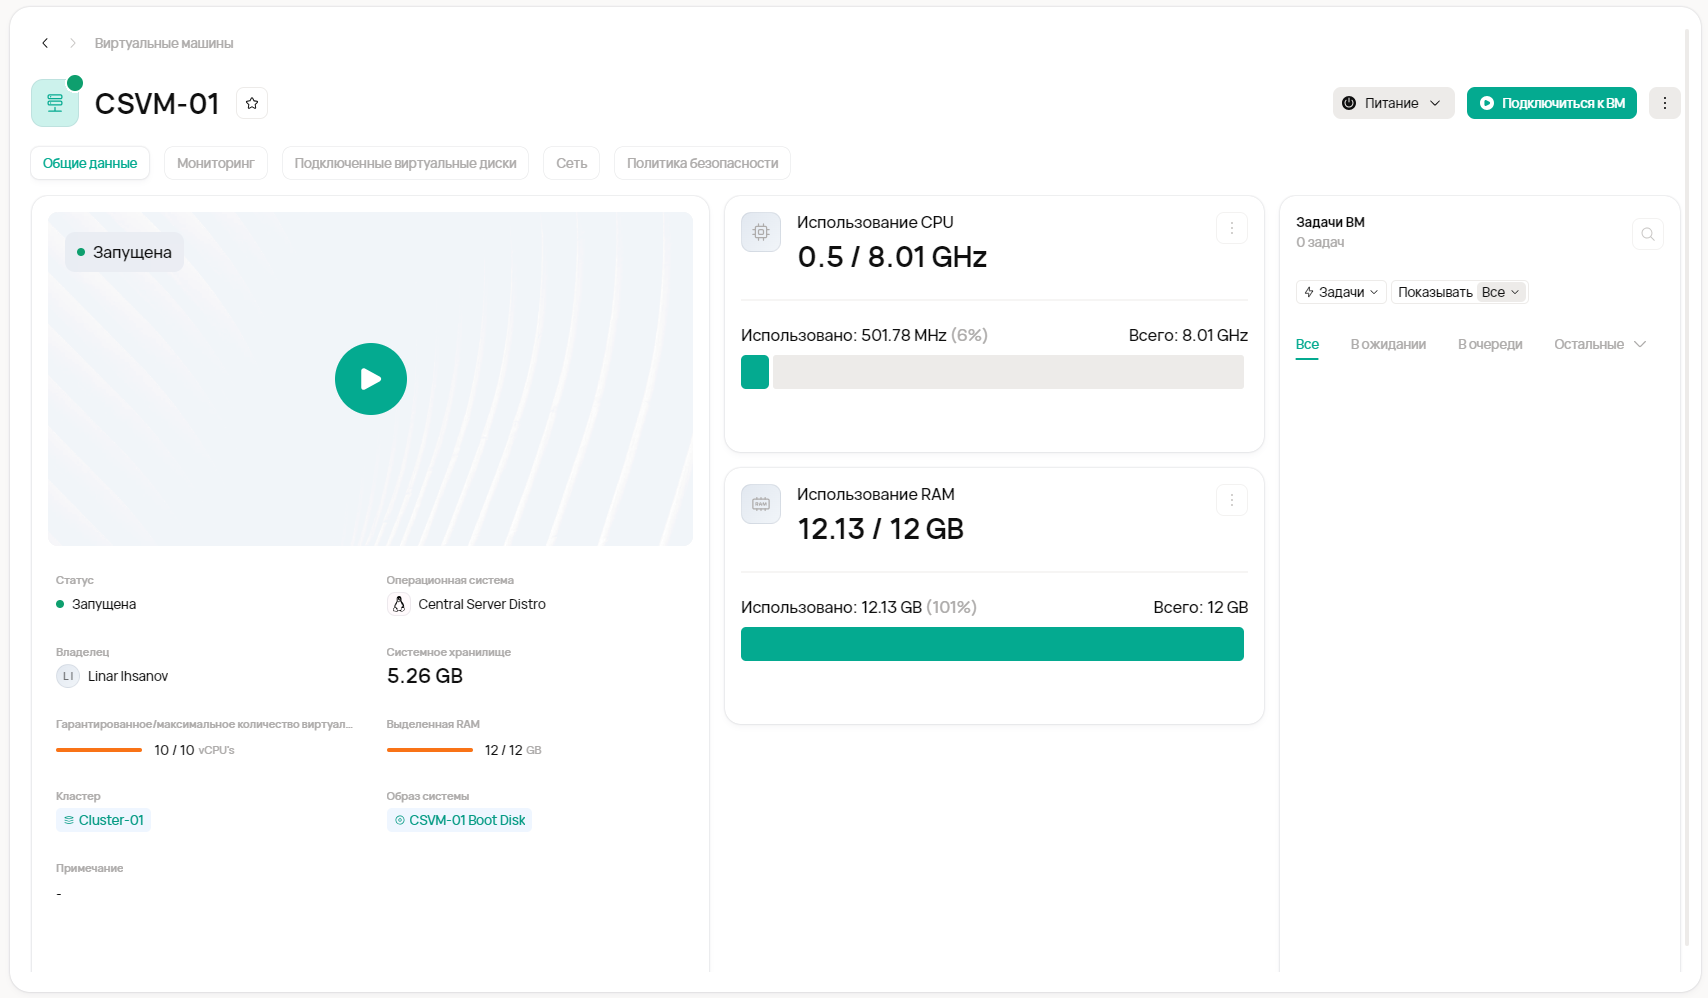
Чтобы открыть карточку, выберите «Виртуальные машины» и нажмите имя ВМ. Карточка объединяет конфигурацию, метрики, диски, снапшоты, сеть и локальную политику доступа.
Вкладки карточки
|
Вкладка |
Что показывает |
Для чего использовать |
|---|---|---|
|
Общие данные |
Статус, ОС, размещение, CPU, RAM и основные параметры устройств. |
Проверка конфигурации и запуск доступных действий. |
|
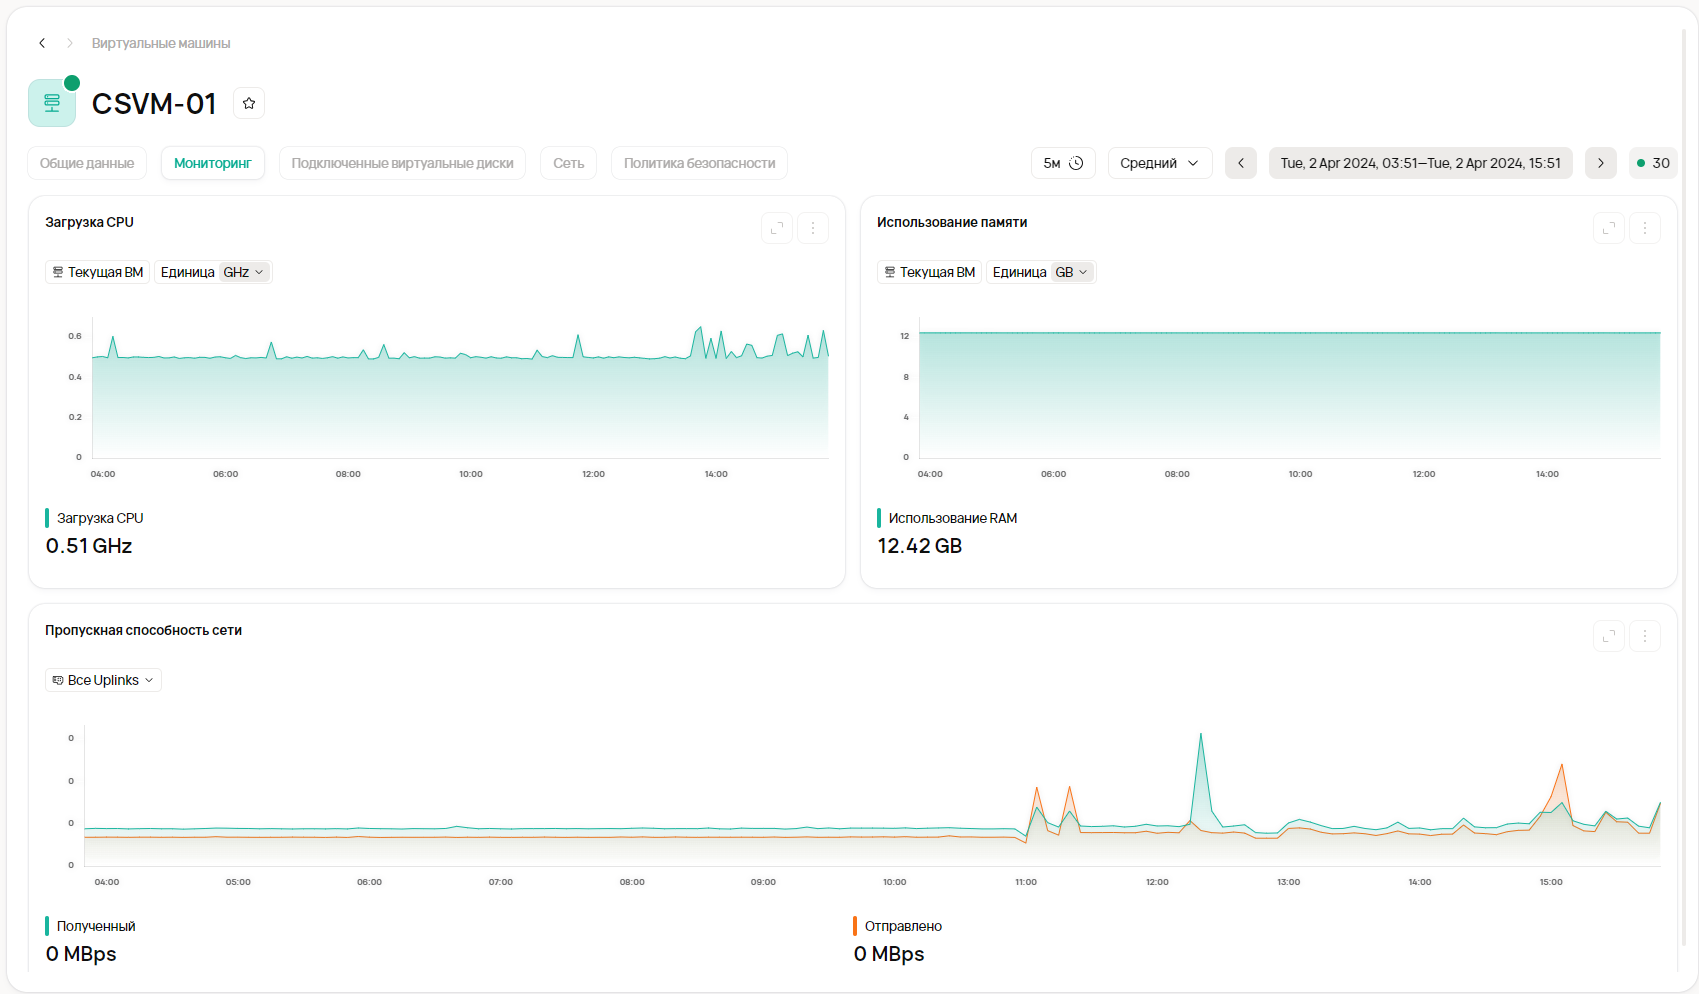
Мониторинг |
Графики загрузки вычислительных, сетевых и дисковых ресурсов. |
Диагностика производительности и выбор временного диапазона. |
|
Подключённые виртуальные диски |
Диски и установочные носители ВМ. |
Контроль размещения, типа, шины и состояния дисков. |
|
Снапшоты |
Дерево снимков, ветки и сохранённую конфигурацию. |
Создание, восстановление и удаление снимков. |
|
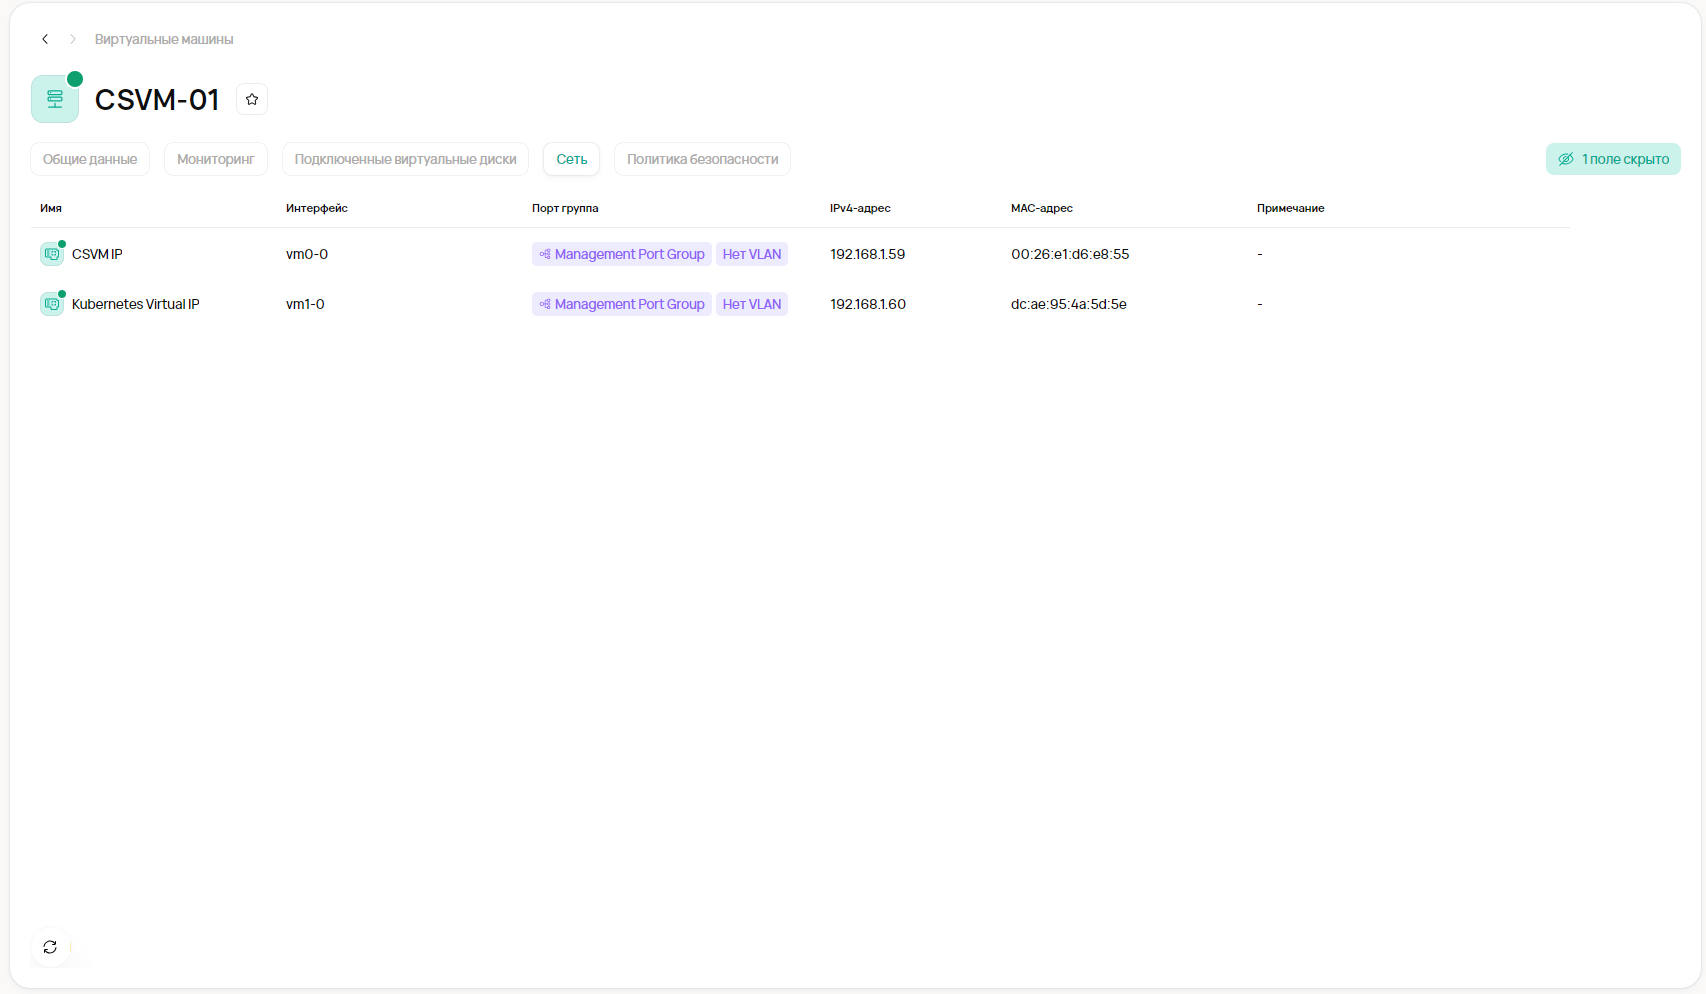
Сеть |
Виртуальные адаптеры, порт-группы, адреса и модели. |
Проверка сетевого подключения и подготовка изменений. |
|
Политика безопасности |
Локальные и унаследованные назначения пользователей, групп и ролей. |
Административный ACL конкретной ВМ. |
Основные поля карточки
|
Поле 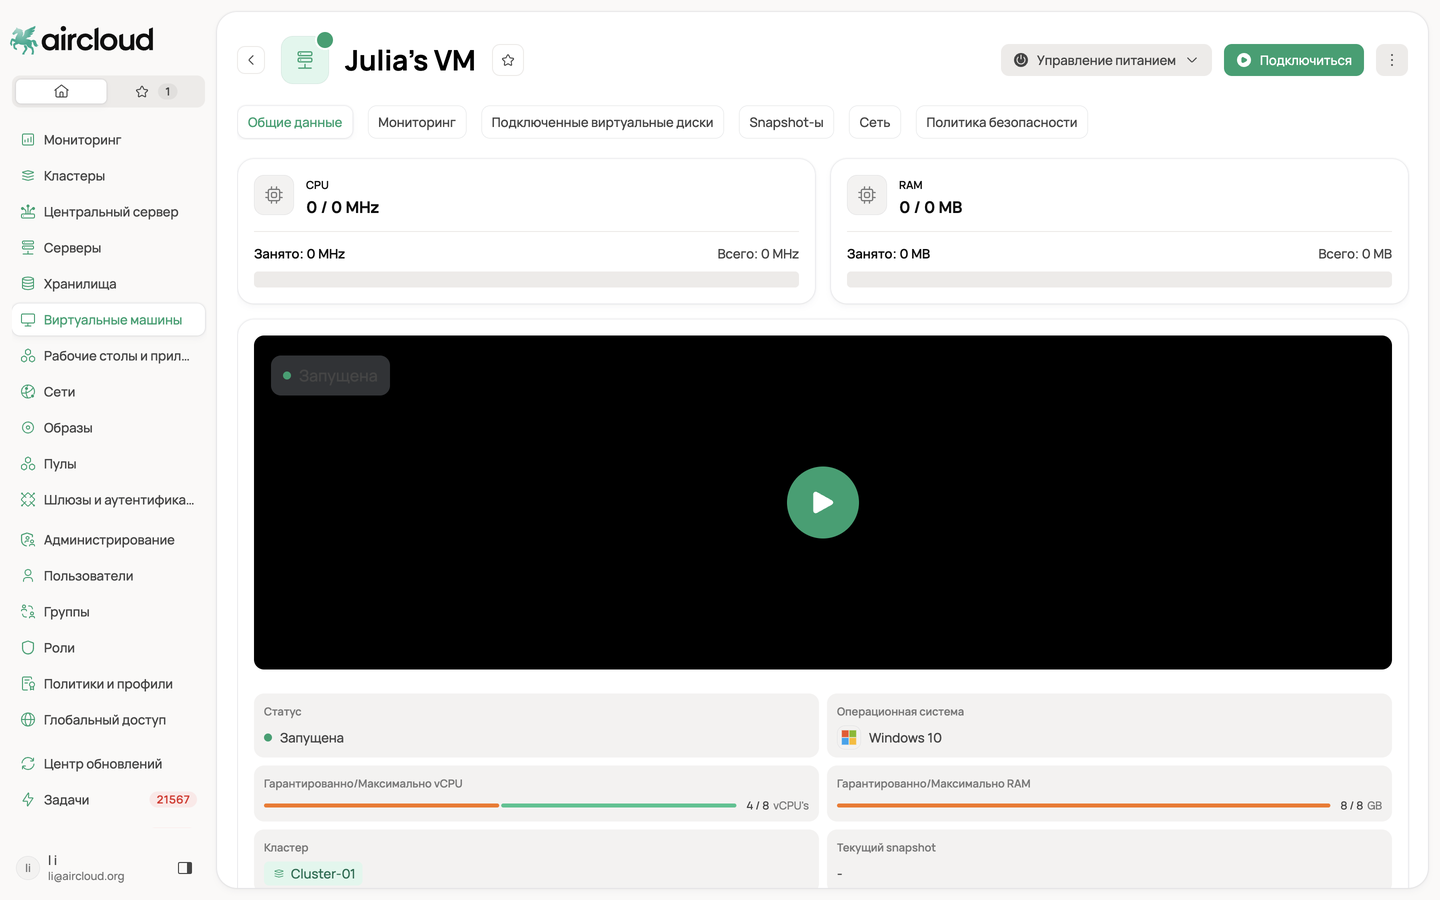
Карточка ВМ, вкладка «Общие данные»: загрузка CPU и RAM, превью экрана с кнопкой подключения, статус, гостевая ОС, гарантированные и максимальные ресурсы, кластер и текущий снапшот. Вверху — «Управление питанием» и «Подключиться». |
Назначение |
|---|---|
|
Название и id |
Читаемая метка и уникальный идентификатор ВМ. |
|
Статус |
Текущее состояние питания или доступности; определяет набор разрешённых операций. |
|
Операционная система |
Семейство и версия гостевой ОС, выбранные в конфигурации. |
|
Кластер и сервер |
Область ресурсов и текущий/закреплённый хост. |
|
Гарантированные/максимальные vCPU и RAM |
Резерв, верхний предел и рамка переподписки ВМ. |
|
Размещение |
Использование балансировщика нагрузки или привязка к серверу. |
|
Протокол, дисплеи и USB |
Параметры пользовательского подключения и виртуальных устройств. |
|
Диски и сеть |
Связанные устройства хранения и адаптеры. |
Мониторинг
На вкладке «Мониторинг» используйте доступные графики CPU, RAM, сети и дисковых операций. Выберите временной диапазон, разрешение и способ агрегации, если эти поля показаны в панели выбранного графика. Сопоставляйте метрики с текущим статусом ВМ, максимальными ресурсами и нагрузкой хоста.
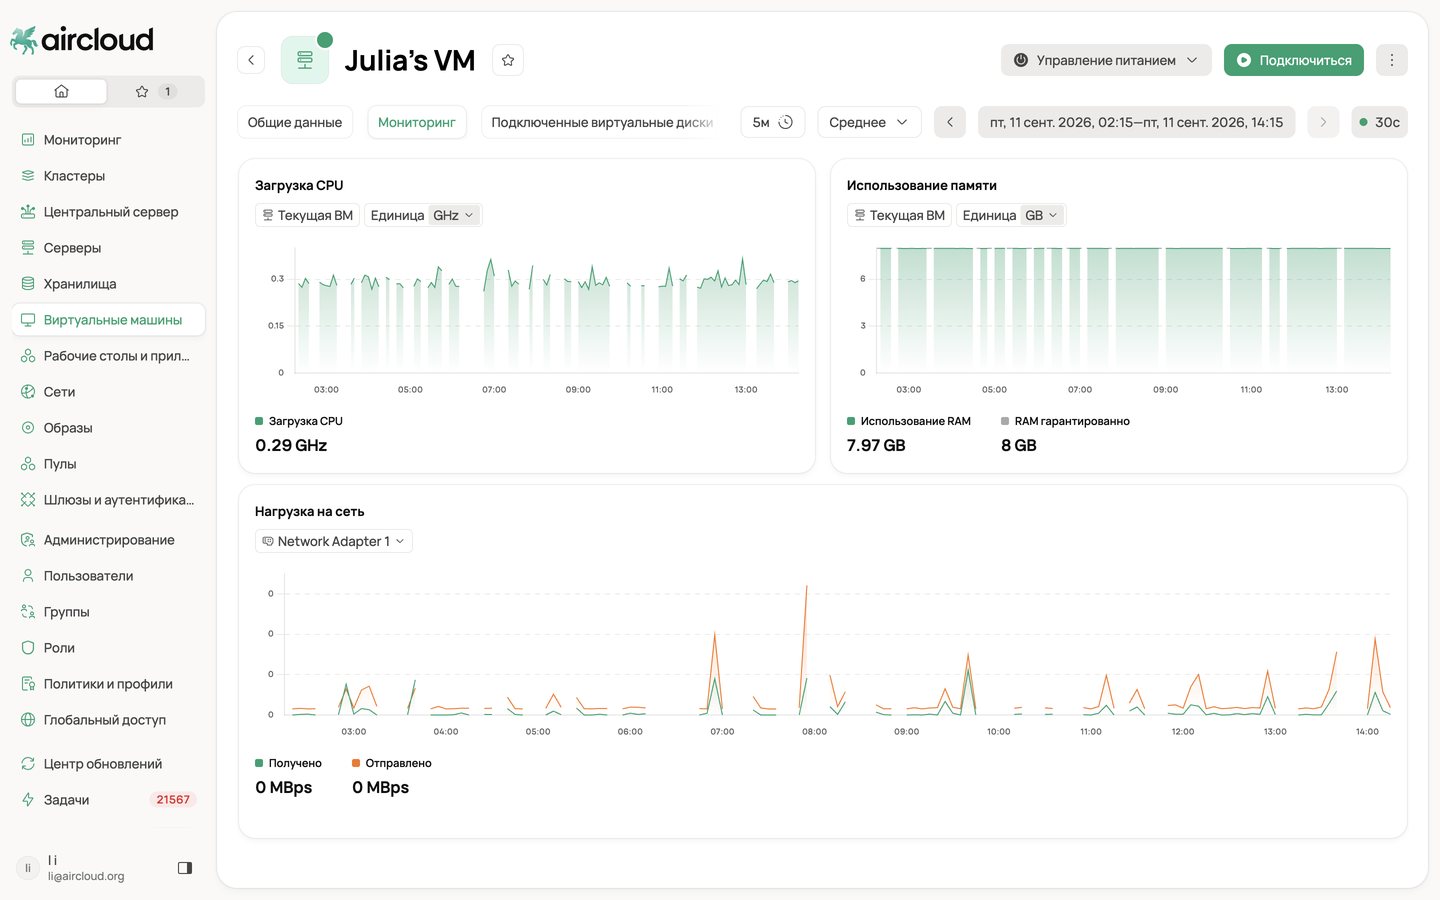
Вкладка «Мониторинг»: загрузка CPU, использование памяти относительно гарантированного объёма и нагрузка на сеть по выбранному адаптеру.
|
Наблюдение |
Как интерпретировать |
|---|---|
|
CPU или RAM приближаются к максимуму |
Проверьте длительность нагрузки; при включённом hotplug увеличьте ресурс только в заданных пределах. |
|
Высокая дисковая задержка |
Сопоставьте её с IOPS, цепочкой снапшотов и состоянием хранилища. |
|
Сетевая нагрузка или разрывы сессии |
Проверьте адаптер, порт-группу, сервер, клиентскую сеть и профиль протокола. |
|
Графики пусты |
Проверьте период, состояние ВМ и доступность сервера/кластера; отсутствие данных не равно нулевой нагрузке. |
Создание и восстановление резервных копий будут описаны на отдельной странице «Резервное копирование виртуальных машин». Удаление ВМ не удаляет её резервные копии.
Изменение параметров виртуальной машины
Доступность изменения зависит от состояния ВМ, заранее включённого hotplug и момента применения параметра. Переименование всегда меняет только отображаемую метку и не затрагивает связанные объекты.
Матрица применения изменений
|
Параметр |
На запущенной ВМ |
Когда вступает в силу |
|---|---|---|
|
Название |
Можно изменить. |
Сразу; изменяется только метка. |
|
CPU и RAM |
Можно, только если hotplug включён до запуска и новое значение не превышает заданный максимум. |
В работающей ВМ после выполнения операции. |
|
Размер подключённого диска |
Недоступно. |
Изменение размера подключённого диска пока не поддерживается. |
|
Сетевые адаптеры |
Hotplug не поддерживается. |
Изменяйте на выключенной ВМ. |
|
USB-контроллер |
Hotplug не поддерживается. |
Изменяйте на выключенной ВМ. |
|
Протокол и профили |
Можно изменить. |
При следующем подключении пользователя. |
|
Дисплеи |
Параметр можно сохранить, но текущая сессия не меняется. |
После перезапуска ВМ. |
|
BIOS и порядок загрузки |
Не применяются в текущем запуске. |
После перезапуска ВМ. |
После запуска нельзя превысить максимальные CPU и RAM, заданные до старта. Если предел недостаточен, запланируйте выключение и изменение конфигурации.
Фиксированный сервер. Выбор конкретного сервера исключает автоматический перенос. Для возврата к автоматическому размещению вручную измените способ размещения на балансировщик нагрузки.
Безопасный порядок изменения
-
Проверьте статус ВМ и наличие активного пользовательского сеанса.
-
Определите момент применения по таблице выше.
-
Если требуется выключение, корректно завершите работу гостевой ОС.
-
Измените только необходимые поля и дождитесь завершения задачи.
-
При необходимости перезапустите ВМ или переподключите пользователя, затем проверьте ОС, сеть, диски и удалённый доступ.
Ожидаемый результат
-
задача изменения завершена успешно, а карточка показывает новые значения;
-
CPU и RAM доступны в гостевой ОС в пределах hotplug;
-
параметры протокола действуют после нового подключения, а дисплеи и загрузка — после перезапуска;
-
ВМ сохраняет штатный статус, сетевую доступность и доступ к дискам.
Если изменение не применилось. Проверьте статус задачи, состояние ВМ, верхние пределы hotplug и требуемый момент применения. Не запускайте повторные изменения, пока предыдущая задача не завершена.
Управление питанием и пользовательскими сеансами
|
Команда |
Что делает |
Когда использовать |
|---|---|---|
|
Включить |
Запускает выключенную ВМ. |
После проверки размещения, ресурсов и отсутствия конфликтующей задачи. |
|
Выключить |
Отправляет гостевой ОС команду мягкого завершения работы, аналогичную кнопке питания физического компьютера. |
Штатное завершение работы; гостевой агент AirCloud не требуется, но ОС должна корректно обрабатывать команду. |
|
Перезапустить |
Отправляет гостевой ОС команду штатной перезагрузки. |
Для применения настроек и обслуживания, если ОС отвечает. |
|
Принудительно перезапустить |
Сбрасывает состояние ВМ без штатного завершения работы гостевой ОС. |
Только при зависании, когда мягкая команда не сработала. |
|
Принудительно отключить |
Немедленно прекращает питание ВМ (forced shutdown). |
Аварийная мера для неотвечающей ВМ. |
|
Подключиться |
Открывает полноценную пользовательскую сессию. |
Диагностика или работа с гостевой ОС. |
|
Отключиться |
Завершает текущую пользовательскую сессию, не выключая ВМ. |
Когда нужно освободить подключение, сохранив работающую ОС. |
Мягкие команды. «Выключить» и «Перезапустить» не зависят от гостевого агента AirCloud. Результат зависит от того, поддерживает ли и правильно ли настроена обработка ACPI-команд в гостевой ОС.
Принудительное отключение или перезапуск для гостевой ОС эквивалентны внезапному обрыву питания. Возможны потеря несохранённых данных, повреждение файловой системы и незавершённые транзакции.
Порядок штатного выключения
-
Предупредите подключённого пользователя и попросите сохранить данные.
-
По возможности завершите приложения и транзакции внутри гостевой ОС.
-
В карточке ВМ выберите «Выключить».
-
Дождитесь состояния «Выключена» и проверьте результат задачи.
-
Если ОС не реагирует, оцените риск потери данных и только затем используйте «Принудительно отключить».
Ограничения сеансов
-
интерфейс администратора не ограничивает количество собственных подключений к разным ВМ;
-
к одной доставленной ВМ одновременно подключается один пользователь; очередь ожидания не предусмотрена;
-
исключение составляют терминальный доступ и терминальные сессии, где многопользовательский режим определяется соответствующей технологией;
-
команда «Отключиться» завершает сеанс, а не работу ВМ; выключение выполняется отдельной командой питания.
Массовое управление доставленными ВМ. Команды питания на вкладке «Доставленные ВМ» применяются ко всем виртуальным машинам, доставленным выбранному пользователю. Перед подтверждением проверьте состав назначения.
Снапшоты и ветки
Снапшот сохраняет полную конфигурацию ВМ и состояние её виртуальных дисков на выбранный момент. Если включено сохранение оперативной памяти, снимок также содержит состояние RAM и позволяет вернуться к выполнявшейся сессии.
Что сохраняется
|
Компонент |
Сохраняется |
Последствие восстановления |
|---|---|---|
|
Конфигурация ВМ |
Да, полностью. |
Возвращаются параметры, устройства и связи на момент снимка. |
|
Виртуальные диски |
Да. |
Данные дисков откатываются к сохранённому состоянию. |
|
Оперативная память |
По выбору администратора. |
При включении ВМ возвращается вместе с состоянием RAM; без памяти гостевая ОС стартует из дискового состояния. |
|
ACL |
Входит в конфигурацию снапшота. |
При восстановлении возвращается сохранённая конфигурация доступа. |
Создание снапшота
-
Откройте карточку ВМ и вкладку «Снапшоты».
-
Выберите создание снапшота и укажите его понятное назначение.
-
Решите, требуется ли сохранять оперативную память.
-
Если память не сохраняется, для согласованного состояния рекомендуется предварительно выключить ВМ.
-
Создайте снимок и дождитесь завершения задачи.
-
Откройте снимок и проверьте сохранённую конфигурацию.
Работающая ВМ. Система разрешает создавать снапшоты у запущенной ВМ. Снимок с памятью возвращает состояние RAM. Для снимка без памяти рекомендуется выключение, чтобы снизить риск несогласованного состояния приложений и файловых систем.
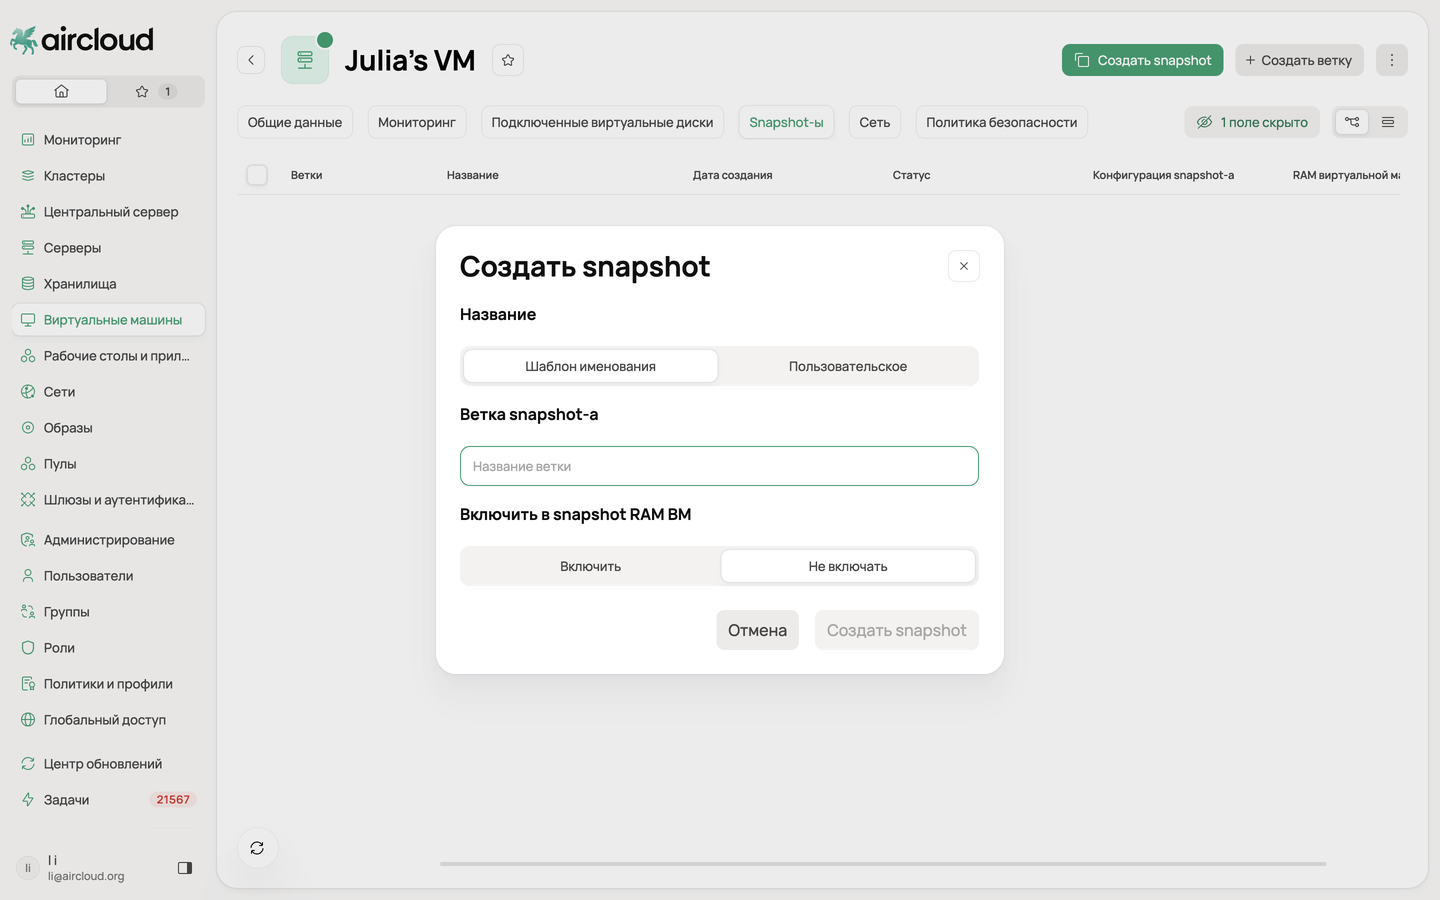
Диалог «Создать snapshot»: название по шаблону или своё, ветка снимка и переключатель «Включить в snapshot RAM ВМ».
Ветки и золотая реплика
|
Объект или команда |
Назначение |
Правило |
|---|---|---|
|
Ветка |
Отдельная линия дальнейших изменений конфигурации и дисков. |
Ветка всегда содержит снапшот. |
|
Создать ветку |
Сохраняет исходную точку и позволяет продолжить работу по альтернативному пути. |
Выберите нужный снимок как точку ветвления. |
|
Создать золотую реплику |
Ярлык создания реплики, которая используется как источник для пулов и дальнейшего масштабирования. |
Проверяйте эталонную конфигурацию перед публикацией реплики. |
Восстановление
-
проверьте конфигурацию выбранного снимка и убедитесь, что выбран правильный момент;
-
предупредите пользователей: текущие изменения после снимка будут потеряны;
-
запустите восстановление и дождитесь выполнения задачи;
-
если снимок содержит память, проверьте возобновлённые приложения и сетевые соединения;
-
проверьте диски, сеть, права и доступность гостевой ОС.
Длинные цепочки. Числового ограничения на длину цепочки нет, но её рост снижает скорость чтения и увеличивает I/O-нагрузку на хранилище. Планируйте периодическое создание полной копии и удаление ненужных веток.
Функции консолидации цепочки сейчас нет. При удалении родительского снапшота удаляется вся расположенная ниже цепочка снимков и веток. Операция необратима.
Клонирование виртуальной машины
Клонирование создаёт полный независимый клон ВМ. Копируются все виртуальные диски и конфигурация исходной машины, кроме ACL. Общие определения полей имени, ресурсов, размещения, ОС, дисков и сети совпадают с мастером создания ВМ.
Перед клонированием
-
выключите исходную ВМ: её диски должны копироваться из стабильного состояния;
-
убедитесь, что на выбранных хранилищах достаточно места для полной копии всех дисков;
-
проверьте, не возникнут ли конфликты гостевого имени, IP-адреса, лицензии и идентификаторов приложений;
-
подготовьте новые назначения доступа: ACL исходной ВМ не переносится.
Порядок
-
Корректно выключите исходную ВМ.
-
Откройте её меню действий и выберите клонирование.
-
Проверьте предварительно заполненную конфигурацию и задайте новое название.
-
При необходимости измените предлагаемые поля размещения и устройств, используя правила мастера создания ВМ.
-
Запустите клонирование и дождитесь полного копирования дисков.
-
Откройте новый объект и назначьте ACL или доставку пользователям.
-
Перед одновременным запуском исходной и клонированной ВМ устраните конфликты внутри гостевой ОС.
Полная копия. Клон не использует диски исходной ВМ. Операция требует ёмкости под полную копию и времени на перенос всех данных.
ACL не переносится. Проверьте локальную политику безопасности нового объекта. Создатель клона получает роль Owner автоматически, а остальные назначения добавляются отдельно.
Доставленные виртуальные машины
Доставка — рекомендуемый механизм предоставления пользователю рабочего доступа к ВМ или плану виртуальных станций. Назначение выполняется через группу доставки, где также применяются политики безопасности. Вкладка «Доставленные ВМ» показывает результат этих назначений.
Два уровня доступа
|
Механизм |
Назначение |
Рекомендуемое применение |
|---|---|---|
|
Группа доставки |
Предоставляет пользователю ВМ или план виртуальных станций и применяет политики безопасности. |
Основной путь для пользовательского доступа и эксплуатации рабочих мест. |
|
ACL ВМ |
Назначает административные роли и привилегии на конкретный ресурс. |
Администраторские функции, делегирование управления и точечный технический доступ. |
Что проверять на вкладке
|
Элемент |
Что означает |
Действие администратора |
|---|---|---|
|
Пользователь или назначение |
Кому предоставлен доступ к ВМ. |
Сопоставьте с членством в группе доставки. |
|
Доставленные ВМ |
Все ВМ, доступные выбранному пользователю. |
Проверьте состав до массовой команды. |
|
Состояние ВМ |
Готовность к запуску или подключению. |
Устраните degraded и завершите конфликтующие задачи. |
|
Команды питания |
Групповое управление доставленными ВМ пользователя. |
Используйте только после проверки полного состава назначения. |
|
Подключение |
Открытие пользовательской сессии. |
Учитывайте ограничение одного одновременного пользователя на ВМ, кроме терминальных сценариев. |
Создание групп, назначение ВМ и планов, приоритеты политик и отзыв доступа описываются на отдельной странице «Группы доставки». Не выдавайте обычному пользователю широкую административную роль только ради подключения: для доставки используйте группу и её политики, а ACL оставляйте для административной модели.
Права доступа к виртуальной машине
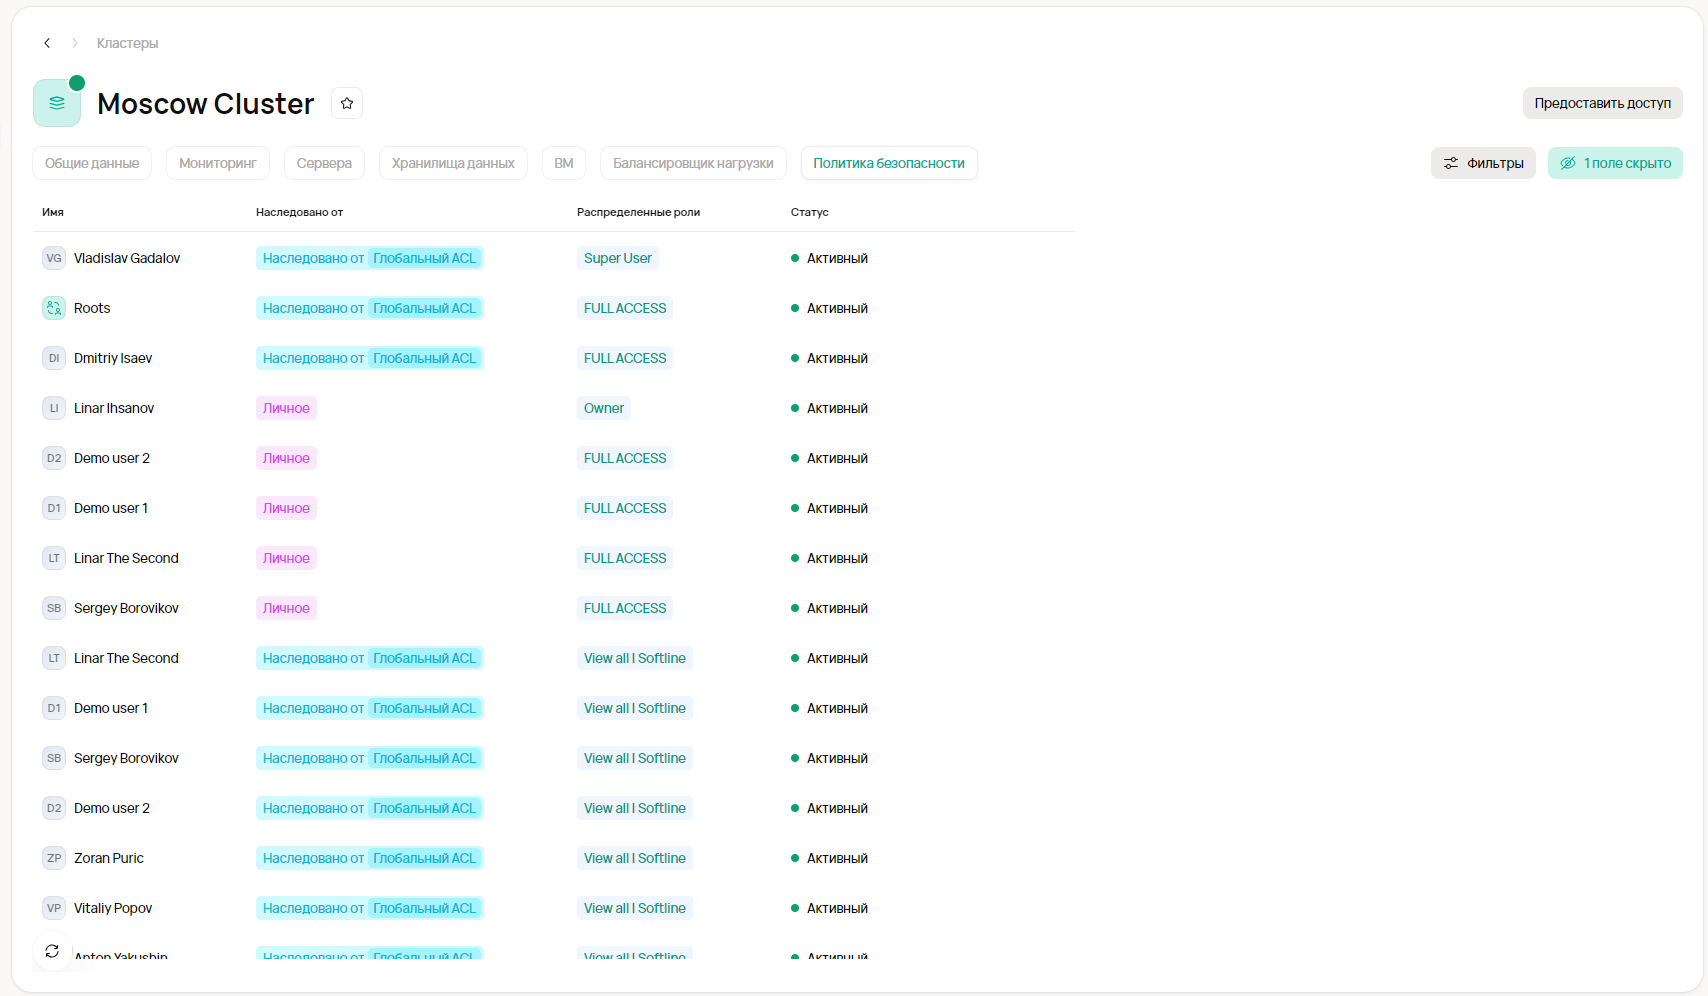
Доступ определяется глобальной ролевой моделью и локальным ACL на вкладке «Политика безопасности». При создании любого ресурса его создатель автоматически получает роль Owner — полный локальный административный доступ к конкретному объекту.
Поля локальной политики
|
Поле 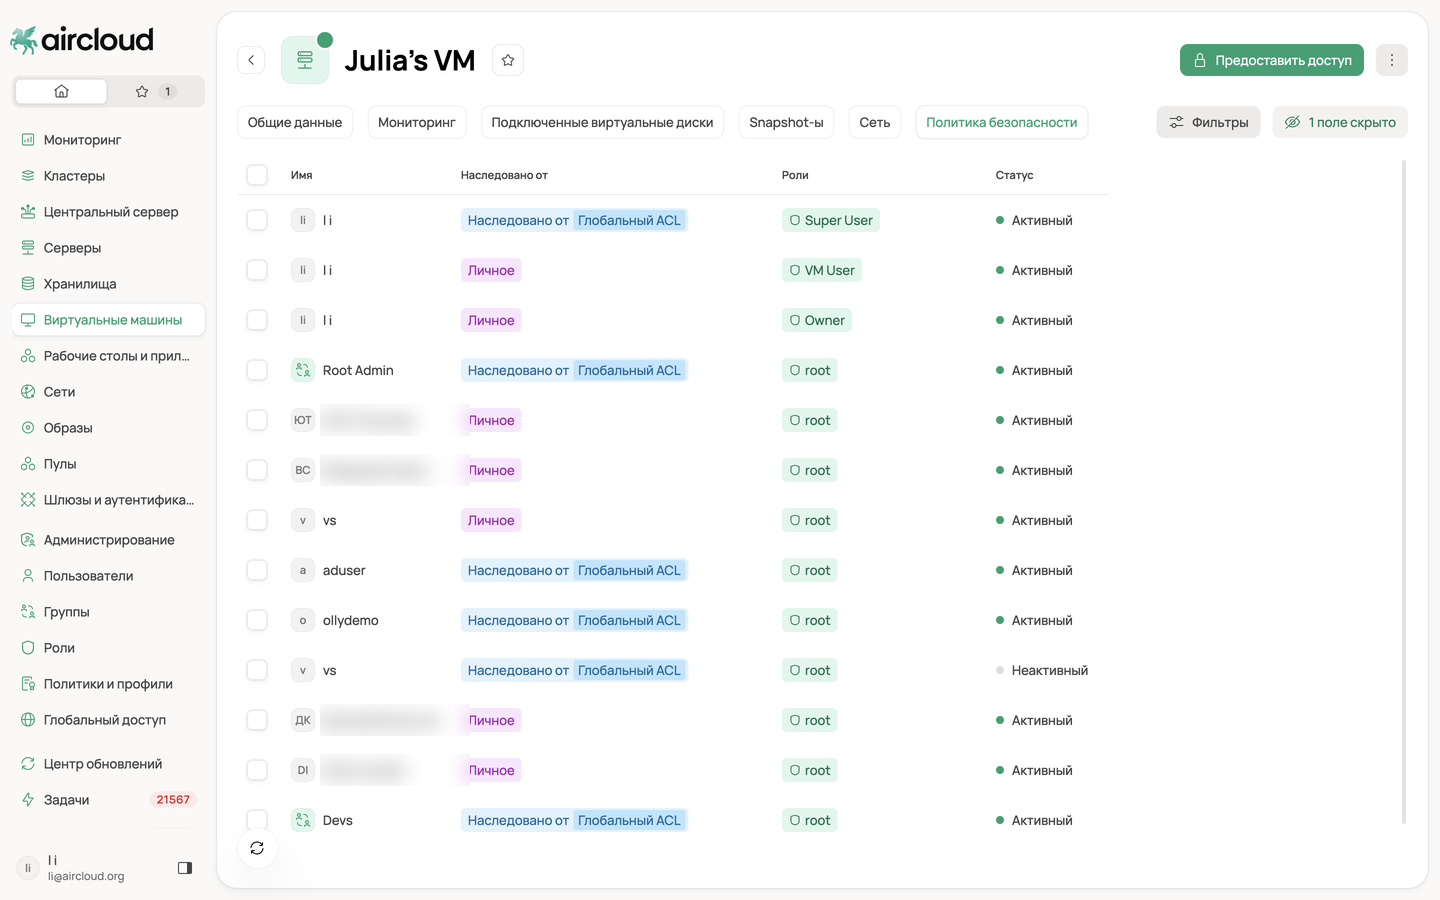
Вкладка «Политика безопасности» карточки ВМ: пользователи и группы с доступом, источник прав (личное назначение или наследование от глобального ACL), роли и статус. Кнопка «Предоставить доступ» добавляет локальное назначение. |
Что означает |
Правило |
|---|---|---|
|
Пользователь или группа |
Субъект, которому назначена роль. |
Используйте группу для типового набора администраторов и пользователя для исключения. |
|
Роль |
Набор разрешающих привилегий. |
Owner — локальный суперадминистратор ресурса; VM User — техническая роль обычного пользователя ВМ. |
|
Источник |
Локальное или унаследованное глобальное назначение. |
Глобальные записи отображаются в карточке, но локально не редактируются. |
|
Статус |
Активный или неактивный доступ. |
Неактивная запись не действует. Статус меняется вручную и применяется сразу. |
Объединение привилегий
Если пользователь получает несколько ролей через прямые назначения и группы, разрешающие привилегии объединяются. Явного запрета с более высоким приоритетом нет: итоговый доступ представляет сумму разрешений.
Проверяйте все источники. Снятие одной роли не гарантирует отзыв операции, если та же привилегия приходит через другую группу, глобальное назначение или локальный ACL.
Привилегии ресурса «Виртуальная машина»
|
Группа |
Количество |
Привилегии |
|---|---|---|
|
Создание |
1 |
Создание виртуальной машины. |
|
Просмотр |
2 |
Просмотр виртуальной машины; просмотр снапшота. |
|
Изменение |
7 |
Добавление пользователей или групп в локальный административный ACL; изменение записей ACL; изменение виртуальной машины; создание резервных копий ВМ; подключение к ВМ; запуск, остановка и перезапуск ВМ; изменение снапшота. |
|
Удаление |
2 |
Удаление виртуальной машины; удаление снапшота. |
|
Создание снапшота |
1 |
Создание снапшота виртуальной машины. |
Настройка локального ACL
-
Откройте карточку ВМ и вкладку «Политика безопасности».
-
Определите, достаточно ли уже унаследованного глобального назначения.
-
Для локального доступа добавьте пользователя или группу и выберите минимально достаточную роль.
-
Проверьте статус записи и источник назначения.
-
Сохраните изменение и сразу проверьте итоговые разрешения пользователя.
Owner. Создатель ВМ получает Owner автоматически. Это полный локальный административный доступ к ресурсу, поэтому назначайте Owner другим субъектам только при необходимости.
Удаление виртуальной машины
Удалить можно только выключенную ВМ. Операция удаляет сам объект и связанные с ним конфигурационные ресурсы, но сохраняет резервные копии.
Что удаляется и что сохраняется
|
Объект |
Результат |
Примечание |
|---|---|---|
|
Виртуальная машина |
Удаляется. |
Восстановить объект через интерфейс нельзя. |
|
Файлы виртуальных дисков ВМ |
Удаляются. |
Диски жёстко привязаны к ВМ; важные данные заранее перенесите в резервную копию. |
|
Подключения установочных образов |
Удаляются. |
Удаляется связь с ВМ; зарегистрированный установочный образ является отдельным ресурсом. |
|
Снапшоты и ветки |
Удаляются. |
Удаляется вся история снимков объекта. |
|
Сетевые адаптеры |
Удаляются. |
Связи с порт-группами прекращаются. |
|
Локальный ACL |
Удаляется. |
Назначения относятся к удаляемому ресурсу. |
|
Связи доставки |
Удаляются. |
Пользователь теряет доступ к этой ВМ; состав группы доставки следует проверить отдельно. |
|
Резервные копии |
Сохраняются. |
Управляются отдельным разделом резервного копирования. |
Удаление ВМ уничтожает её диски, конфигурацию, снапшоты, ветки, сетевые адаптеры и локальный ACL. Перед подтверждением проверьте резервные копии и требования хранения данных.
Перед удалением
-
убедитесь, что выбрана правильная ВМ и завершены активные пользовательские сеансы;
-
корректно выключите гостевую ОС и дождитесь состояния «Выключена»;
-
проверьте резервные копии, снапшоты и необходимость сохранения данных;
-
проверьте участие ВМ в пуле, плане виртуальных станций и группе доставки;
-
зафиксируйте требуемые параметры сети, ОС и приложений;
-
убедитесь, что нет незавершённых задач по объекту.
Удаление одной ВМ
-
Откройте карточку выключенной ВМ или меню действий в списке.
-
Выберите «Удалить».
-
Проверьте имя ВМ и состав предупреждения.
-
Подтвердите удаление.
-
Откройте «Задачи» и дождитесь успешного завершения операции.
-
Проверьте список ВМ, группу доставки и сохранность резервных копий.
Массовое удаление
В общем списке можно выбрать несколько ВМ и удалить их одной операцией. Все выбранные ВМ должны быть выключены. Перед подтверждением повторно проверьте количество и имена объектов: массовое действие наследует последствия удаления каждой ВМ.
Смешанный выбор. Если среди выбранных объектов есть запущенная ВМ, сначала завершите её работу и дождитесь обновления статуса. Не используйте принудительное отключение только ради ускорения массового удаления без оценки риска данных.
Скриншоты предыдущей версии интерфейса (будут заменены)