Списки доступа (ACL) определяют, кто и к каким ресурсам имеет доступ.
Где это. Общесистемные правила — в разделе «Глобальный доступ» бокового меню. Локальный доступ настраивается на странице самого ресурса (виртуальной машины, пула, кластера, хранилища или распределённого Switch).
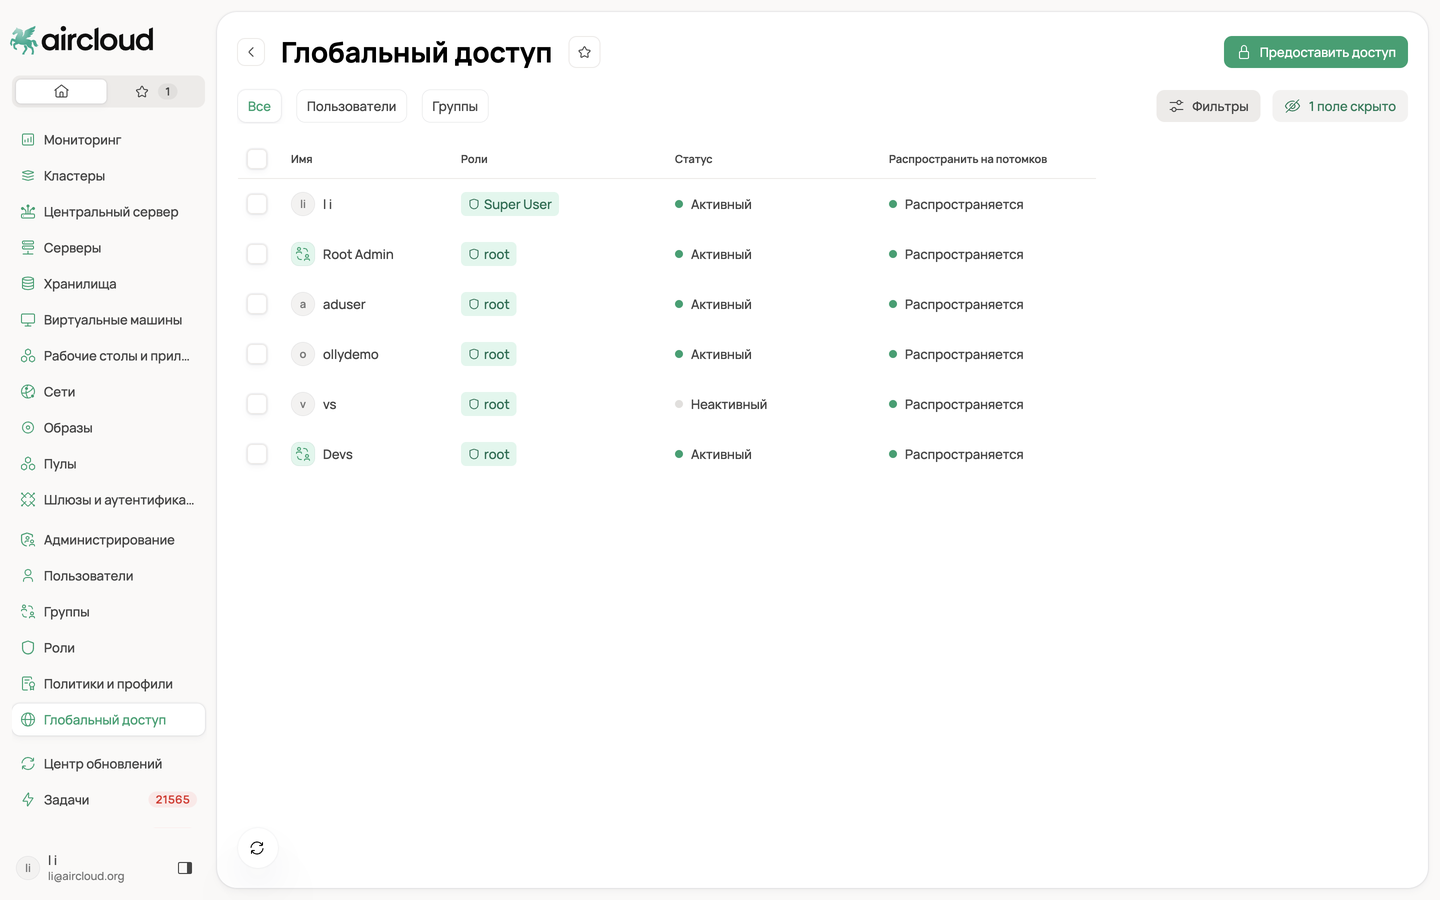
Раздел «Глобальный доступ»: пользователи и группы с ролями, статусом и распространением прав на потомков.
Глобальный и локальные списки
Доступ задаётся на двух уровнях: глобальный список — общесистемные правила, и локальные списки доступа — на уровне отдельных ресурсов. Привилегии назначаются на конкретный ресурс — виртуальную машину, пул, кластер, хранилище или распределённый Switch — без наследования между уровнями, что исключает неожиданное расширение прав.
Чтобы выдать доступ, добавьте пользователя или группу в список доступа нужного ресурса (или в глобальный список) и укажите роль, которая определит разрешённые действия.
Связь с ролями
Списки доступа работают в связке с ролями и привилегиями: роли определяют, какие действия разрешены, а списки доступа — над какими объектами. Подробнее о модели — раздел Парадигма и понятия.