Доступ в AirCloud настраивается гранулярно через роли и привилегии. Система контролирует зависимости между правами и не позволяет собрать небезопасную или нерабочую комбинацию.
Где это. Роли настраиваются в разделе «Роли» бокового меню, учётные записи — в разделах «Пользователи» и «Группы», а общесистемные права — в разделе «Глобальный доступ».
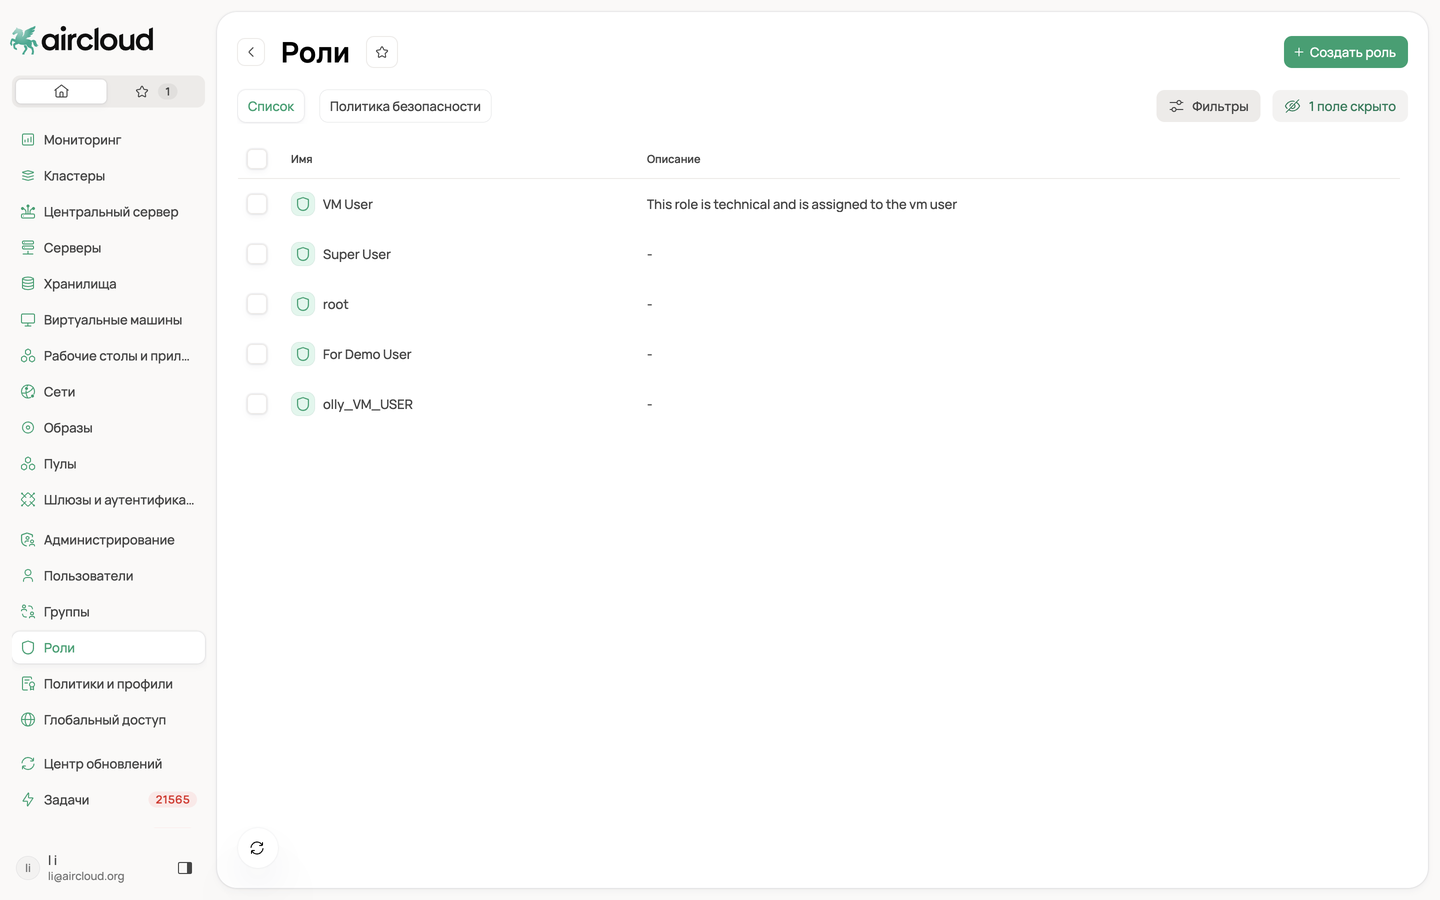
Раздел «Роли»: системные и пользовательские роли — например, VM User, Super User, root.
Модель доступа
Права назначаются ролями, роли — пользователям и группам. Источником пользователей может быть внешний каталог (LDAP / Active Directory): такие пользователи доступны только для просмотра, а роли и привилегии навешиваются уже в AirCloud — единый источник истины сохраняется.
В системе есть две предсозданные роли — супер-администратор и пользователи ВМ; на их основе создаются любые собственные. Привилегии очень гранулярны (вплоть до управления электропитанием конкретной ВМ) и назначаются на конкретный ресурс — виртуальную машину, пул, кластер, хранилище или сеть — либо глобально, без наследования.
Как создать и назначить. В разделе «Роли» создайте новую роль (можно на основе существующей) и отметьте нужные привилегии. Затем назначьте роль пользователю или группе — на конкретный ресурс или глобально.
Проверка зависимостей привилегий
Привилегии связаны в зависимое дерево. При изменении любой привилегии система проверяет связи и предупреждает, какие ещё права придётся включить или отключить. Например, чтобы назначать пользователей в пул рабочих станций, нужно право управления их электропитанием, а управление ролями требует полного доступа. Изменения применяются только после того, как администратор подтверждает «разрешить все изменения».
Проверка зависимостей не даёт случайно или намеренно создать привилегию, позволяющую пользователю расширить собственные права — например, выдать себе доступ ко всем рабочим столам через управление ролями.
Базовый набор ролей и привилегий фиксируется при сборке клиентского образа, поэтому каждый клиент получает свою преднастроенную модель доступа.