Добавление пользователей/групп в глобальный список доступа с указанием их роли позволяет предоставлять им конкретные привилегии (в соответствии с их ролью) для всех сущностей и ресурсов в иерархии AirCloud.
Согласно политике доступа системы, любой пользователь AirCloud в один момент времени может присутствовать в глобальном списке доступа (с определенным набором ролей) только один раз – персонально или в составе какой-либо группы пользователей.
Процесс настройки глобального доступа состоит из следующих шагов:
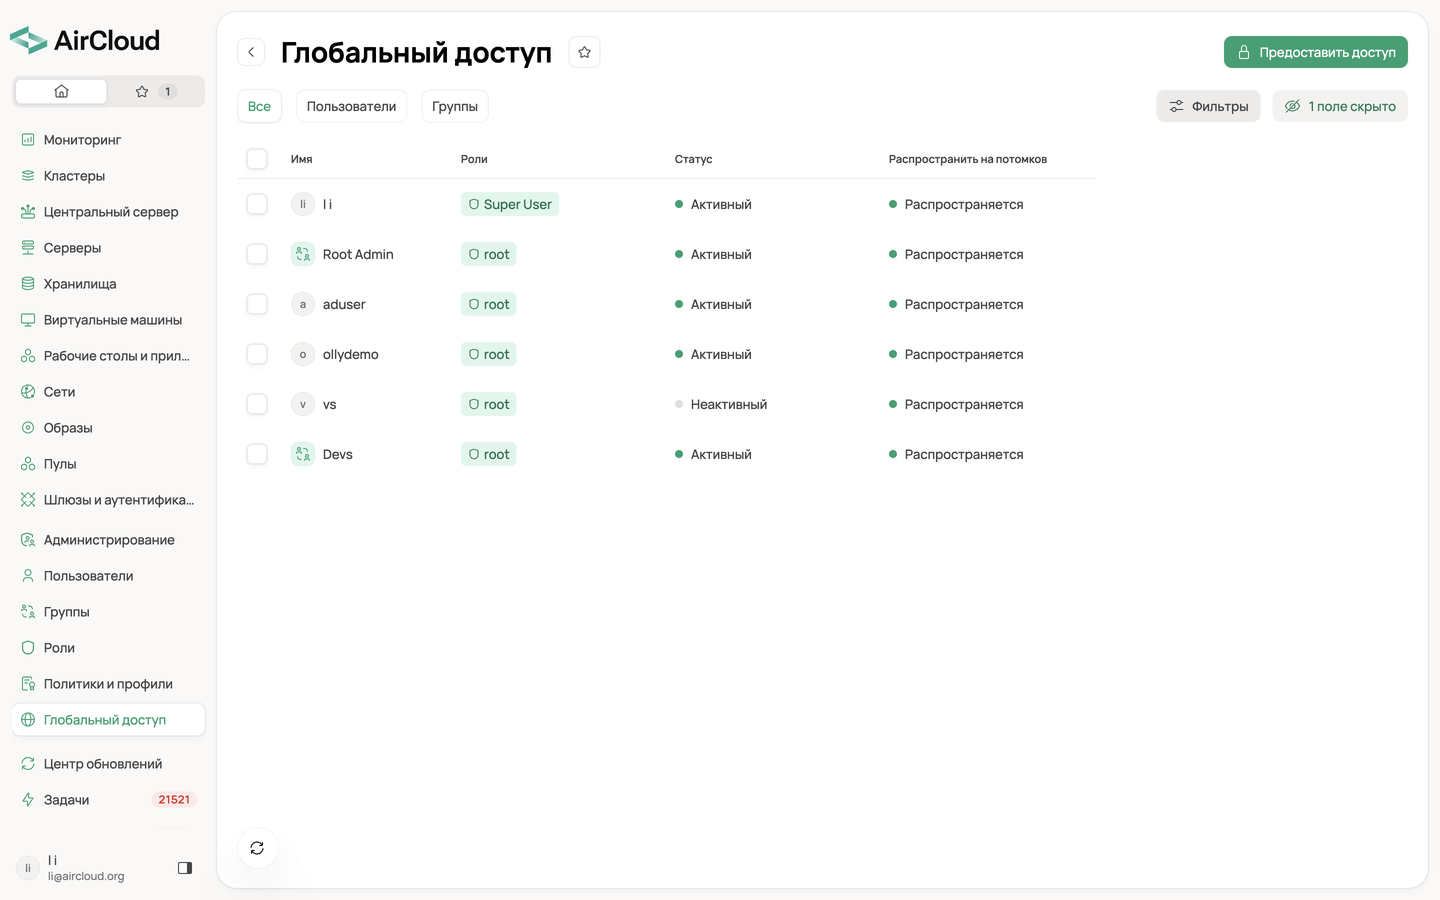
1. Переход в раздел настройки Глобальный доступ, при помощи одноименного пункта на левой панели меню.
На появившемся экране отображается общий список глобального доступа, содержащий перечень групп и пользователей, которые уже имеют глобальные разрешения в системе, с указанием их:
-
ролей;
-
статуса;
-
значения опции распространения привилегий от родительских ресурсов системы на все дочерние.
2. Из общего списка глобального доступа возможен переход:
-
к экрану добавления новых пользователей/групп в список доступа выполняется по кнопке “Предоставить доступ“;
-
к удалению записи из списка доступа – при помощи пункта Удалить контекстного меню выделенной записи.
Для выполнения операций создания/редактирования/удаления записей в глобальном списке доступа вы должны дополнительно обладать привилегией ХХХХХ, иначе вам будет доступен только его просмотр.
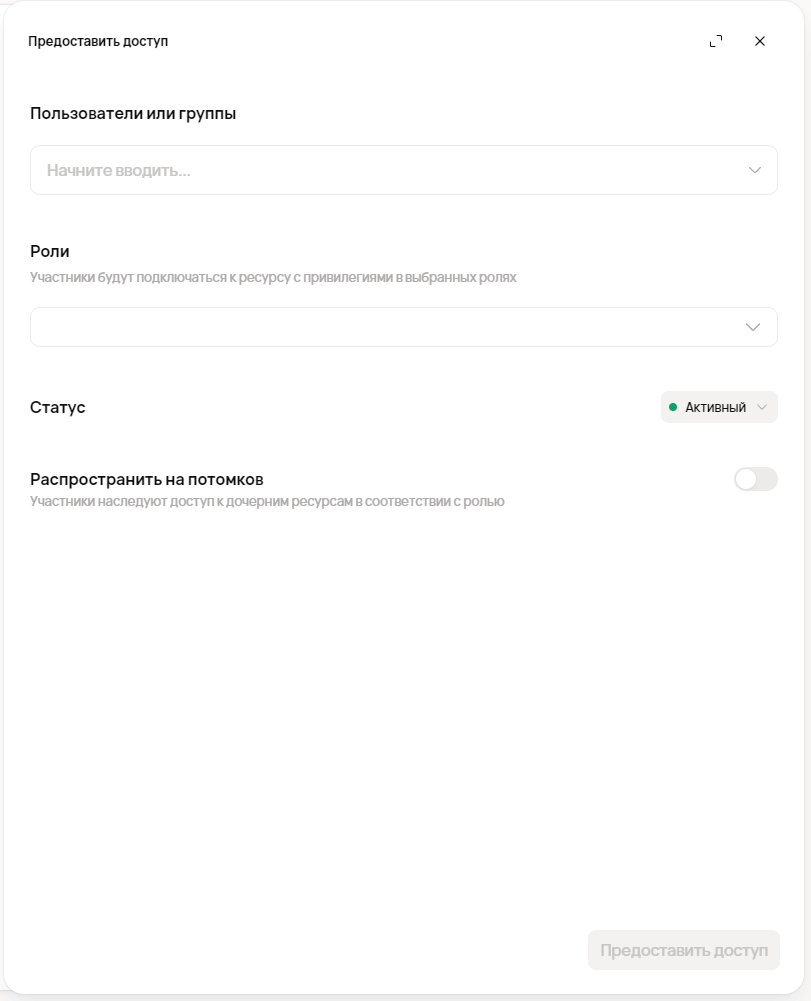
3. В режиме создания/редактирования записей в глобальном списке доступа выполняются:
3.1. Указание пользователей или их групп в поле Пользователи и группы – после ввода первых символов в строке ввода поля система выполнит поиск по ним и отобразит подходящие результаты.
Поиск введенной комбинации символов выполняется одновременно среди имен групп и пользователей, имеющихся в системе.
Вы можете выполнить поиск пользователя/группы по одному (???) из следующих атрибутов:
– адрес e-mail пользователя;
– имя пользователя;
– название группы.
Вывод результатов поиска организован на двух вкладках Users и Groups.
Пользователь, уже добавленный в список доступа, будет недоступен для выбора, т.е. в системе невозможно:
-
добавить одного и того же пользователя в список доступа дважды;
-
добавить пользователя, который уже присутствует в глобальном списке доступа в составе группы пользователей.
3.2. Указание ролей для пользователей – для всех выбранных пользователей и групп будут применены указанные роли.
3.3. Выбор статуса – инструмент администратора, который может применяться, например, для временной деактивации глобального доступа пользователя/группы без необходимости редактирования общего списка глобального доступа.
3.4. Переключатель “Распространить на потомков” может применяться для распространения указанных ролей пользователей на все дочерние ресурсы системы.
Важно! Следует с осторожностью использовать глобальные разрешения, особенно при активации опции их распространения вниз по иерархии от родительских ресурсов (“Propagate to children“), т.к. пользователь из глобального списка доступа будет иметь доступ даже к добавленным в будущем дочерним ресурсам.
3.5. Нажатие кнопки “Предоставить доступ“ сохраняет внесенные в глобальный список доступа изменения и обновляет привилегии всех указанных в нем пользователей и групп.
Несмотря на то, что создавать новые записи в списке глобального доступа можно одновременно для пользователей и групп в рамках одной транзакции, при сохранении изменений по кнопке “Предоставить доступ“ система создаст для каждого пользователя и каждой группы отдельные записи Type = USER и Type = GROUP.
Последующее редактирование глобальных разрешений необходимо выполнять отдельно для каждой из записей.