Центральный сервер (ЦС) — корневой управляющий орган аппаратной и виртуальной частью инфраструктуры AirCloud. ЦС работает внутри виртуальных машин инфраструктуры, поэтому он автономен и самоуправляем.
Архитектура
Исполнитель задач ЦС на каждом сервере — Внутренний сервер (ВС): он выполняет начальную инициализацию первичной ВМ ЦС, сетевого окружения и хранилища.
ЦС полностью горизонтально масштабируем (scale-out) с отказоустойчивостью всех компонентов, включая БД и служебные сервисы. По сути ЦС — автономный Kubernetes-кластер с единой точкой доступа (Gateway), отказоустойчивой за счёт автоматического переназначения IP-адреса узла связи. Поддерживается hot-plug ВМ ЦС, поэтому систему всегда можно расширить.
Число активных пользовательских сессий ограничено только пропускной способностью сети узла Gateway — вычислительных ограничений нет, они зависят лишь от количества обслуживающих ВМ ЦС.
Кластер управления выдерживает отказ значительной части узлов: при сохранении связи он восстанавливается, пока жив хотя бы один узел. Любой служебный микросервис ЦС можно перезапустить прямо из интерфейса — без доступа по SSH.
Кластер управления можно распределить по нескольким дата-центрам: в тестах ВМ Центрального сервера разносили на площадки в разных городах и отрабатывали полное падение одного ЦОД — управление инфраструктурой при этом сохранялось.
Где посмотреть. Откройте в боковом меню пункт «Центральный сервер» (или вкладку «Центральный сервер» внутри кластера) — там показаны достигнутая конфигурация, кворум и хосты ЦС, единый Endpoint и состояние служебных сервисов на каждом сервере.
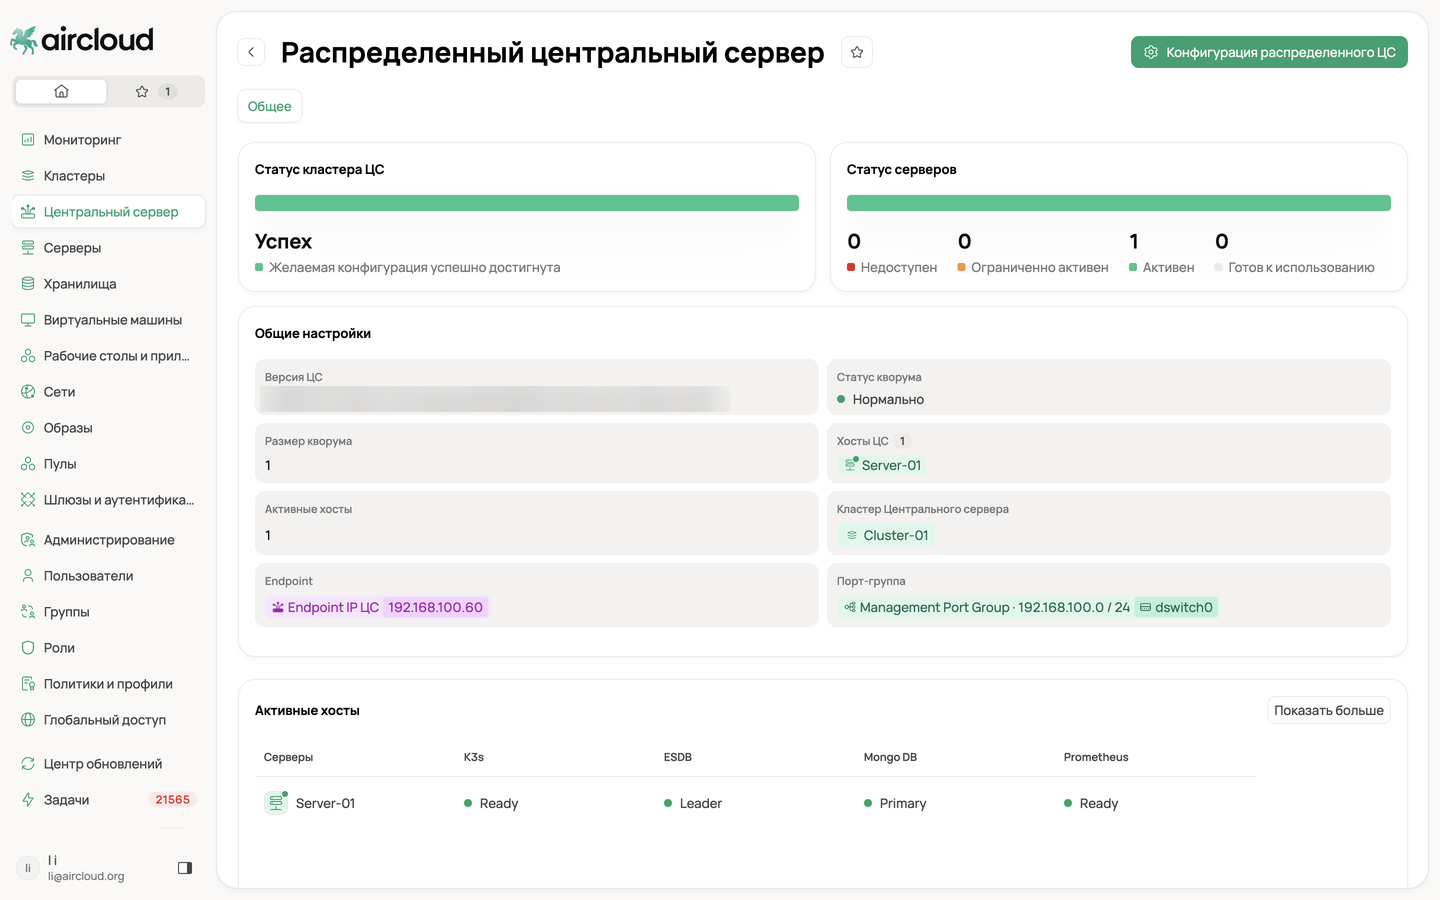
Статус ЦС: достигнутая конфигурация, кворум и хосты ЦС, единый Endpoint, а также состояние служебных сервисов (K3s, ESDB, MongoDB, Prometheus) на каждом сервере.
Кнопка «Конфигурация распределённого ЦС» (справа вверху) открывает мастер, где задаётся желаемое количество ВМ Центрального сервера и распределяются активные хосты: для каждого выбирается локальное хранилище ЦСВМ, резервируются IP- и MAC-адреса, назначается кластер ЦС.
Брокер соединений
Брокер пользовательских сессий удалённого рабочего стола работает в двух режимах:
|
Режим |
Описание |
|---|---|
|
Прямое подключение |
Пользователь связывается с хостом напрямую, с горячим переподключением при живой миграции ВМ. Для частных сетей; снижает нагрузку на Gateway. |
|
Проксирующее подключение |
Подключение к рабочим столам проксируется через единый Gateway. |
Брокер и Gateway — компоненты ЦС. Авторизация в Gateway синхронизирована с авторизацией брокера, поэтому при подключении к ВМ повторная авторизация не требуется.
Возможности ЦС
ЦС предоставляет API для клиентского приложения и интеграций и управляет:
-
Кластерами и серверами виртуализации; мониторингом CPU / RAM / сети / хранилищ.
-
Виртуальными машинами, виртуальными дисками и образами (ISO, базовые образы), политиками балансировки.
-
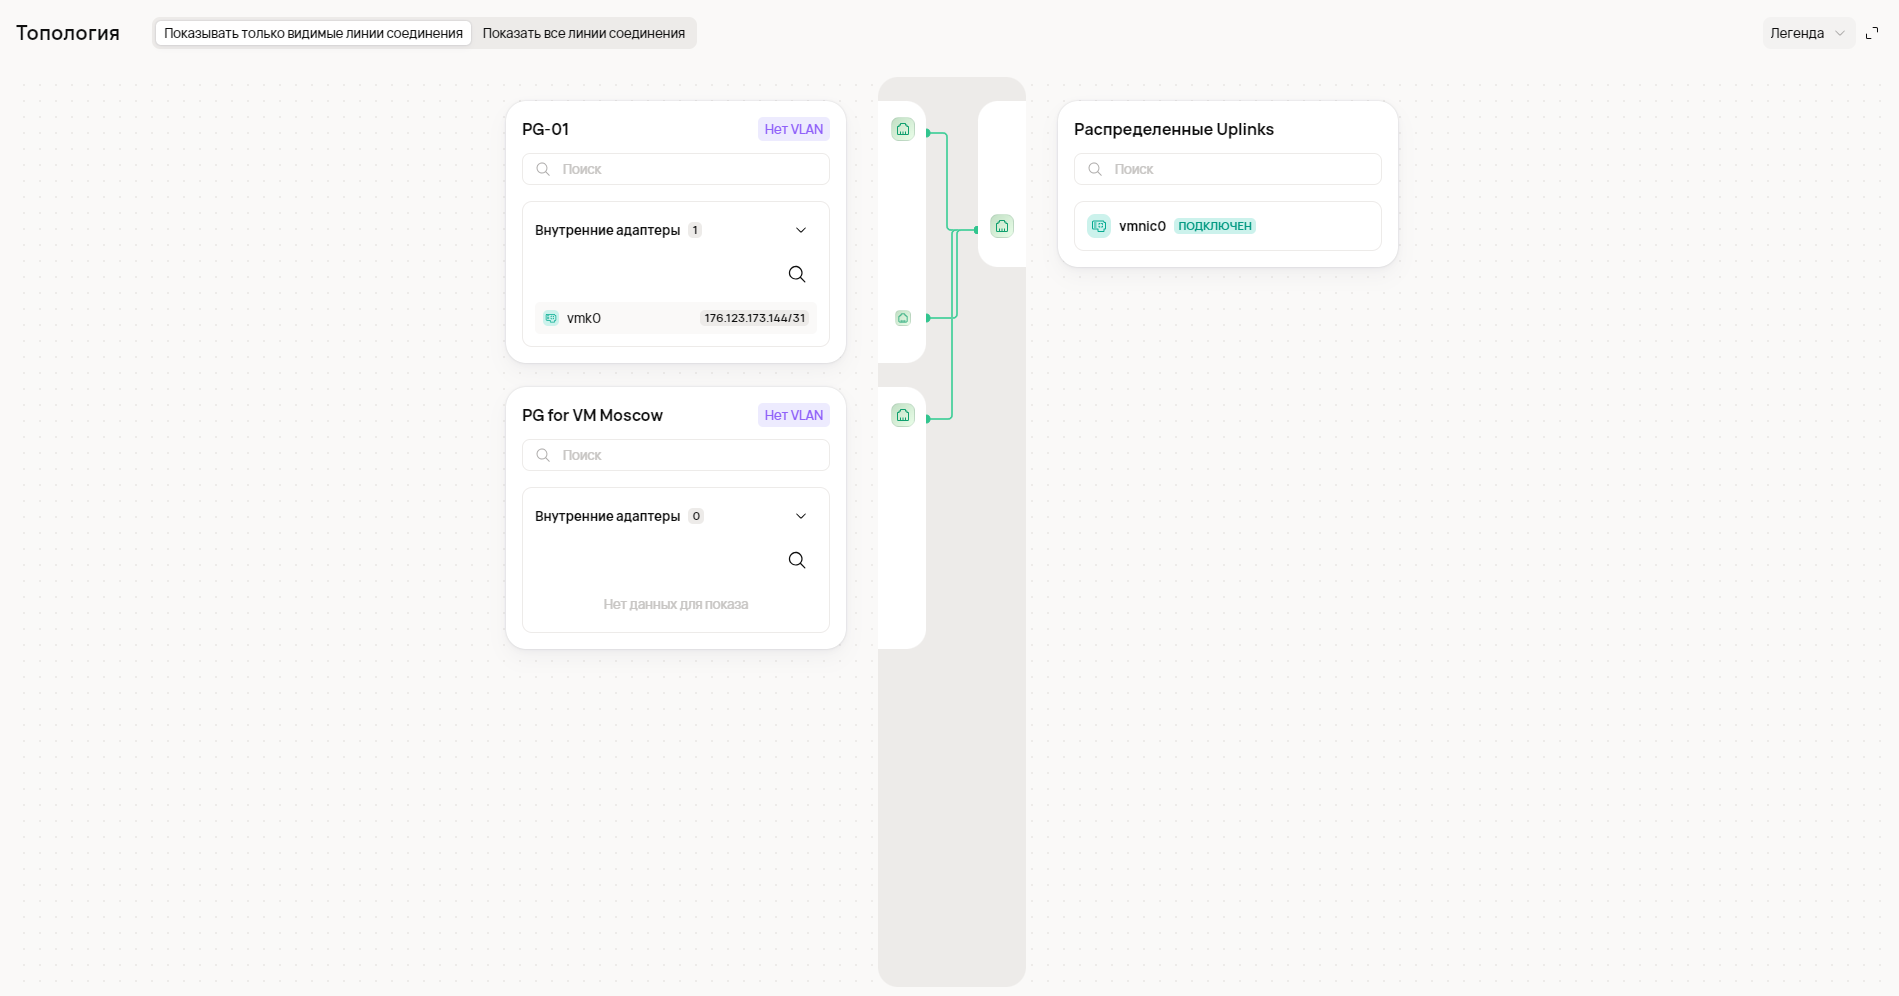
Сетевым окружением: DHCP Pool / Relay, распределённые Switch, порт-группы (L2/L3), management-порты, uplink teaming, QoS, агрегация uplink.
-
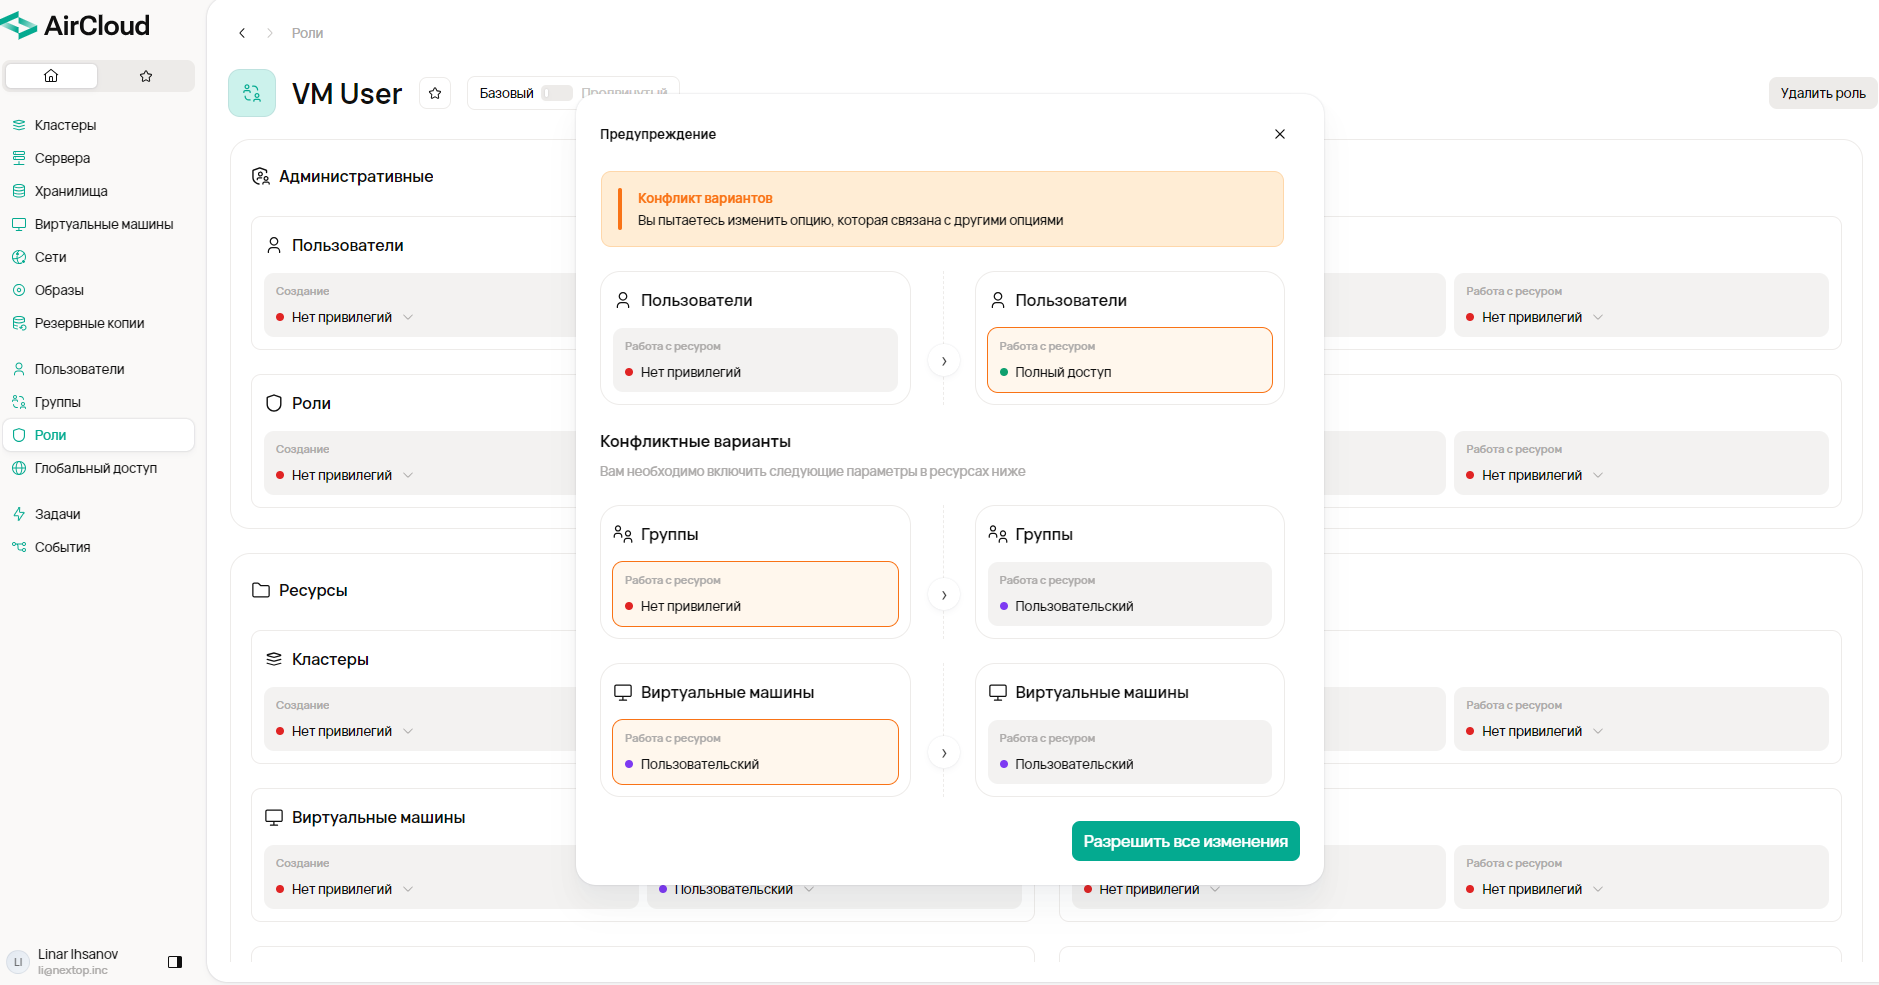
Доступом: роли (с картой зависимостей привилегий), группы, пользователи, глобальный и локальные списки доступа.
-
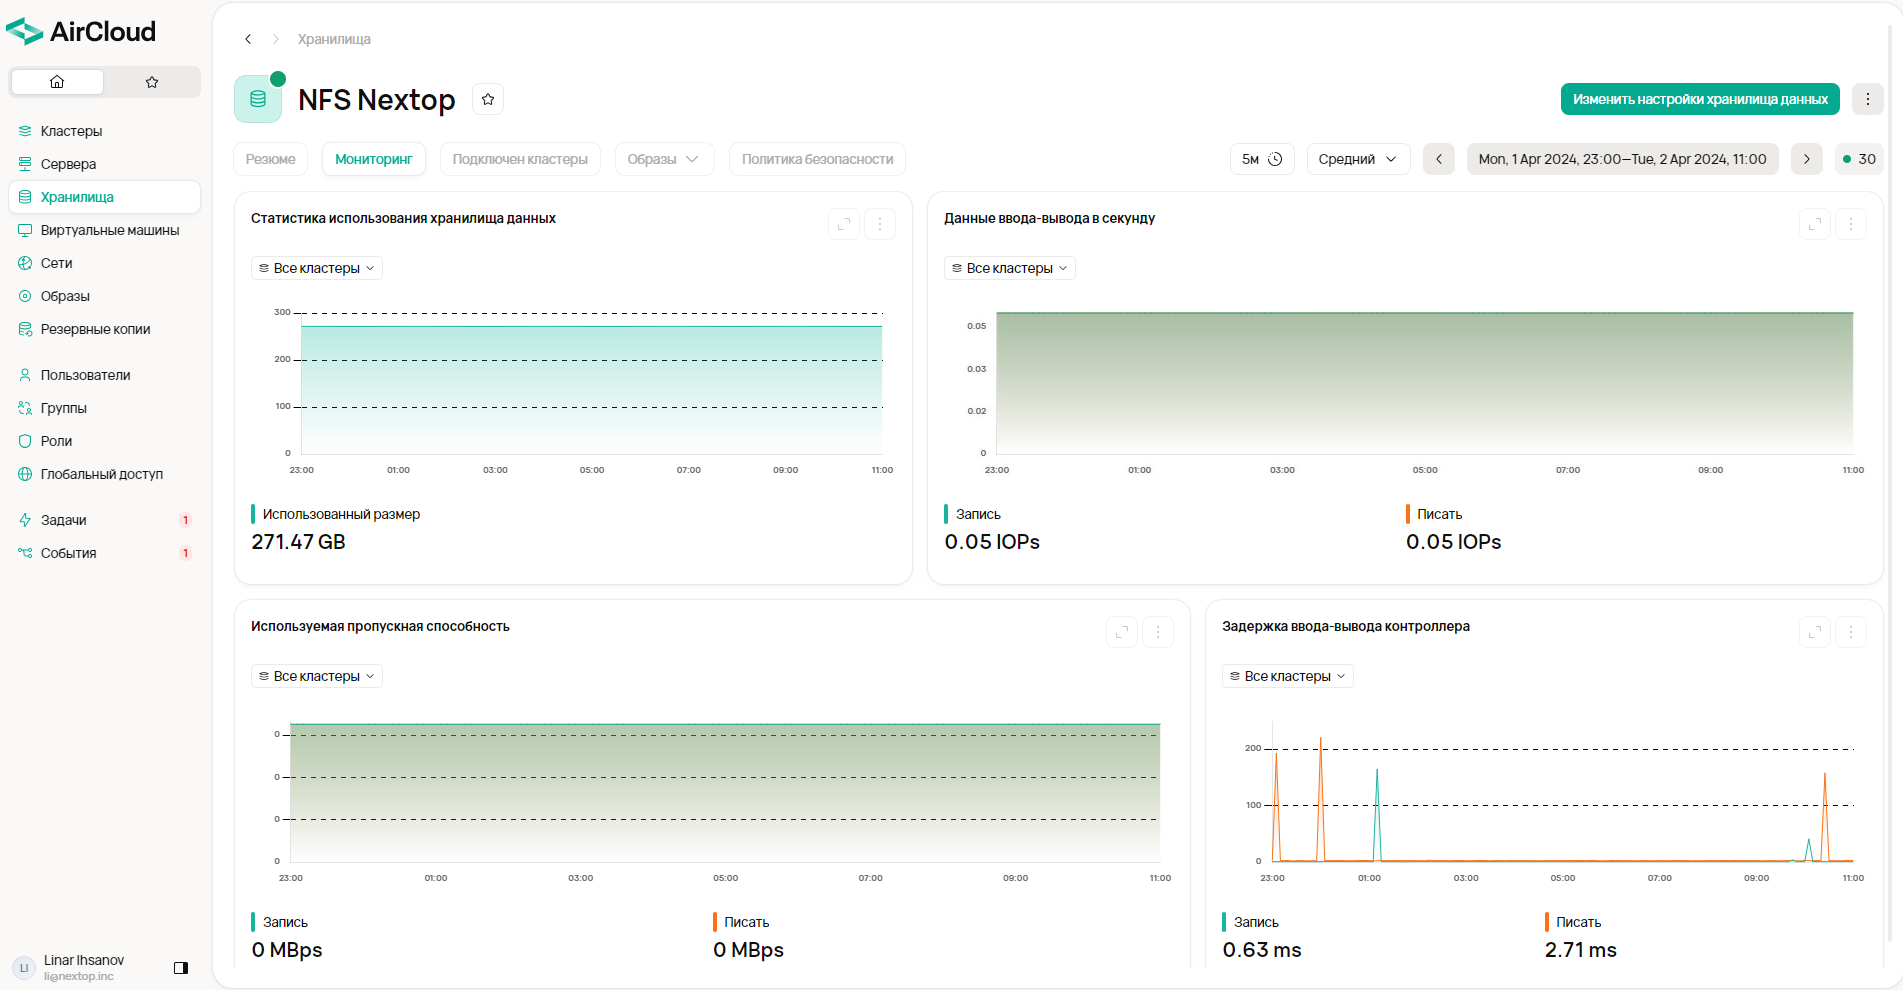
Внешними СХД (NFSv3 / NFSv4, iSCSI) и их мониторингом (Bandwidth, Latency, IOPS).
Поддерживаются SSO, LDAP и двухфакторная аутентификация собственными механизмами в рамках Kubernetes-кластера ЦС. Поддерживается автоматическая синхронизация с LDAP.
Скриншоты предыдущей версии интерфейса (будут заменены)